
Handlungsfähig bleiben im Ernstfall: Brown-Bag-Lunches zur Cyberresilienz
Cyberangriffe und IT-Ausfälle lassen sich trotz umfassender Sicherheitsmassnahmen nicht vollständig verhindern. Umso wichtiger ist die Cyberresilienz: die Fähigkeit von Unternehmen und Behörden, auf Cybervorfälle vorbereitet zu sein, ihre wesentlichen Leistungen auch im Ereignisfall aufrechtzuerhalten und die Auswirkungen zu bewältigen. Das Bundesamt für Cybersicherheit (BACS) zeigt im November in zwei Brown-Bag-Lunches auf, welche Voraussetzungen dafür notwendig sind, und erklärt, wie Organisationen ihre Cyberresilienz beurteilen und gezielt stärken können.
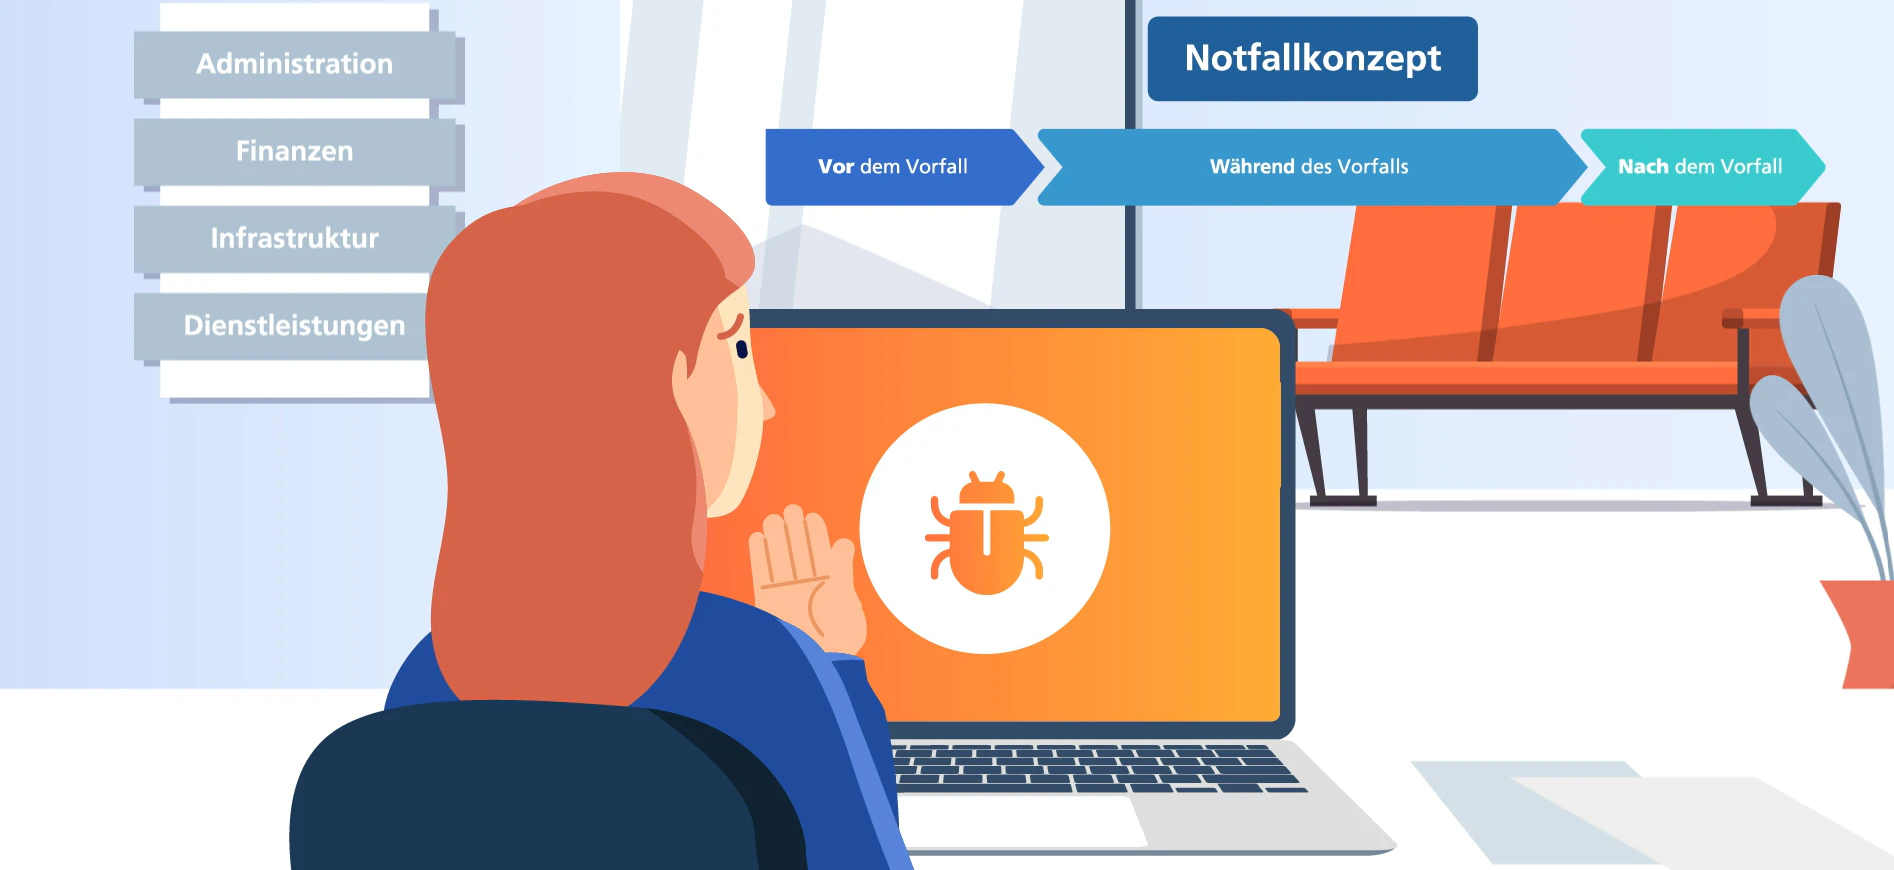
Cyberangriffe und IT-Störungen gehören heute zum Alltag von Organisationen. Auch wer in die Cybersicherheit investiert, kann solche Ereignisse nicht vollständig ausschliessen. Entscheidend ist deshalb, ob eine Organisation im Ernstfall handlungsfähig bleibt: Sind die geschäftskritischen Prozesse bekannt? Ist klar, von welchen IT- und OT-Systemen sowie von welchen externen Dienstleistern sie abhängen? Und gibt es eingeübte Notfall- und Wiederherstellungspläne?
In der Praxis zeigt sich, dass grundlegende Schutzmassnahmen wie Datensicherung oder Zugriffskontrollen vielerorts vorhanden sind. Häufig fehlt jedoch ein ganzheitlicher, prozessorientierter Ansatz, der diese Massnahmen mit den eigenen Geschäftsprozessen verknüpft.
In den Brown-Bag-Lunches erläutern Fachpersonen des BACS, was Cyberresilienz ausmacht und welche Voraussetzungen Organisationen dafür schaffen müssen.
Die Veranstaltungen finden online statt. Interessierte können sich unter folgendem Link anmelden:
- Donnerstag, 19. November 2026, 12.00–13.00 Uhr (Deutsch)
- Donnerstag, 26. November 2026, 12.00–13.00 Uhr (Französisch)
Weiterführende Informationen
Cyberresilienz-Assessment: Wie resilient sind Schweizer Gemeinden und Unternehmen gegen Cyberangriffe?
CSRM – Eine neue Methode zur Stärkung der Cybersicherheit und Resilienz