
Woche 42: Neue Variante von Phishing in Zusammenhang mit Hotelbuchungen zielt auf TWINT-Konten
Bereits mehrmals hat das BACS über Phishing-Kampagnen berichtet, bei denen Kriminelle den Kontext von Hotelbuchungen ausnutzten, um an Zahlungsdaten zu gelangen. Dabei zielten die Betrüger vor allem auf die Angabe von Kreditkartendaten. Aktuelle Fälle zeigen, dass sich diese Maschen weiterentwickeln. In den aktuellsten Varianten versuchen die Betrüger, auch die Kontrolle über TWINT- und E-Banking-Konten zu erlangen. Dies erinnert an die Methoden beim Kleinanzeigen-Phishing.
In den vergangenen Jahren beobachtet das BACS eine Verschiebung von breit angelegten Massenkampagnen, die es aber nach wie vor auch gibt, hin zu gezielteren und stärker personalisierten Betrugsformen. Zu dieser Entwicklung zählen auch Phishing-Versuche in Zusammenhang mit Hotelbuchungen und -reservationen. Solche Betrugsversuche wurden dem BACS bereits in der Vergangenheit wiederholt gemeldet. Auffällig ist, dass die Angreifer in diesen Fällen über detaillierte Informationen zu Hotelaufenthalten verfügen. Darunter befinden sich Namen, E-Mail-Adressen, Buchungsdaten oder Angaben zum gebuchten Hotel. Diese Informationen stammen mutmasslich aus kompromittierten Buchungssystemen und ermöglichen besonders glaubwürdige und gezielte Kontaktaufnahmen. Für die Betroffenen werden betrügerische Nachrichten dadurch deutlich schwieriger zu erkennen, da sie sich nahtlos in den regulären Buchungsprozess einfügen und auf den ersten Blick legitim wirken.
Geklonte Webseiten und ähnliche Domainnamen
Ausgangspunkt in den aktuellen Fällen ist ebenfalls die Kompromittierung des Buchungs- oder E-Mail-Systems eines Hotels. Die Täter erhalten dadurch Zugriff auf Kundendaten früherer und aktueller Gäste und kontaktieren diese anschliessend im Namen des Hotels. Um die Glaubwürdigkeit zu erhöhen, registrieren die Täter ähnliche Internetadressen und erstellen eine nahezu identische Kopie der offiziellen Hotelwebseite. Den Opfern wird ein vermeintlicher Cashback von 7,5 Prozent auf den bereits gezahlten Übernachtungspreis versprochen. Um die Auszahlung zu erhalten, sollen die Opfer in der E-Mail den Link auf die angebliche Hotelwebseite anklicken und dort den Cashback-Anspruch aktivieren.
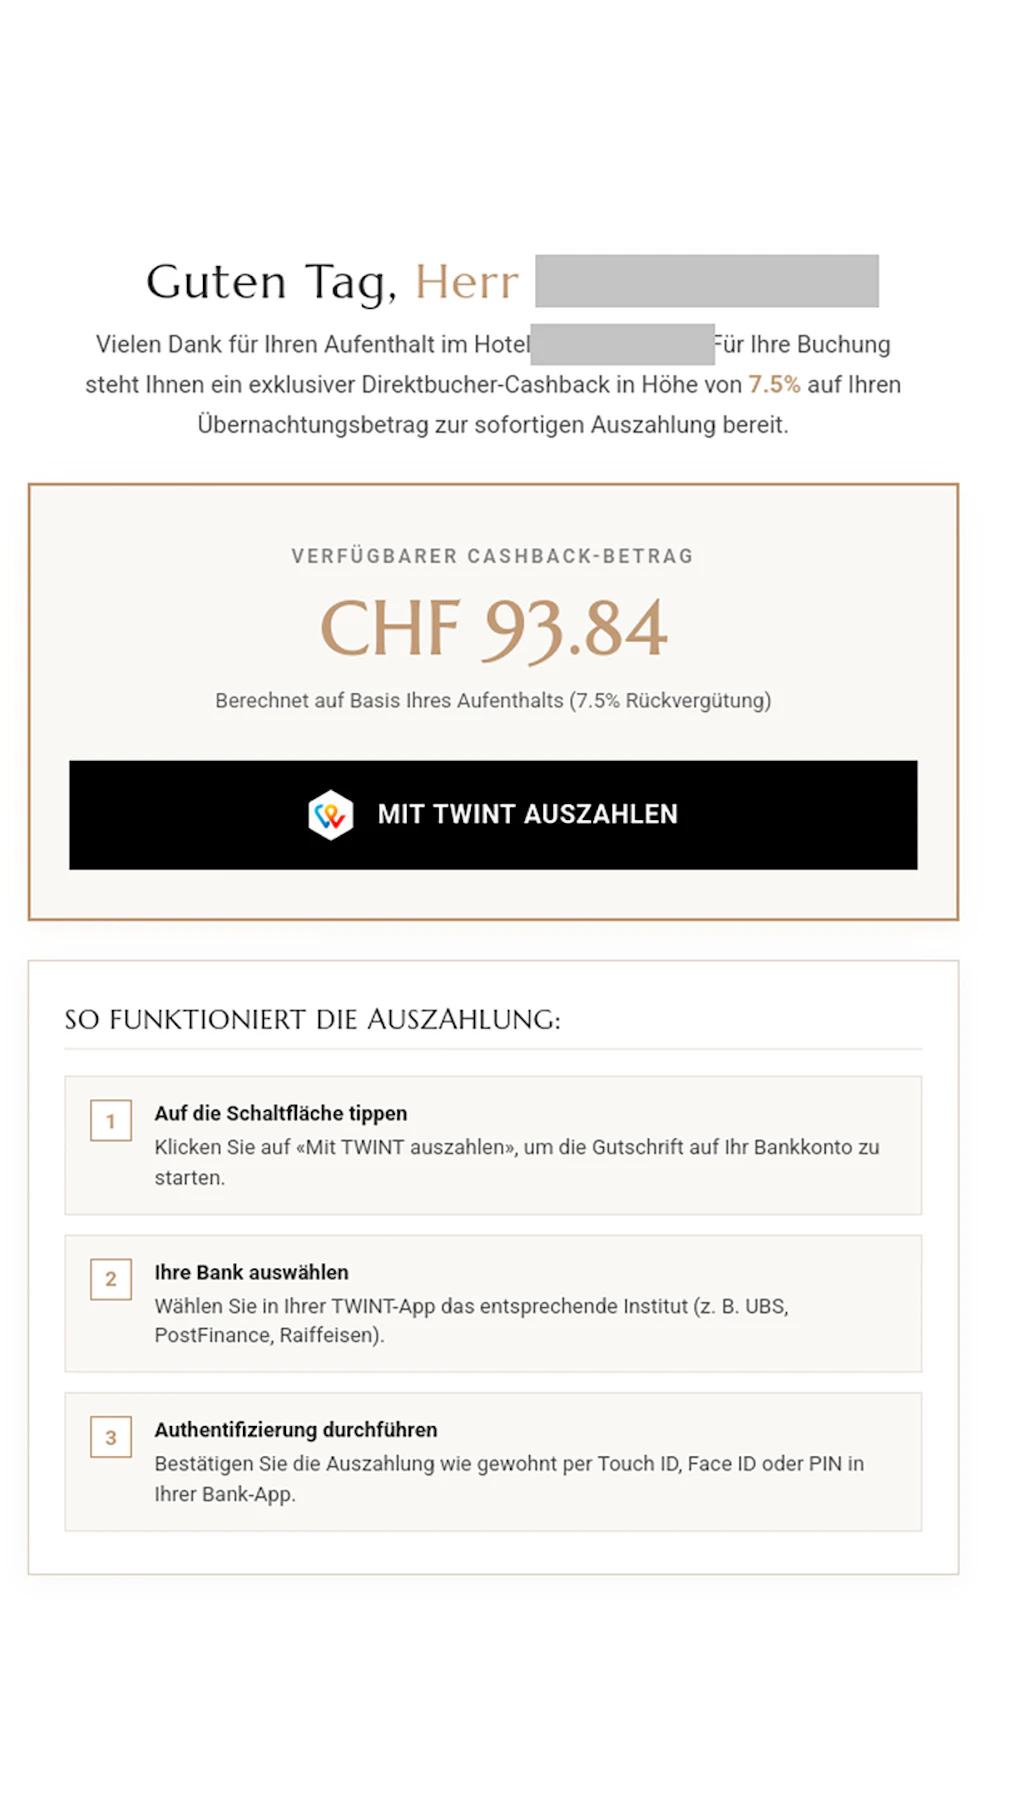
Auf der gefälschten Hotel-Webseite können Betroffene den angeblichen Cashback-Betrag tatsächlich «anfordern». Anschliessend wird ihnen angeboten, die Rückerstattung direkt auf ihr TWINT-Konto auszahlen zu lassen. Nach der Auswahl des entsprechenden Finanzinstituts werden sie jedoch auf eine täuschend echt nachgebildete Anmeldeseite ihrer Bank weitergeleitet. Dort werden die Opfer aufgefordert, ihre Zugangsdaten einzugeben, welche anschliessend von den Betrügern abgegriffen werden können. Die vorgespiegelte Rückerstattung dient somit lediglich als Vorwand, um an sensible Bankzugangsdaten zu gelangen.
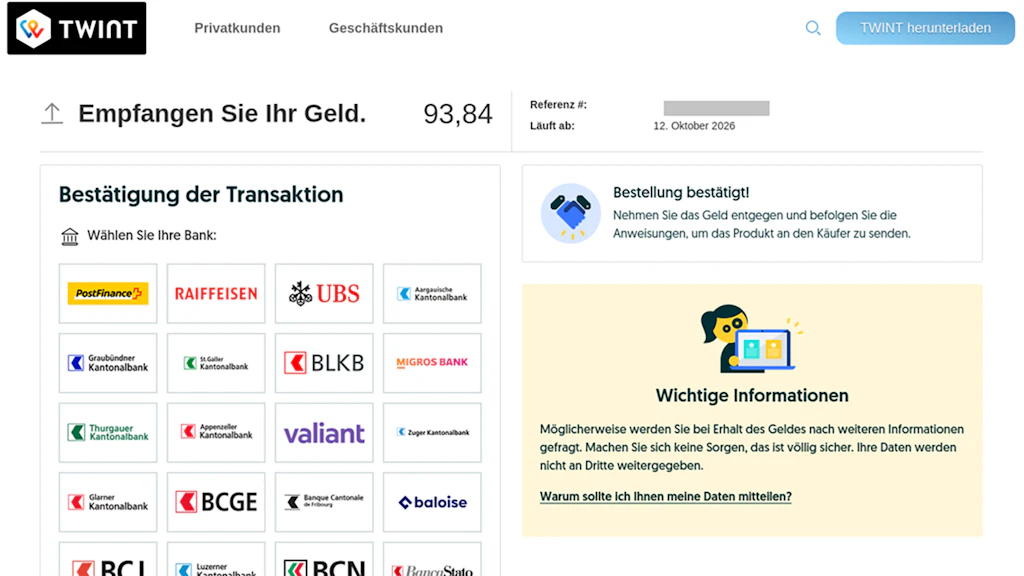
Geben die Opfer dort ihre Zugangsdaten ein, nutzen die Betrüger diese Informationen unmittelbar für einen Login-Versuch im E-Banking. Da für den Zugriff auf das E-Banking ein zweiter Faktor erforderlich ist, müssen die Angreifer neben den Zugangsdaten auch die entsprechende Authentisierung überwinden. Zu diesem Zweck werden die Opfer auf der gefälschten Webseite möglichst lange durch den vermeintlichen Rückerstattungsprozess geführt. Währenddessen melden sich die Täter im Hintergrund beim E-Banking an. Sobald die Bank den zweiten Faktor anfordert, werden die Opfer unter einem Vorwand zur Freigabe oder Eingabe der erforderlichen Bestätigung aufgefordert. Auf diese Weise können die Angreifer die Authentisierung abschliessen und die Kontrolle über das E-Banking-Konto erlangen. In einzelnen Fällen werden Betroffene auch aufgefordert, mit einem Kartenlesegerät einen bestimmten Code zu generieren und diesen den vermeintlichen Supportmitarbeitenden mitzuteilen. Tatsächlich handelt es sich dabei um die Authentifizierungscodes für den laufenden Login der Täter.
Die Kriminellen versuchen damit vor allem, das mit dem Bankkonto verknüpfte TWINT-Konto auf eine andere Telefonnummer umzuschreiben. Es ist aber auch denkbar, dass betrügerische Zahlungen direkt aus dem E-Banking getätigt werden.
Neues Szenario, bekanntes Ziel
Die verwendete Vorgehensweise ist dem BACS bereits seit Längerem aus Betrugsversuchen in Zusammenhang mit Kleinanzeigenplattformen bekannt. Dort richten sich die Angriffe in erster Linie gegen Verkäuferinnen und Verkäufer. Die Betrüger täuschen Kaufinteresse vor und behaupten anschliessend, für die Bezahlung einen Dienst der Post zu nutzen. Hierzu übermitteln sie unter anderem einen QR-Code oder einen Link. Dies unter dem Vorwand dassdie Verkäuferin oder der Verkäufer den Kaufbetrag auf das eigene TWINT-Konto erhalten kann. Tatsächlich führen diese Links jedoch auf dieselben betrügerischen Phishing-Seiten, auf denen die Opfer zur Eingabe ihrer E-Banking-Zugangsdaten verleitet werden.
Die nun beobachteten Phishingversuche im Zusammenhang mit Hotelbuchungen zeigen, dass die Täter ihre Masche auf weitere Bereiche ausdehnen. Während sich das Einstiegsszenario verändert hat, bleibt das eigentliche Ziel unverändert: Die Opfer sollen über gefälschte TWINT- und E-Banking-Prozesse zur Preisgabe ihrer Bankzugangsdaten bewegt werden.
Empfehlungen
- Seien Sie äusserst misstrauisch, wenn Sie unaufgefordert bezüglich Rückerstattungen oder dringenden Kreditkartenverifizierungen kontaktiert werden. Das gilt auch, wenn die Absender Ihre genauen Buchungsdetails kennen.
- Geben Sie niemals Codes weiter, die Sie per SMS erhalten haben.
- Klicken Sie nicht auf Links in verdächtigen Nachrichten: Geben Sie niemals persönliche Daten auf Webseiten ein, die Sie über einen Link in einer verdächtigen E-Mail oder SMS erhalten haben.
- Wenn Sie unsicher sind, ob eine Nachricht legitim ist, loggen Sie sich direkt über die offizielle App oder Website in Ihr Buchungskonto ein (ohne Links aus der Nachricht zu nutzen) oder rufen Sie das entsprechende Hotel über die offizielle, selbst recherchierte Telefonnummer an.
- Um Rückerstattungen zu erhalten, müssen Sie niemals Zugangsdaten angeben oder QR-Codes scannen.
- Sollten Sie bereits Kartendaten auf einer solchen Seite eingegeben haben, kontaktieren Sie umgehend Ihr Finanzinstitut oder Ihre Kreditkartenfirma, um die betroffene Karte sperren zu lassen.
- Falls Sie einen finanziellen Schaden erlitten haben, empfiehlt das BACS bei der örtlichen Polizei Strafanzeige zu erstatten. Auf der Seite von Suisse ePolice können Sie Polizeiposten in Ihrer Nähe suchen.
Aktuelle Zahlen und Statistiken
Die Anzahl Meldungen der letzten Woche nach Kategorien sind publiziert unter: