
Woche 43: Betrüger kapern erneut WhatsApp-Konten mit gefälschten Abstimmungen
Das BACS verzeichnet derzeit eine erneute, grössere Welle an Meldungen über gestohlene oder manipulierte WhatsApp-Konten. Allein im Oktober 2026 gingen über 50 Meldungen zu diesem Vorgehen ein, von denen auch viele erfolgreich waren. Die Angreifer nutzen eine raffinierte Betrugsmasche, bei der sie das Opfer über einen scheinbar bekannten Kontakt um eine Abstimmung bei einem Wettbewerb bitten. Wer dem Link auf die betrügerischen Websites folgt und dort einen Code eingibt oder scannt, verliert entweder den Zugriff auf sein WhatsApp-Konto oder lässt ein Fremdgerät darauf zugreifen.
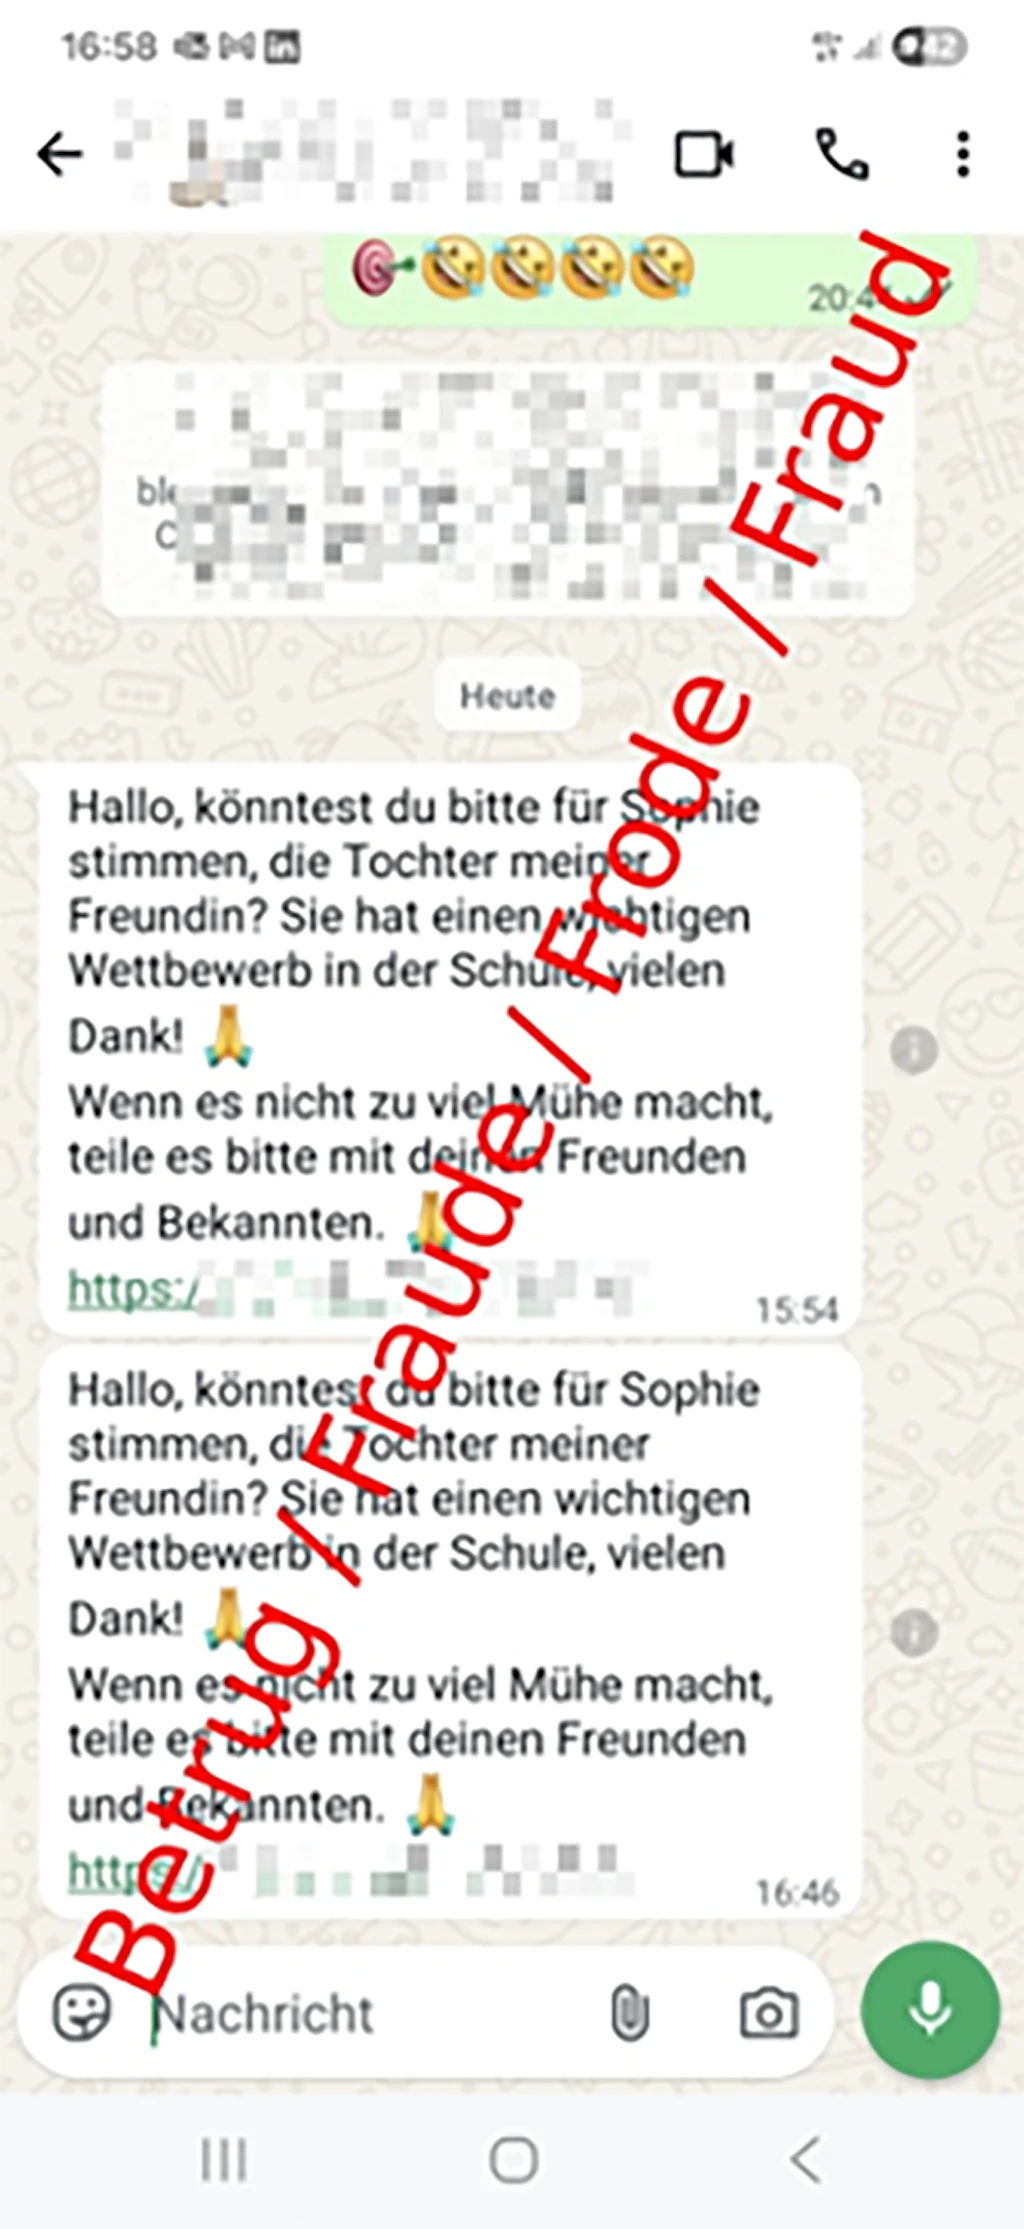
Der Angriff beginnt immer mit einer Nachricht von einem Kontakt aus dem eigenen Adressbuch, dessen Konto bereits kompromittiert wurde. Die Betrüger appellieren an die Hilfsbereitschaft und schreiben beispielsweise «Hallo, stimme für die Tochter meines Freundes ab, das würde ihnen sehr helfen. Sie heisst Sophie. Die Abstimmung endet bald, es dauert weniger als eine Minute.» Die Angriffsmethode ist nicht neu. Das BACS hat bereits im Frühling 2026 darüber berichtet. Die aktuelle Zunahme der Fälle zeigt aber, dass diese Methode sich etabliert und scheinbar auch erfolgreich ist.
Der erzeugte Zeitdruck und das Vertrauen in den bekannten Absender verleiten viele Empfänger dazu, auf den mitgesendeten Link zu klicken. Um Sicherheitsfilter zu umgehen, nutzen die Kriminellen für diese betrügerischen Links derzeit eine Vielzahl unterschiedlicher, ständig wechselnder Domains.
Die Falle: SMS-Code oder QR-Scan
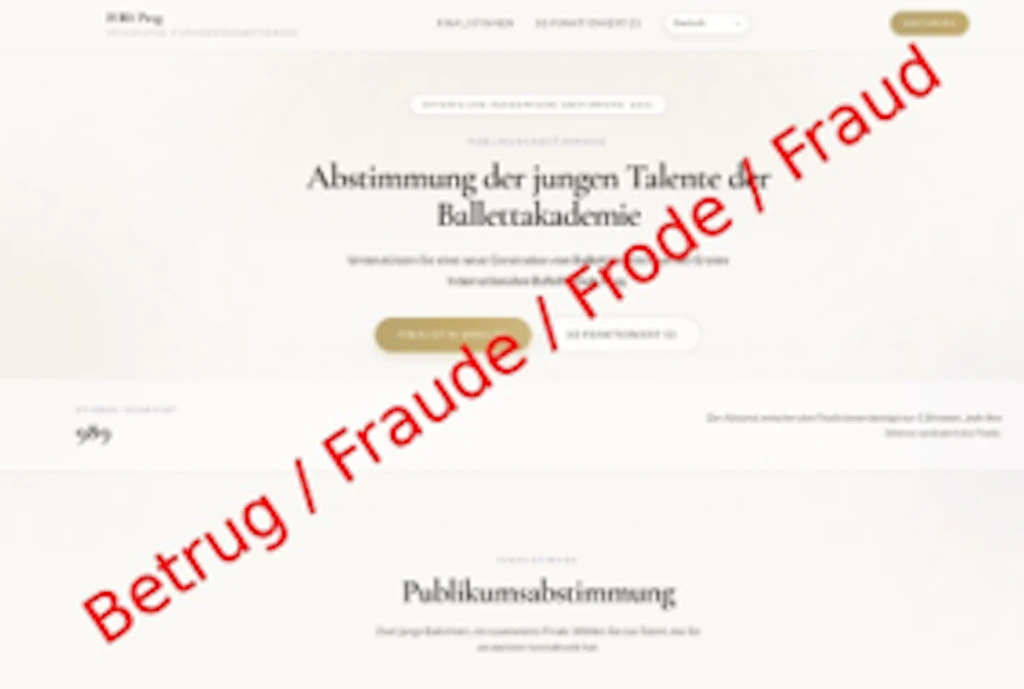
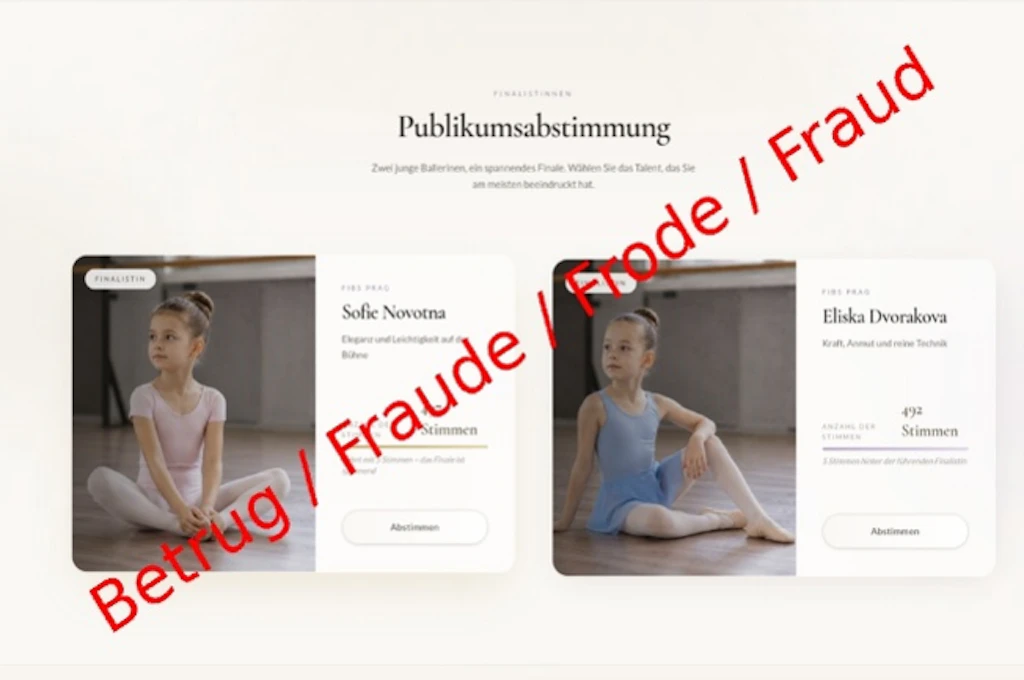
Der Link führt auf eine professionell gefälschte Website, die einen Schul- oder Tanzwettbewerb simuliert. Für die vermeintliche Stimmabgabe setzen die Täter auf zwei Methoden:
- Der SMS-Code
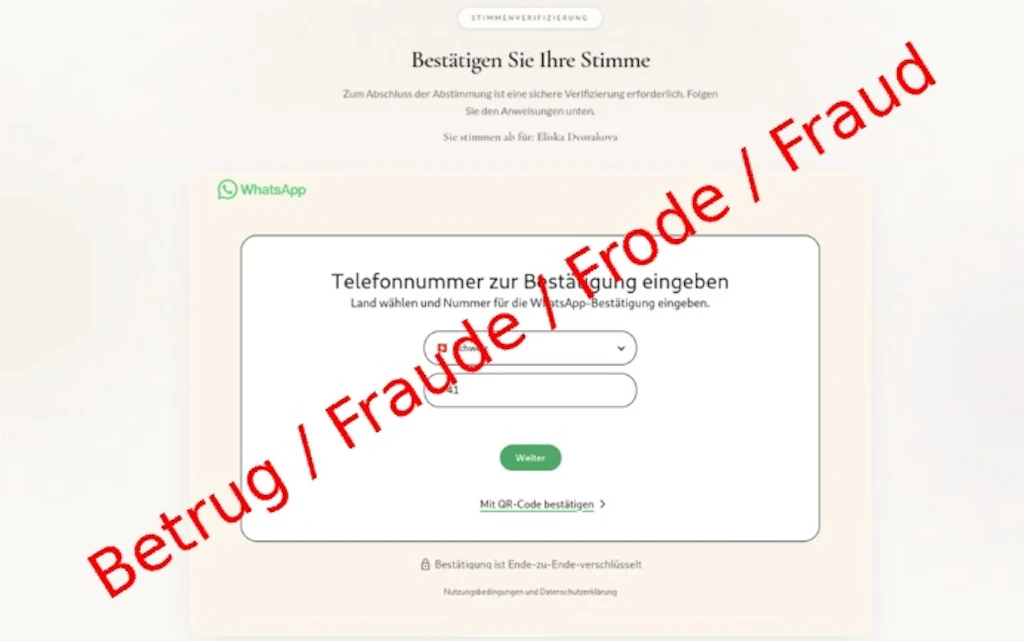
Die Website fordert das Opfer auf, seine Handynummer einzugeben, um anschliessend einen per SMS zugestellten Code auf der Seite einzutippen. Dieser Code ist in Wahrheit der offizielle sechsstellige Registrierungscode von WhatsApp. Mit der Eingabe auf der gefälschten Seite ermächtigt das Opfer die Täter, das WhatsApp-Konto auf deren eigenem Gerät zu aktivieren. - Der QR-Code
Alternativ blendet die Website einen QR-Code ein, begleitet von der Anweisung, diesen über die Funktion «Verknüpfte Geräte» in WhatsApp zu scannen. Die Täter missbrauchen hierbei die legitime Funktion von WhatsApp Web. Der Scan verknüpft das Konto des Opfers unbemerkt mit dem System der Kriminellen. Das ist besonders tückisch, weil das Opfer unter Umständen nicht einmal bemerkt, dass sein Konto missbraucht wird.
Die Folgen: Kettenreaktion und Datenzugriff
Gelingt der Angriff, übernehmen die Täter die volle Kontrolle über das WhatsApp-Konto. Sie erhalten Zugriff auf Chatverläufe, Gruppen, ausgetauschte Fotos und vertrauliche Informationen. Daraufhin wird dieselbe betrügerische Abstimmungs-Nachricht an das gesamte Adressbuch des Opfers verschickt. Dieser Schneeballeffekt sorgt für die aktuell hohe Verbreitung der Masche.
Empfehlungen
- Seien Sie misstrauisch bei Aufforderungen zu Abstimmungen oder Wettbewerben via Messenger, auch wenn der Absender bekannt ist. Fragen Sie den Absender über einen anderen Kanal, wenn Sie unsicher sind, und machen Sie ihn gegebenenfalls darauf aufmerksam, dass in seinem Namen solche Nachrichten verschickt werden.
- Geben Sie den sechsstelligen WhatsApp-Verifizierungscode niemals an Dritte weiter und tippen Sie diesen niemals auf Webseiten ein.
- Nutzen Sie die Funktion «Verknüpfte Geräte» ausschliesslich, um WhatsApp Web auf Ihren eigenen, vertrauenswürdigen Geräten (z. B. dem eigenen Laptop) einzurichten. Scannen Sie keine QR-Codes von unbekannten Websites.
- Schützen Sie Ihr Konto präventiv mit einer eigenen PIN. Aktivieren Sie diese in WhatsApp unter Einstellungen > Konto > Zweistufige Überprüfung. Diese einfache Massnahme macht eine Kontoübernahme um ein Vielfaches schwieriger.
Was tun, wenn das Konto gekapert wurde?
- Informieren Sie Ihre Kontakte umgehend über alternative Kanäle, dass Ihr Konto gehackt wurde. Warnen Sie davor, Links in angeblich von Ihnen stammenden Nachrichten anzuklicken.
- Beim QR-Code-Trick
Fremde Geräte abmelden: Wenn Sie noch Zugriff auf die App haben, navigieren Sie sofort zu Einstellungen > Verknüpfte Geräte. Tippen Sie auf alle unbekannten Einträge und wählen Sie «Abmelden». - Beim SMS-Code-Trick
Konto zurück holen: Wenn Sie aus der App abgemeldet wurden, registrieren Sie sich auf Ihrem Smartphone neu mit Ihrer Handynummer. Sie erhalten einen neuen sechsstelligen SMS-Code. Mit dessen Eingabe wird die Täterschaft automatisch ausgeloggt. Hinweis: Haben die Angreifer in der Zwischenzeit eine eigene PIN für die zweistufige Überprüfung aktiviert, müssen Sie sieben Tage warten, bis Sie sich ohne diese PIN wieder anmelden können. Ihr Konto ist für die Täter in dieser Zeit jedoch abgemeldet.
Aktuelle Zahlen und Statistiken
Die Anzahl Meldungen der letzten Woche nach Kategorien sind publiziert unter: