

Bug-Bounty-Programm zur Erhöhung der Cyberresilienz in der Bundesverwaltung
Um die Cybersicherheit der IT-Infrastruktur zu erhöhen sowie Cyberrisiken effektiv und kosteneffizient zu senken, werden in der Bundesverwaltung Bug-Bounty-Programme unter der Führung des Bundesamts für Cybersicherheit (BACS) in Zusammenarbeit mit der Bug-Bounty Switzerland AG und den Verwaltungseinheiten der Bundesverwaltung durchgeführt.
Bug-Bounty-Programme dienen ergänzend zu anderen Sicherheitsmassnahmen dazu, in Zusammenarbeit mit ethischen Hackern allfällige Verwundbarkeiten in IT-Systemen und -Anwendungen zu identifizieren, zu dokumentieren und zu beheben. Ethische Hacker verpflichten sich, im Gegensatz zu kriminell motivierten Hackern, sich an rechtliche Vorgaben zu halten und handeln im Einverständnis der Betroffenen.
Nach der Durchführung des Pilot-Projekts des damaligen NCSC im Jahr 2021 hat der Bund die Plattform für Bug-Bounty-Programme im August 2022 beschafft. Seither ermöglicht das BACS ethischen Hackern, sich für die Sicherheit des Bundes zu engagieren und im Rahmen des Bug-Bounty-Programms kontinuierlich nach Sicherheitslücken zu suchen.
Ethische Hacker, die sich für die Teilnahme am Bug-Bounty-Programm des Bundes interessieren und die Systeme der Bundesverwaltung prüfen möchten, können sich unter folgendem Link registrieren:
Öffentliche Programme
Bug-Bounty-Programm für AGOV
Seit Dezember 2025 ist das Bug-Bounty-Programm für AGOV, das Behörden-Login der Schweiz, öffentlich zugänglich. Damit können alle interessierten Sicherheitsforschenden am Programm teilnehmen und gemäss den festgelegten Richtlinien nach Sicherheitslücken suchen. Ausführliche Informationen zum Programm, den Teilnahmebedingungen sowie zur Anmeldung sind unter folgendem Link verfügbar:
Bug-Bounty-Programm für die e-ID
Das Bug-Bounty-Programm für die e-ID, den staatlich herausgegebenen digitalen Ausweis, wurde im Juli 2025 als privates Programm lanciert und während der ersten Monate ausschliesslich einer ausgewählten Gruppe von Sicherheitsforschenden zugänglich gemacht. Seit April 2026 ist auch dieses Programm öffentlich und steht allen interessierten Sicherheitsforschenden offen.
https://www.bugbounty.ch/swiyu
Aktuelle Zahlen - Ergebnisse des Bug-Bounty-Programms
Das BACS informiert regelmässig zu den Ergebnissen des Bug-Bounty-Programms der Bundesverwaltung. Die bisher gemachten Erfahrungen sind durchwegs positiv. Die Anzahl Meldungen sowie deren Inhalte zeigen deutlich, dass mit Hilfe des Bug-Bounty-Programms Schwachstellen gefunden und gemeldet werden, die bei Überprüfungen im Rahmen von klassischen Sicherheitstests nicht immer identifiziert werden. Diese Tatsache belegt, dass Bug-Bounty als flankierende Massnahme zu konventionellen IT-Sicherheitskonzepten oder Sicherheitsprüfungen in der Bundesverwaltung sinnvoll und effektiv ist.
Grafik: Gemeldete Schwachstellen und deren Einstufung in den vergangenen 12 Monaten
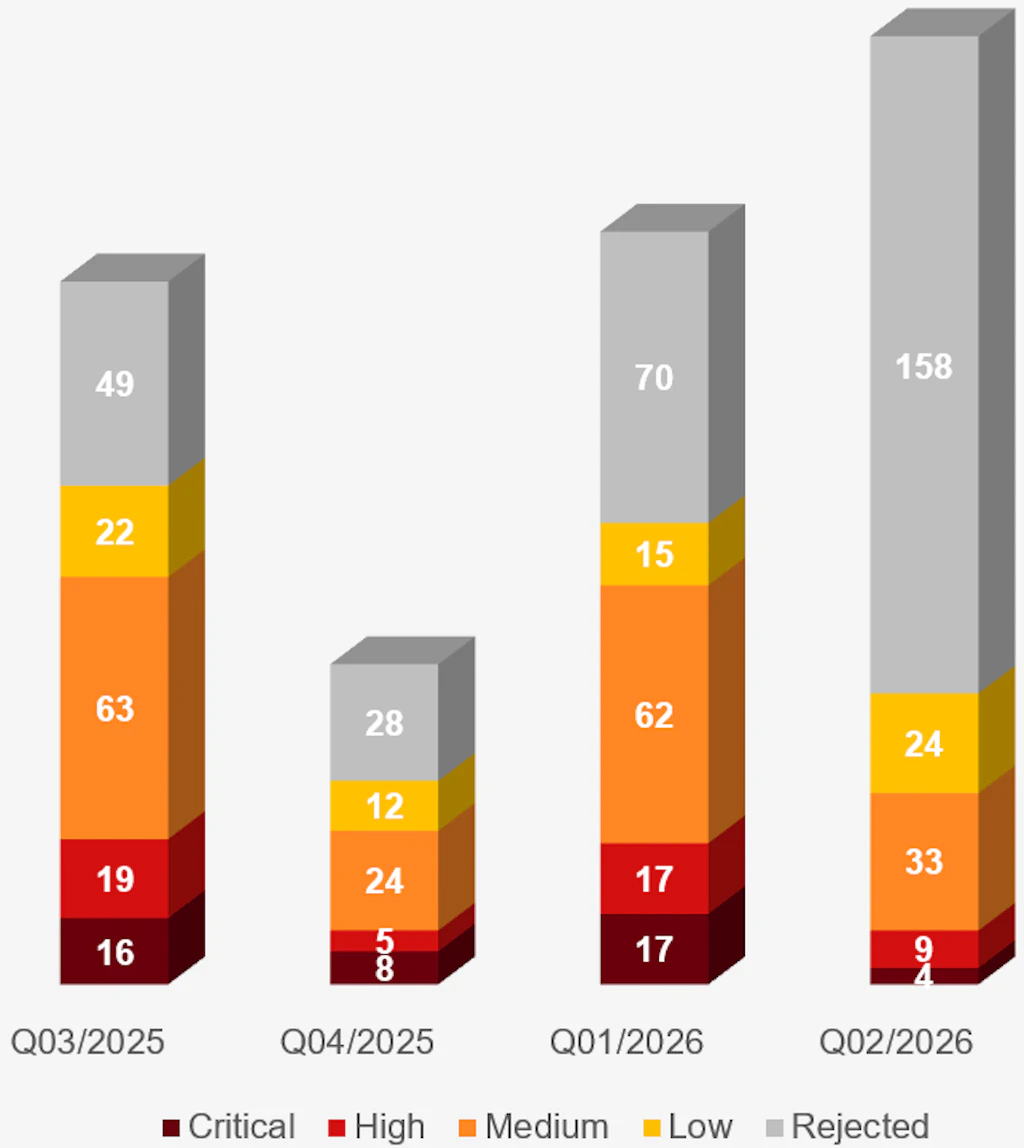
Hinweis: Die aufgeführte Statistik stellt eine Momentaufnahme dar. Die Einstufung der Schwachstellen-Meldungen kann sich in Einzelfällen verändern.
Tabelle: Gemeldete Schwachstellen und deren Einstufung in den vergangenen 12 Monaten
Accepted: Anzahl der Schwachstellen, die nach der Analyse und Prüfung als gültig akzeptiert wurden und in der Folge Massnahmen zur Behebung oder Verbesserung der Situation zur Folge haben
Total Meldungen seit dem Programmstart im August 2022
Accepted: Anzahl der Schwachstellen, die nach der Analyse und Prüfung als gültig akzeptiert wurden und in der Folge Massnahmen zur Behebung oder Verbesserung der Situation zur Folge haben.