

Semaine 38 : Des véritables messages Google, une assistance fallacieuse et une dangereuse faille de sécurité
Une alerte de sécurité envoyée par Google directement dans la boîte postale électronique et, peu de temps après, un appel téléphonique faussement estampillé « Google Security Support ». Sur l’écran, c’est même un numéro suisse qui s’affiche. Cette semaine, l’OFCS décrit un processus de fraude sophistiqué qui détourne de véritables alertes de sécurité Google, applique des méthodes d’hameçonnage via des sites manipulés et soutire ni vu, ni connu, des informations pour accéder au compte en utilisant ce que l’on appelle des mots de passe d’application.
Les appels passés par de faux services d’assistance Microsoft, Google ou autres préoccupent l’OFCS depuis de nombreuses années déjà, mais ces dernières semaines, nous avons reçu plusieurs annonces qui témoignent d’une nouvelle variante d’arnaque : les victimes reçoivent des messages système Google véritables, qui les préparent à l’appel frauduleux. Lorsque l’arnaque réussit, les paramètres du compte sont manipulés si habilement qu’un simple changement de mot de passe reste sans effet.
Des alertes de sécurité véritables assorties de textes frauduleux
Quiconque crée un compte Google a la possibilité de fournir une adresse électronique supplémentaire à utiliser en cas d’urgence, c’est ce qu’on appelle l’adresse de récupération. Google envoie automatiquement des messages à cette adresse pour informer des incidents liés à la sécurité.
Des fraudeurs parviennent à détourner cette fonction.
- Ils créent leur propre compte Google et indiquent l’adresse électronique de leur victime comme adresse de récupération.
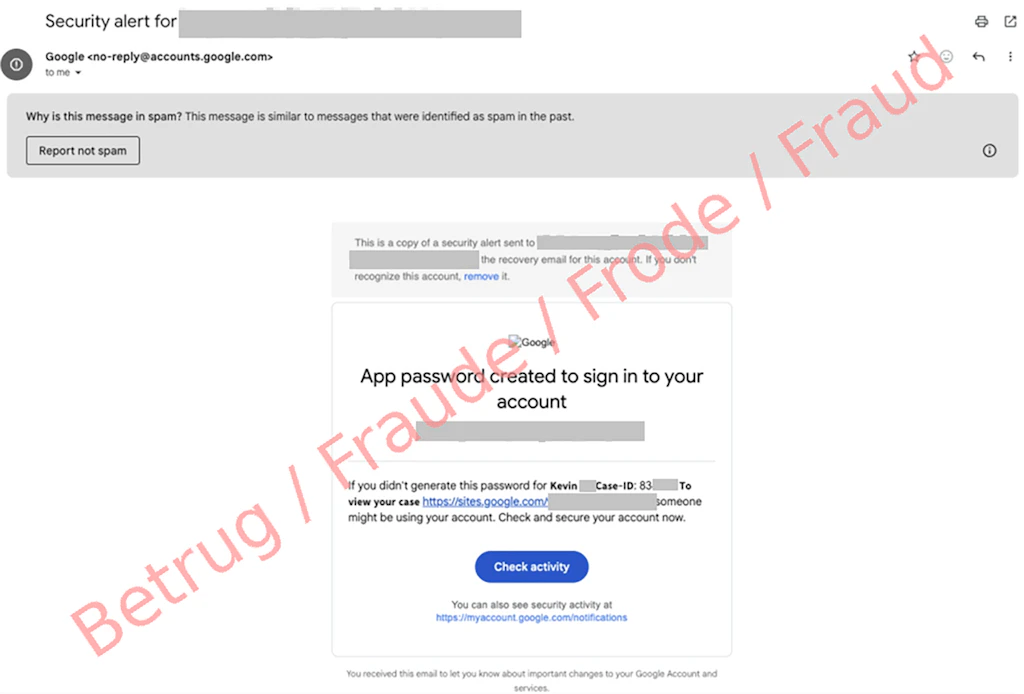
- Ils génèrent ensuite, dans leur propre compte, un mot de passe d’application et, dans le champ texte, le nomment par exemple : « Kevin W. Case-ID: 834333 To view your case… ».
- Le système de Google envoie alors une alerte de sécurité, parfaitement authentique sur le plan technique, à la victime. Comme le texte de désignation choisi par les fraudeurs est repris automatiquement dans l’alerte, le destinataire pourrait supposer qu’il s’agit d’un numéro de cas (case-ID) attribué par l’assistance de Google pour traitement urgent.
Appels téléphoniques avec des numéros suisses et hameçonnage via « Google Sites »
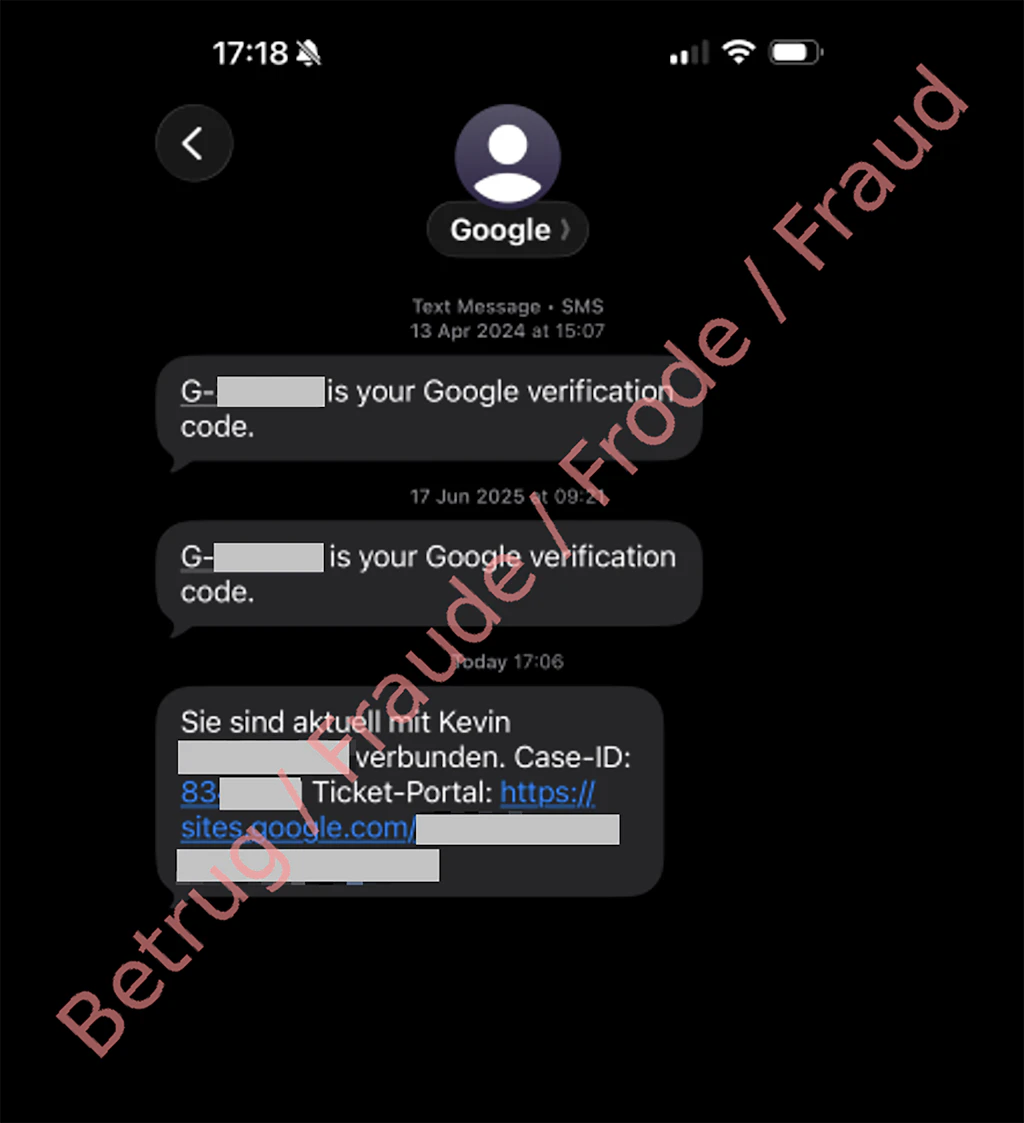
Peu après la réception des messages de sécurité, la victime est contactée par téléphone. L’interlocuteur se présente comme un collaborateur du service d’assistance de Google. Le numéro de téléphone qui s’affiche sur l’écran est un numéro fixe, qui semble fiable mais qui a en fait été usurpé.
L’interlocuteur met la pression avec persévérance : une grave menace a été identifiée ; il y a un risque de perdre l’accès au compte si l’on n’agit pas immédiatement. Selon un témoignage, il n’a pas renoncé même lorsque l’utilisateur a précisé que son compte était protégé par une clé de sécurité matérielle.
L’interlocuteur indique ensuite à sa victime une page web d’hameçonnage comme solution à cette prétendue urgence. La page web frauduleuse utilise les plateformes « Google Sites » (sites.google.com) qui permettent à tout un chacun de créer facilement son propre site : comme le nom de domaine de Google apparaît dans la barre du navigateur, l’adresse n’éveille pas immédiatement les soupçons. À tort, car le formulaire de connexion transmet directement aux cybercriminels les identifiants qui y sont introduits.
Qu’est-ce qu’un mot de passe d’application ? La porte dérobée
Dès qu’ils ont accès au compte de la victime, les cybercriminels créent en quelques minutes un mot de passe d’application. Ce code d’accès spécifique destiné aux anciennes applications peut être utilisé sans confirmation supplémentaire par authentification à double facteur. Les auteurs obtiennent ainsi un accès au compte même si le mot de passe est modifié. Dans un cas signalé, des messages électroniques et des contacts ont continué à être synchronisés sur un appareil à l’étranger à l’insu de la victime pendant une longue période après l’attaque.
Spoofing : Des usurpations d’identités téléphoniques malgré les mesures de protection
Depuis mi-2026, la Suisse a imposé aux opérateurs des exigences plus strictes visant à empêcher l’utilisation de numéros suisses fixes et mobiles falsifiés depuis l’étranger ou à les signaler comme appels « inconnus ». Ces mesures ont permis de diminuer sensiblement les appels frauduleux au nom de prétendues autorités officielles. Le cas présenté cette semaine montre cependant qu’un nom, un indicatif ou un numéro suisse ne sont toujours pas une garantie car les cybercriminels cherchent de nouveaux subterfuges.
Recommandations
- Les exploitants de plateformes officielles ne prennent jamais spontanément contact par téléphone avec leurs utilisateurs pour des questions de sécurité. Dans un tel cas, mettez immédiatement fin à la conversation en raccrochant.
- Ne communiquez jamais des mots de passe ou des codes SMS et ne répondez à aucune demande de confirmation par téléphone, n’effectuez aucune saisie sur un site web si l’on vous y incite par téléphone.
- L’adresse des pages de connexion officielles de Google se trouve toujours sous « accounts.google.com », jamais sous « sites.google.com ».
- En cas d’attaque, il faut veiller à fermer les portes dérobées. Si vous soupçonnez que l’on a pu usurper vos identifiants :
- Modifiez immédiatement le mot de passe de votre compte.
- Déconnectez toutes les sessions actives et tous les appareils inconnus, en utilisant la fonction adéquate dans les paramètres du compte.
- Dans votre compte Google, vérifiez les mots de passe d’application sous la rubrique Sécurité. Effacez toutes les entrées, sans exception.
- Vérifiez les adresses électroniques de récupération et les règles de renvoi automatiques.
Informations complémentaires
Statistiques et chiffres actuels
Les annonces de la dernière semaine selon les catégories sont publiées sous: