
Semaine 42 : Des comptes TWINT ciblés par une nouvelle variante d’hameçonnage liée aux réservations d’hôtels
L’OFCS a déjà signalé à plusieurs reprises des campagnes d’hameçonnage dans lesquelles des cybercriminels exploitaient des réservations d’hôtels pour obtenir des données de paiement. C’était principalement les cartes de crédit qui étaient visées. Des cas récents montrent que ces arnaques continuent d’évoluer. Dans les nouvelles variantes, les escrocs tentent aussi de prendre le contrôle de comptes TWINT et d’e-banking, avec des méthodes similaires à celles de l’hameçonnage aux petites annonces.
Ces dernières années, l’OFCS a constaté l’émergence d’arnaques très ciblées et personnalisées en parallèle aux traditionnelles campagnes de grande envergure. Cette évolution inclut également les tentatives d’hameçonnage liées aux réservations d’hôtels, des procédés qui ont déjà été signalés à l’OFCS à diverses reprises par le passé. Il est frappant de constater que les criminels disposent dans ces cas-là d’informations détaillées sur les séjours hôteliers concernés, par exemple les noms des personnes, leur adresse électronique, les dates de réservation ou des renseignements sur l’hôtel réservé. Ces données proviennent vraisemblablement de systèmes de réservation piratés et permettent d’établir le contact de façon particulièrement crédible et ciblée. Pour les personnes concernées, il devient ainsi beaucoup plus difficile de repérer les messages frauduleux, car ceux-ci s’intègrent parfaitement dans le processus habituel de réservation et semblent authentiques à première vue.
Sites web clonés et noms de domaine similaires
Les cas récents débutent par la compromission du système de réservation ou de messagerie d’un hôtel. Les criminels accèdent ainsi aux données des clientes et clients – anciens et actuels – et les contactent ensuite en se faisant passer pour l’hôtel. Ayant enregistré une adresse internet similaire à celle de l’hôtel et créé une copie quasi identique de son site officiel afin de paraître plus crédibles, ils promettent à leurs victimes un remboursement de 7,5 % sur le prix de la nuitée déjà payé. Pour recevoir l’argent, ils indiquent qu’il faut cliquer sur un lien présent dans le courriel censé rediriger vers le site web de l’hôtel, où les victimes doivent soi-disant activer leur droit au remboursement.
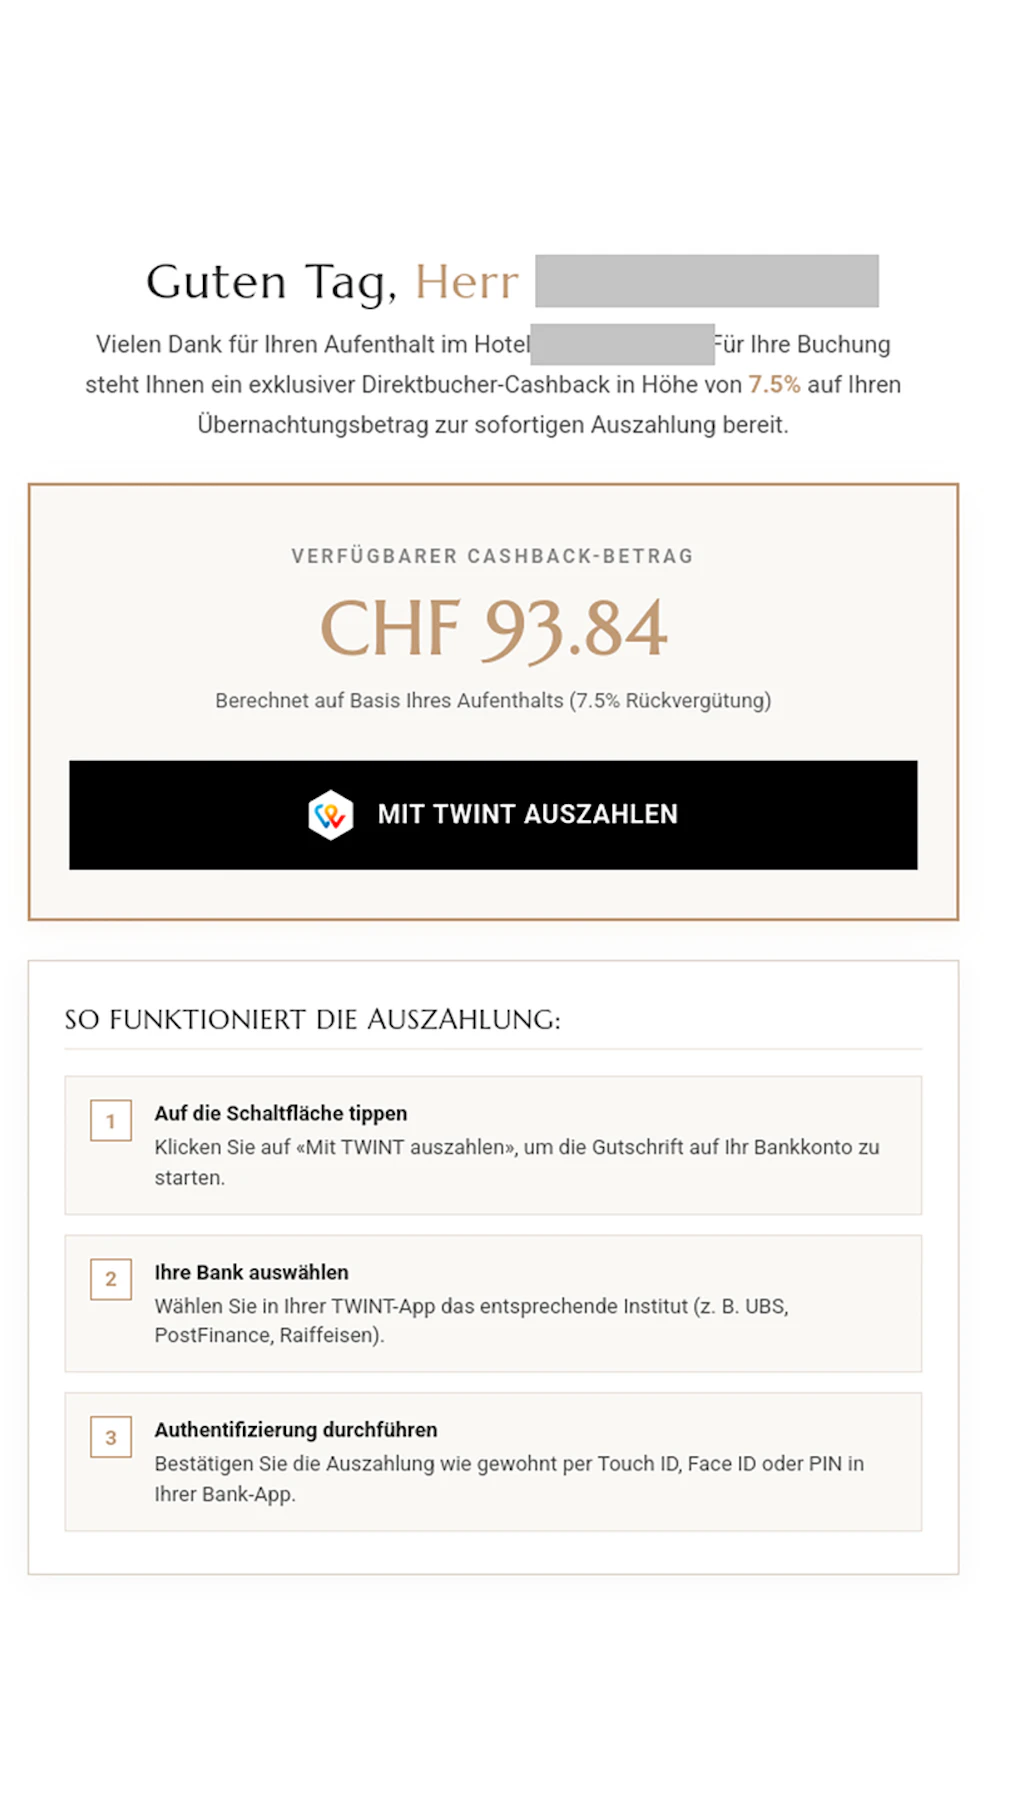
Le faux site web de l’hôtel a une fonctionnalité qui permet soi-disant aux clientes et clients de demander le remboursement. Un versement directement sur leur compte TWINT leur est ensuite proposé. Cependant, une fois que les victimes ont sélectionné leur établissement financier, elles sont redirigées vers une page qui ressemble à s’y méprendre à celle de leur banque. Elles sont alors invitées à y saisir leurs données de connexion, lesquelles sont ensuite dérobées par les escrocs. Ce prétendu remboursement ne sert donc que de prétexte pour obtenir des données bancaires sensibles.
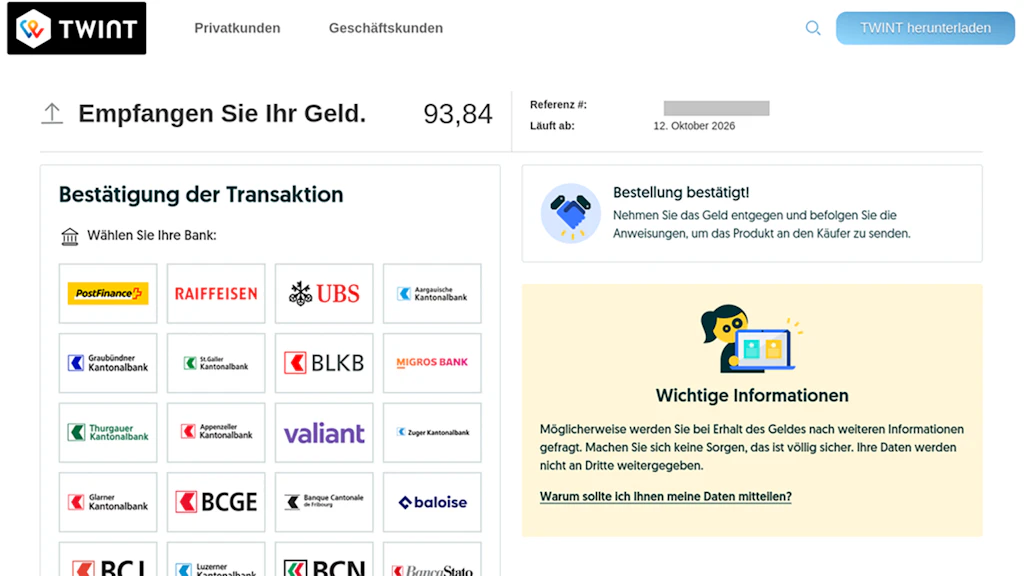
Si les victimes saisissent leurs données de connexion, les escrocs utilisent ces dernières immédiatement pour tenter d’accéder à leur vrai compte d’e-banking. Celui-ci étant protégé par une authentification à deux facteurs, ils doivent encore contourner ce système. À cette fin, ils font en sorte que leur cible passe le plus de temps possible sur le prétendu processus de remboursement du site web falsifié. En parallèle, les pirates se connectent en arrière-plan au vrai e-banking. Dès que la banque demande le deuxième facteur, les victimes sont invitées, sous un prétexte fallacieux, à procéder à la validation ou à saisir la confirmation requise. De cette manière, les pirates peuvent mener à bien la procédure d’authentification et prendre le contrôle du compte bancaire. Dans certains cas, les personnes concernées sont également invitées à générer un code spécifique à l’aide d’un lecteur de carte et à le communiquer à un prétendu employé du service d’assistance. Il s’agit en réalité du code d’authentification lié à la tentative de connexion réalisée par les escrocs.
En premier lieu, les criminels cherchent à transférer le compte TWINT lié au compte bancaire vers un autre numéro de téléphone. Il est toutefois aussi possible qu’ils effectuent des paiements frauduleux directement au moyen de l’e-banking.
Un scénario nouveau, mais un but familier
L’OFCS connaît depuis longtemps ce procédé, lequel est utilisé en lien avec les arnaques aux petites annonces. Dans ce contexte, ce sont les vendeurs et vendeuses qui sont visés en premier lieu. Les escrocs feignent d’être intéressés par un achat, puis prétendent utiliser un service de la Poste pour effectuer le paiement. À cette fin, ils transmettent notamment à la victime un code QR ou un lien en prétextant qu’elle pourra ainsi recevoir le montant lié à l’achat sur son compte TWINT. En réalité, ces liens renvoient vers des pages d’hameçonnage visant à récupérer les données de connexion à l’e-banking de la cible.
Les tentatives d’hameçonnage observées récemment dans le cadre de réservations d’hôtels montrent que les criminels étendent leurs arnaques à d’autres secteurs. Même si le scénario d’attaque a évolué, le but reste le même : inciter la victime à divulguer ses données de connexion bancaires par le biais de processus TWINT ou d’e-banking falsifiés.
Recommandations
- Faites preuve de vigilance si l’on vous contacte spontanément au sujet de remboursements ou de vérifications urgentes liées à votre carte de crédit, même lorsque la personne connaît les détails de votre réservation.
- Ne transmettez jamais des codes reçus par SMS.
- Ne cliquez pas sur les liens contenus dans des messages suspects : ne saisissez jamais de données personnelles sur des sites web auxquels vous avez accédé au moyen d’un lien figurant dans un courriel ou SMS douteux.
- Si vous avez des doutes quant à l’authenticité d’un message, connectez-vous directement à votre compte au moyen de l’application ou du site web officiel (sans utiliser le lien inclus dans le message) ou appelez l’hôtel en question au moyen du numéro de téléphone officiel que vous aurez vous-même cherché.
- Vous ne devez jamais communiquer vos données de connexion ni scanner de code QR pour obtenir un remboursement.
- Si vous avez déjà saisi les données de votre carte sur un site frauduleux, contactez immédiatement votre établissement financier ou la société émettrice de votre carte de crédit afin de faire bloquer cette dernière.
- Si vous avez subi un préjudice financier, l’OFCS recommande de déposer une plainte pénale auprès de la police locale. Le site web Suisse ePolice vous permet de chercher les postes proches de chez vous.
Statistiques et chiffres actuels
Les annonces de la dernière semaine selon les catégories sont publiées sous: