
Semaine 44 : Quand le réseau domestique devient une porte d’entrée pour les cybercriminels
Plusieurs cas de logiciels malveillants touchant les réseaux domestiques de particuliers ont été signalés à l’OFCS. La combinaison d’appareils accessibles depuis Internet et de failles de sécurité facilite les intrusions des cybercriminels dans les appareils privés. Si les malfaiteurs installent ensuite un rançongiciel, certaines données personnelles, comme des photos ou des documents, risquent d’être définitivement perdues.
Aujourd’hui, de nombreux ménages possèdent toute une série d’appareils connectés : ordinateurs, tablettes et dispositifs de stockage en réseau (NAS), mais aussi caméras, chauffage, stores ou climatisation. Leur accessibilité depuis Internet dépend essentiellement de la configuration du réseau domestique et du routeur.
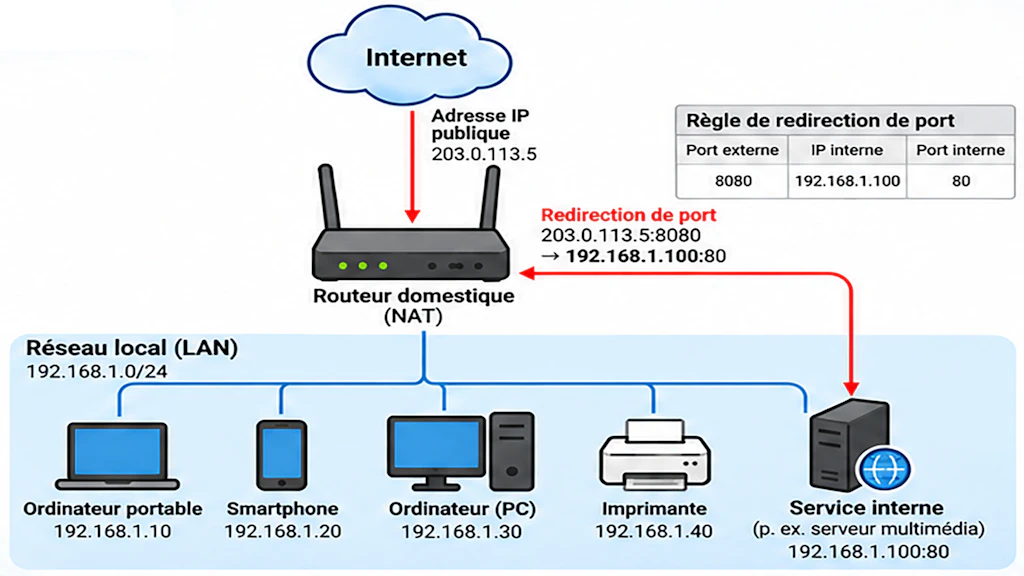
Seuls quelques fournisseurs d’accès livrent encore leurs appareils en mode « bridge », sans fonctionnalité de routeur. Sans mesures de protection supplémentaires, les appareils de ces réseaux domestiques sont directement exposés sur Internet et deviennent des cibles faciles pour les cybercriminels. Heureusement, la plupart des fournisseurs livrent désormais leurs appareils en mode « routeur ». Celui-ci crée un réseau dit privé. Les appareils qui se trouvent derrière le routeur, tels que les ordinateurs, tablettes, téléphones portables, NAS ou équipements domotiques, ne sont alors ni directement visibles ni accessibles depuis Internet.
De nombreuses personnes souhaitent toutefois utiliser à distance certaines applications ou certains appareils de leur réseau domestique et les contrôler depuis n’importe où : écouter de la musique, montrer leur collection de photos à des amis ou piloter des équipements domotiques, comme une caméra de surveillance. C’est ce que permet la « redirection de ports », également appelée « port forwarding » ou « Network Address Translation (NAT) » selon les appareils. Un service particulier proposé par un appareil interne devient ainsi accessible depuis l’extérieur. Ce n’est donc pas l’ensemble du réseau domestique qui est exposé directement, mais uniquement ce service.
Failles de sécurité dans des produits couramment utilisés
Ces dernières semaines, la faille de sécurité de PHP a beaucoup fait parler d’elle. Elle concerne un langage de programmation très répandu pour les applications web. L’OFCS a publié une alerte à ce sujet. PHP est également souvent utilisé par des services fonctionnant sur un réseau domestique. Il n’est pas toujours possible de voir au premier coup d’œil qu’une application utilise PHP en arrière-plan. Il convient donc d’envisager rapidement la mise à jour des produits et services utilisés.
Mais PHP n’est pas le seul produit actuellement concerné par des failles de sécurité : le célèbre serveur multimédia « Plex » l’est également. Les personnes qui n’ont pas encore mis à jour ce produit courent le risque de voir leur appareil piraté, permettant ainsi aux cybercriminels d’en prendre totalement le contrôle. Les signalements reçus par l’OFCS montrent que ce danger est bien réel.
Une combinaison dangereuse
La combinaison de failles de sécurité qui ne sont pas corrigées rapidement et d’une accessibilité depuis Internet est particulièrement dangereuse. Les cybercriminels ciblent et exploitent délibérément ces deux facteurs. Leur combinaison augmente considérablement le risque de compromission et peut permettre une intrusion discrète ainsi que l’obtention de droits d’administrateur.
Une fois qu’ils ont accès au système, les malfaiteurs peuvent procéder de différentes manières, notamment :
- Installer un rançongiciel (cheval de Troie de chiffrement) et extorquer de l’argent à l’utilisateur ;
- Voler des données privées (souvent en combinaison avec un rançongiciel) et exercer un chantage ;
- Installer un logiciel de minage de cryptomonnaies aux frais de la victime (« cryptomining ») ;
- Utiliser l’appareil comme « residential proxy » : des tiers détournent à l’insu de la victime sa connexion Internet afin de dissimuler l’origine des cybercriminels
Il n’est malheureusement pas toujours facile de détecter une infection du système. Souvent, les personnes concernées ne s’en aperçoivent que lorsqu’elles font l’objet d’un chantage. Un ralentissement de l’appareil, souvent accompagné d’un ventilateur inhabituellement bruyant ou fonctionnant en permanence, peut constituer un signe d’infection. Les logiciels de minage de cryptomonnaies installés nécessitent par exemple une puissance de calcul élevée et sollicitent sensiblement le système.
Dans le pire des cas, une réinstallation de l’appareil est inévitable. Il est également recommandé de vérifier les autres appareils du même réseau ou de les faire examiner par une personne spécialisée.
Recommandations
- Mises à jour et mots de passe robustes
Il est indispensable que tous les appareils, y compris ceux du réseau interne, soient à jour. Il faut également éviter les mots de passe trop courts ou trop simples. L’OFCS recommande d’utiliser des mots de passe d’au moins 12 caractères pour les services exposés. Un bon mot de passe contient en outre des majuscules, des minuscules, des caractères spéciaux et des chiffres. - Ne pas tout placer sur le même réseau
Idéalement, les services accessibles depuis l’extérieur ne devraient pas se trouver dans la même partie du réseau (segment de réseau) que les autres appareils domestiques. Certains routeurs domestiques proposent cette fonction, communément appelée « DMZ », pour « zone démilitarisée ». - Limiter l’accès au réseau
Il convient de bien réfléchir à la nécessité d’autoriser l’accès depuis l’ensemble d’Internet. Le « geofencing » permet de limiter cet accès à certains pays. Certains fabricants de routeurs intègrent déjà des solutions correspondantes dans leurs appareils. Pour empêcher les tentatives successives de mots de passe, certains produits permettent également de définir un nombre maximal de tentatives infructueuses, après lequel l’accès est bloqué. - Utiliser un VPN
L’OFCS recommande notamment d’utiliser un VPN (« Virtual Private Network «, réseau privé virtuel). Celui-ci permet d’accéder au réseau domestique de manière authentifiée et chiffrée, sans devoir exposer directement des services. La plupart des routeurs prennent en charge un ou plusieurs protocoles VPN courants, comme OpenVPN ou WireGuard. Dans la mesure du possible, les services exposés et les accès VPN devraient être protégés par un deuxième facteur (authentification à deux facteurs, ou « 2FA »). - Demander conseil en cas de doute
Si vous avez des doutes sur la configuration ou la sécurité de votre réseau domestique, n’hésitez pas à demander conseil, par exemple à une connaissance expérimentée ou à une personne spécialisée.
Statistiques et chiffres actuels
Les annonces de la dernière semaine selon les catégories sont publiées sous: