

Accroître la cyberrésilience de l'administration fédérale grâce à des programmes de primes aux bogues
Afin d’augmenter la sécurité des infrastructures informatiques et de réduire les cyberrisques de manière efficace et économe, l’Office fédéral de la cybersécurité (OFCS) exécute des programmes de primes aux bogues au sein de l’administration fédérale. Il collabore à cet égard avec la société Bug Bounty Switzerland SA et les unités administratives bénéficiaires.
Les programmes de primes aux bogues (bug bounty programms), qui s’ajoutent à d’autres mesures de sécurité, visent à identifier, à consigner et à corriger, avec l’aide de pirates éthiques, les éventuelles vulnérabilités des systèmes et applications informatiques. Les pirates éthiques, contrairement aux pirates à motivation criminelle, s’engagent à respecter la loi et agissent avec le consentement des acteurs concernés.
À l’issue d’un projet pilote mené en 2021 par ce qui était alors le NCSC, la Confédération a fait l’acquisition, en août 2022, d’une plateforme destinée aux programmes de primes aux bogues. Depuis, l’OFCS permet à des pirates éthiques de s’engager en faveur de la sécurité de la Confédération et à chercher régulièrement des vulnérabilités dans le cadre du programme de primes aux bogues.
Les pirates éthiques qui souhaitent participer au programme afin de tester les systèmes de l’administration fédérale peuvent s’inscrire en utilisant le lien suivant :
Programmes publics
Programme de prime aux bogues pour AGOV
Depuis décembre 2025, le programme de prime aux bogues pour AGOV, le système d'authentification des autorités suisses, est accessible au public. Ainsi, tous les chercheurs en sécurité intéressés peuvent participer au programme et rechercher des failles de sécurité conformément aux directives établies. Des informations détaillées sur le programme, les conditions de participation et l'inscription sont disponibles via le lien suivant :
Programme de prime aux bogues pour e-ID
Le programme de prime aux bogues dédié à l’e-ID, la carte d’identité numérique émise par l’État, a été lancé en juillet 2025 sous la forme d’un programme privé et n’était accessible, durant les premiers mois, qu’à un groupe restreint de chercheurs en sécurité. Depuis avril 2026, ce programme est également ouvert au public et accessible à tous les chercheurs en sécurité intéressés.
https://www.bugbounty.ch/swiyu
Résultats des programmes : chiffres actuels
L’OFCS fournit régulièrement des informations sur les résultats des programmes. Les expériences réalisées jusqu’à présent sont entièrement positives. Le nombre de signalements et leur contenu montrent clairement que les programmes permettent de découvrir des vulnérabilités qui ne seraient pas toujours identifiées dans le cadre de tests de sécurité classiques. Cela prouve que la prime aux bogues est une mesure utile et efficace qui complète avantageusement les concepts de sécurité informatique et les contrôles de sécurité conventionnels.
Graphique : vulnérabilités signalées au cours des douze derniers mois et leur classification
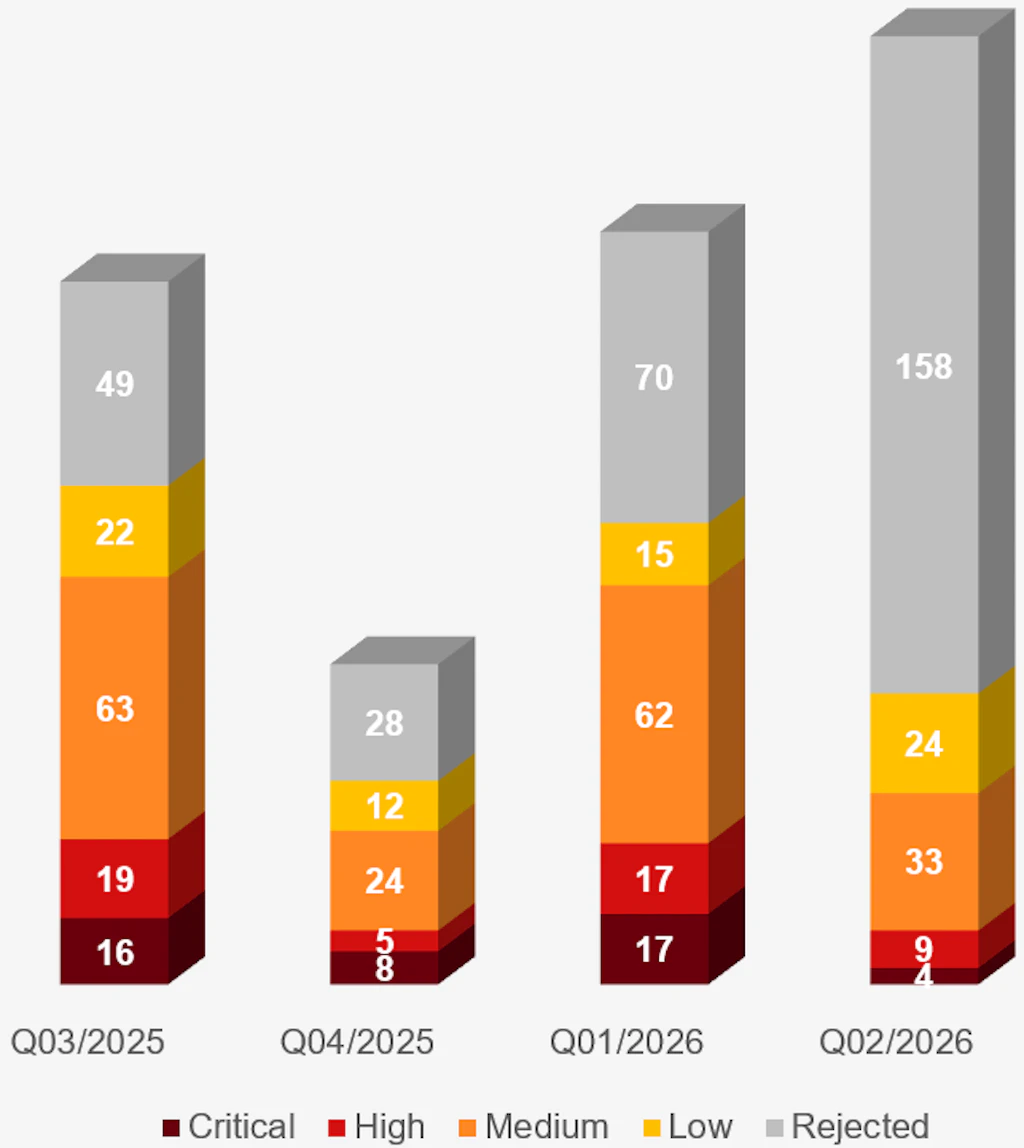
Remarque : les statistiques présentées constituent un instantané de la situation. La classification des vulnérabilités signalées peut varier selon les cas.
Tableau : vulnérabilités signalées au cours des douze derniers mois et leur classification
Accepted: Nombre de vulnérabilités qui, après analyse et vérification, ont été acceptées comme valides et ont donné lieu à des mesures visant à remédier à la situation ou à l'améliorer.
Total des signalements depuis le début du programme en août 2022
Accepted: Nombre de vulnérabilités qui, après analyse et vérification, ont été acceptées comme valides et ont donné lieu à des mesures visant à remédier à la situation ou à l'améliorer.