

Entreprises et autorités
Informations destinées aux entreprises et aux autorités concernant la protection et les mesures à prendre en cas de cyberincident, ainsi que l'obligation de signaler.
Annoncez un cyberincident
Obligation de signaler les cyberattaques contre des infrastructures critiques
Le Conseil fédéral a décidé le 7 mars 2025 de promulguer au 1er avril 2025 l’obligation de signaler les cyberattaques contre des infrastructures critiques. Depuis cette date, les exploitants d’infrastructures critiques sont tenus d’annoncer les cyberattaques à l’Office fédéral de la cybersécurité (OFCS) dans les 24 heures suivant leur détection. Si toutes les informations requises ne peuvent pas être fournies dans les 24 heures, le délai pour compléter le signalement est de 14 jours.
Information sur l’obligation de signaler
Cyber Security Hub
Le Cyber Security Hub (CSH) est un système d’information essentiel de l’Office fédéral de la cybersécurité (OFCS). Il sert d’instrument d’échange et de gestion d’informations sur les cybermenaces, les cyberincidents et les pratiques en matière de cybersécurité.
Cyberattaque - que faire ?

Attaque DDoS – que faire?
En cas d’attaque DDoS, il importe en premier lieu de faire comprendre au cybercriminel qu’il n’a pas atteint son objectif. Si vous résistez suffisamment longtemps, il finira par abandonner.
Cyberattaque – comment communiquer?
En mettant en place une bonne communication de crise, l’entreprise/organisation/autorité se positionnent comme des sources d’information fiables et essentielles. Elles préviennent ainsi les spéculations, les indiscrétions et les fausses nouvelles. Les cyberattaques exigent par conséquent de communiquer rapidement, de manière coordonnée et réfléchie, pour transmettre un sentiment de sécurité et retrouver la confiance des parties prenantes.

Fuite de données – que faire?
Après une fuite de données, il s’agit de limiter les dommages, de trouver et combler les failles de sécurité et de prévenir d’autres fuites.

Que faire en cas de compte piraté ou de fuite de données ?
Un compte piraté peut avoir des conséquences graves : les cybercriminels peuvent, par exemple, accéder à vos courriels ou à vos services de paiement, détourner vos comptes sur les réseaux sociaux ou prendre le contrôle de vos comptes d’utilisateur. Souvent, ils volent les identifiants via un hameçonnage ou une fuite de données pour pouvoir accéder illicitement aux différents comptes. En réagissant rapidement et de manière ciblée, vous pouvez limiter, voire empêcher, d’autres dommages.

Rançongiciels – que faire?
Les chevaux de Troie verrouillant les données (rançongiciels) peuvent causer des dommages considérables, en particulier si vos copies de sauvegarde sont affectées. Lors d’un tel incident, restez calme et agissez de façon réfléchie.
Comment vous protéger contre un cyberincident ?
Premières étapes
Les cyberattaques touchent aussi les microentreprises. Heureusement, cinq mesures permettent d’augmenter drastiquement le niveau de cybersécurité : authentification à plusieurs facteurs, sauvegardes quotidiennes des données, mises à jour régulières, prudence face aux courriels et mots de passe forts.

Protection de base : protégez votre entreprise ou votre autorité
Quels que soient leur taille, leur secteur d’activité ou leur savoir-faire technique, toutes les entreprises et autorités peuvent être touchées par des cyberattaques. Les conséquences peuvent aller d’une panne temporaire des systèmes à des cas relevant de la responsabilité civile et des atteintes à la réputation en passant par la perte de données confidentielles. Une protection efficace nécessite donc des mesures tant techniques qu’organisationnelles qui se renforcent mutuellement. Vous découvrirez ci-dessous comment les entreprises et les autorités peuvent améliorer leur cybersécurité de manière ciblée.

Normes et méthodes
L’Office fédéral de la cybersécurité (OFCS) propose des normes et des méthodes pour renforcer la cyberrésilience : la méthode de cybersécurité et de résilience (MCSR) pour sécuriser les processus, la norme minimale en matière de technologies de l’information et de la communication (TIC) pour les infrastructures critiques et, bientôt, un outil permettant de mesurer le degré de maturité de sa propre cyberrésilience.
Mise en œuvre des mesures de protection
Des mesures de protection spécifiques s'appliquent à la protection de base et à la base d'identification des risques et, par conséquent, à l'information, au système et aux données fournies pour les cybersécurités pertinentes.
Collaborer avec des prestataires externes
La cybersécurité concerne également la collaboration avec les prestataires informatiques, les fournisseurs de services cloud et d'autres partenaires externes. Pour que cette collaboration soit fructueuse, il existe plusieurs outils.
Informez-vous
Actuel
Découvrez les dernières actualités en matière de cybersécurité et de BACS

Incidents actuels
Aperçu des alertes de l'OFCS.

Newsletter
L'OFCS publie chaque mois une lettre d'information consacrée aux thèmes les plus importants.

Suivez-nous sur LinkedIn et recevez toutes les actualités de l'OFCS.
Rapports semestriels de l'OFCS
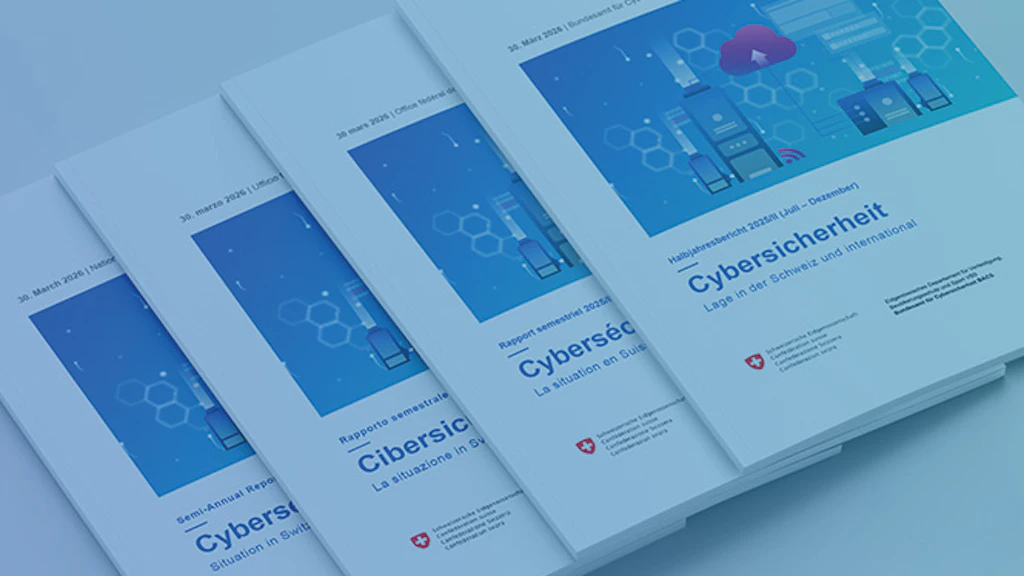
Chaque semestre, l'OFCS publie un rapport « Cybersécurité: situation en Suisse et sur le plan international ».
Rapports techniques
L'OFCS publie des rapports liés à la thématique de la sécurité de l'information. Les rapports traiteront de façon approfondie de thèmes actuels en se référant à des cas pratiques et des événements dans le domaine des technologies de l'information et de la communication (TIC), en analysant les détails des différentes problématiques et en les insérant dans un contexte plus large.