
Settimana 44: quando la rete domestica diventa una porta d’accesso per i cibercriminali
All’UFCS sono stati segnalati diversi casi di malware che colpiscono le reti domestiche private. La combinazione di dispositivi accessibili da Internet e vulnerabilità di sicurezza rende facile per i criminali penetrare anche nei dispositivi privati. Se gli hacker riescono a installare poi un ransomware, i dati privati, come foto o documenti, potrebbero non essere più recuperabili.
Oggi molte famiglie dispongono di tutta una serie di dispositivi connessi in rete. Da PC, tablet e dispositivi di archiviazione in rete (NAS) fino a telecamere, riscaldamento, tapparelle o climatizzatori. La possibilità di accedere a questi dispositivi da Internet dipende in gran parte dalla configurazione della rete domestica e del router.
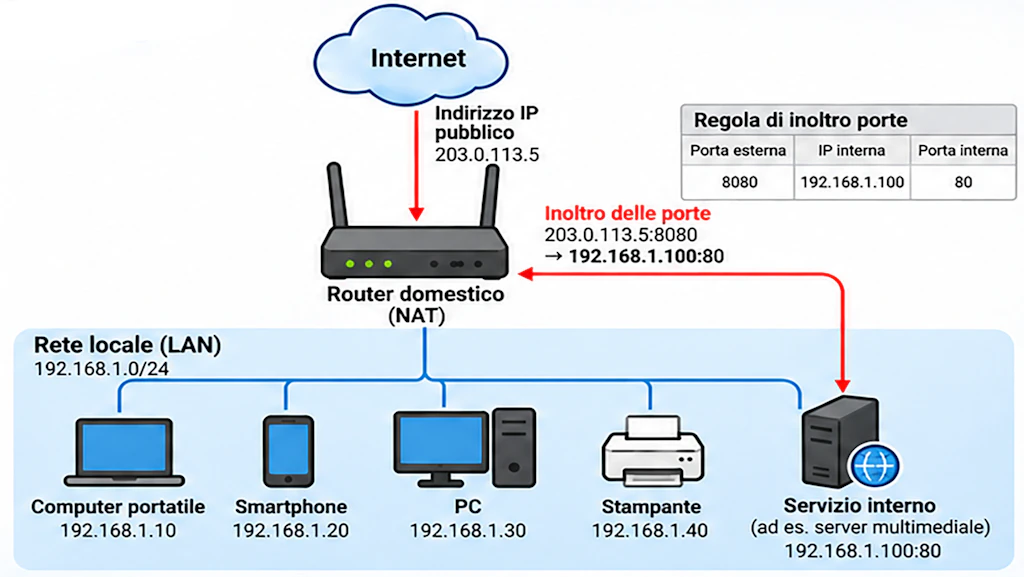
Sono ormai pochi i provider che forniscono i propri dispositivi nella cosiddetta modalità «Bridge», in cui non è presente alcuna funzionalità di router. Senza ulteriori misure di sicurezza, i dispositivi collegati a tali reti domestiche rimangono esposti su Internet diventando un bersaglio facile per gli hacker. Per fortuna, oggi la maggior parte degli operatori fornisce i propri dispositivi nella cosiddetta modalità «router», creando una cosiddetta rete privata. I dispositivi collegati, quali PC, tablet, cellulari, NAS, sistemi di domotica ecc., non sono quindi visibili né accessibili direttamente da Internet.
Molti utenti, tuttavia, desiderano utilizzare determinate applicazioni o un dispositivo della rete domestica quando sono fuori casa e controllarli da qualsiasi luogo. Ad esempio, ascoltare musica o mostrare la raccolta di foto agli amici, oppure controllare alcuni dispositivi della domotica, come una telecamera di sorveglianza. La tecnologia che lo permette si chiama «port forwarding», noto anche come «network address translation (NAT)» a seconda del dispositivo. Un singolo servizio offerto da un dispositivo interno viene reso disponibile all’esterno, non esponendo però direttamente l’intera rete domestica.
Vulnerabilità nei prodotti frequentemente utilizzati
Nelle ultime settimane si è parlato molto della vulnerabilità di PHP. Si tratta di una vulnerabilità presente in un linguaggio di programmazione molto diffuso per le applicazioni web. A tal proposito, l’UFCS ha emesso un’allerta. Il PHP viene spesso utilizzato anche nei servizi eseguiti sulla rete domestica. Non sempre è evidente a prima vista che un’applicazione sia in esecuzione in background su PHP. Si dovrebbe quindi prevedere tempestivamente l’aggiornamento dei prodotti e dei servizi utilizzati.
Al momento PHP non è il solo a presentare delle vulnerabilità, bensì anche il noto media server «Plex». Chi non ha ancora aggiornato il prodotto corre il rischio che il dispositivo venga hackerato e che i criminali ne acquisiscano così il controllo totale. Il fatto che si tratti di un pericolo elevato è dimostrato dalle segnalazioni pervenute all’UFCS.
La combinazione pericolosa
La combinazione di vulnerabilità non corrette tempestivamente e dell’accessibilità da Internet costituisce una ricetta pericolosa, che viene presa di mira e sfruttata dai criminali. L’interazione tra questi due fattori aumenta notevolmente il rischio di compromissione. In determinate circostanze, ciò potrebbe consentire l’accesso non autorizzato e l’acquisizione dei diritti di amministratore.
Una volta che i malintenzionati hanno ottenuto l’accesso al sistema, sono possibili diverse modalità operative, ad esempio:
- Utilizzo di ransomware (trojan di cifratura) a scopo di estorsione nei confronti dell’utente;
- Furto di dati personali (spesso associato al ransomware), anch’esso accompagnato da ricatto;
- Installazione di un software per il mining di criptovalute a spese della vittima («cryptomining»);
- Utilizzo come «proxy residenziale»; la connessione Internet della vittima viene utilizzata a sua insaputa da estranei per nascondere la loro provenienza.
Purtroppo non è sempre facile capire se un sistema sia infetto. Spesso le persone coinvolte se ne rendono conto solo una volta ricattate. Un possibile segnale di un’infezione del sistema è un rallentamento del dispositivo, spesso accompagnato da una ventola insolitamente rumorosa o che gira ininterrottamente. I cryptominer installati, ad esempio, richiedono una notevole potenza di calcolo e appesantiscono sensibilmente il sistema.
Nel peggiore dei casi, è indispensabile reinstallare il dispositivo ed è consigliabile controllare anche gli altri dispositivi presenti nella stessa rete o farli controllare da un tecnico specializzato.
Raccomandazioni
- Aggiornamenti e password forti
Da un lato, è essenziale che tutti i dispositivi della rete interna dispongano sempre degli ultimi aggiornamenti. Inoltre, è opportuno evitare password troppo brevi o molto semplici. L’UFCS raccomanda di utilizzare password di almeno 12 caratteri per i servizi esposti. Le password sicure contengono inoltre lettere maiuscole e minuscole, caratteri speciali e cifre. - Diversificare le reti
Idealmente, i servizi che vengono resi visibili all’esterno non dovrebbero trovarsi nella stessa parte della rete (segmento di rete) degli altri dispositivi domestici. Alcuni router domestici offrono questa funzione, comunemente battezzata «DMZ», ovvero zona demilitarizzata». - Limitare l’accesso alla rete
Occorre valutare attentamente se consentire l’accesso da tutta Internet. Il cosiddetto «geofencing» consente l’accesso solo da determinati Paesi. Alcuni produttori di router stanno già integrando simili soluzioni nei loro dispositivi. Per evitare l’accesso forzato attraverso l’immissione di elenchi di password, alcuni prodotti consentono anche di definire un numero massimo di tentativi falliti dopo i quali l’accesso viene bloccato. - Utilizzare una VPN
L’UFCS raccomanda in particolare l’utilizzo di una VPN («Virtual Private Network»). Ciò consente di accedere in modo autenticato e crittografato alla rete domestica senza dover esporre direttamente i servizi. La maggior parte dei dispositivi supporta uno o più protocolli VPN comuni, come IPsec, OpenVPN o Wireguard. Quando possibile, i servizi esposti e l’accesso VPN devono essere protetti con un secondo fattore (autenticazione a due fattori, o «2FA»). - Fare chiarezza
Se non siete sicuri della sicurezza della vostra rete domestica, non esitate a chiedere consiglio a conoscenti ferrati in materia o a un’azienda specializzata.