

Programmi «bug bounty» per potenziare la ciber-resilienza nell’Amministrazione federale
Per aumentare la cibersicurezza dell’infrastruttura informatica e ridurre i ciber-rischi in modo efficace ed economico, nell’Amministrazione federale vengono condotti programmi «bug bounty» sotto la guida dell’Ufficio federale della cibersicurezza (UFCS) e in collaborazione con Bug Bounty Switzerland SA e le unità amministrative dell’Amministrazione federale.
A complemento di altre misure volte a garantire la sicurezza, i programmi «bug bounty» servono a identificare, documentare ed eliminare eventuali vulnerabilità nei sistemi e nelle applicazioni informatiche grazie alla collaborazione con hacker etici che, a differenza di quelli mossi da propositi criminali, si impegnano a rispettare le disposizioni giuridiche e operano con il consenso delle parti interessate.
Dopo il progetto pilota condotto nel 2021 dall’ex NCSC, nell’agosto 2022 la Confederazione ha acquisito la piattaforma per i programmi «bug bounty». Da allora l’UFCS permette agli hacker etici di impegnarsi a favore della sicurezza della Confederazione e di cercare costantemente lacune di sicurezza nell’ambito del programma «bug bounty».
Gli hacker etici interessati a partecipare al programma «bug bounty» della Confederazione e a testare i sistemi dell’Amministrazione federale possono annunciarsi al seguente link:
Programmi pubblici
Programma Bug Bounty per AGOV
Da dicembre 2025 il programma Bug Bounty per AGOV, il sistema di accesso alle autorità svizzere, è accessibile al pubblico. In questo modo tutti i ricercatori di sicurezza interessati possono partecipare al programma e cercare vulnerabilità secondo le linee guida stabilite. Informazioni dettagliate sul programma, sulle condizioni di partecipazione e sull’iscrizione sono disponibili al seguente link:
Programma Bug Bounty per e-ID
Il programma Bug Bounty per l’e-ID, la carta d’identità digitale emessa dallo Stato, è stato lanciato nel luglio 2025 come programma privato ed è stato reso accessibile, nei primi mesi, esclusivamente a un gruppo selezionato di ricercatori nel campo della sicurezza. Da aprile 2026 anche questo programma è pubblico ed è aperto a tutti i ricercatori nel campo della sicurezza interessati.
https://www.bugbounty.ch/swiyu
Cifre attuali: risultati del programma «bug bounty»
L’UFCS informa regolarmente in merito ai risultati del programma «bug bounty» dell’Amministrazione federale. Le esperienze acquisite finora sono pienamente positive. Il numero di segnalazioni e il loro contenuto mostrano chiaramente che con l’aiuto del programma «bug bounty» si trovano e si segnalano vulnerabilità che non sempre vengono identificate durante i controlli nell’ambito di test di sicurezza classici. Questo fatto dimostra che il programma «bug bounty» è sensato ed efficace come misura collaterale per i concetti di sicurezza informatica convenzionali o per i controlli di sicurezza nell’Amministrazione federale.
Grafico: vulnerabilità segnalate e la loro classificazione negli ultimi 12 mesi
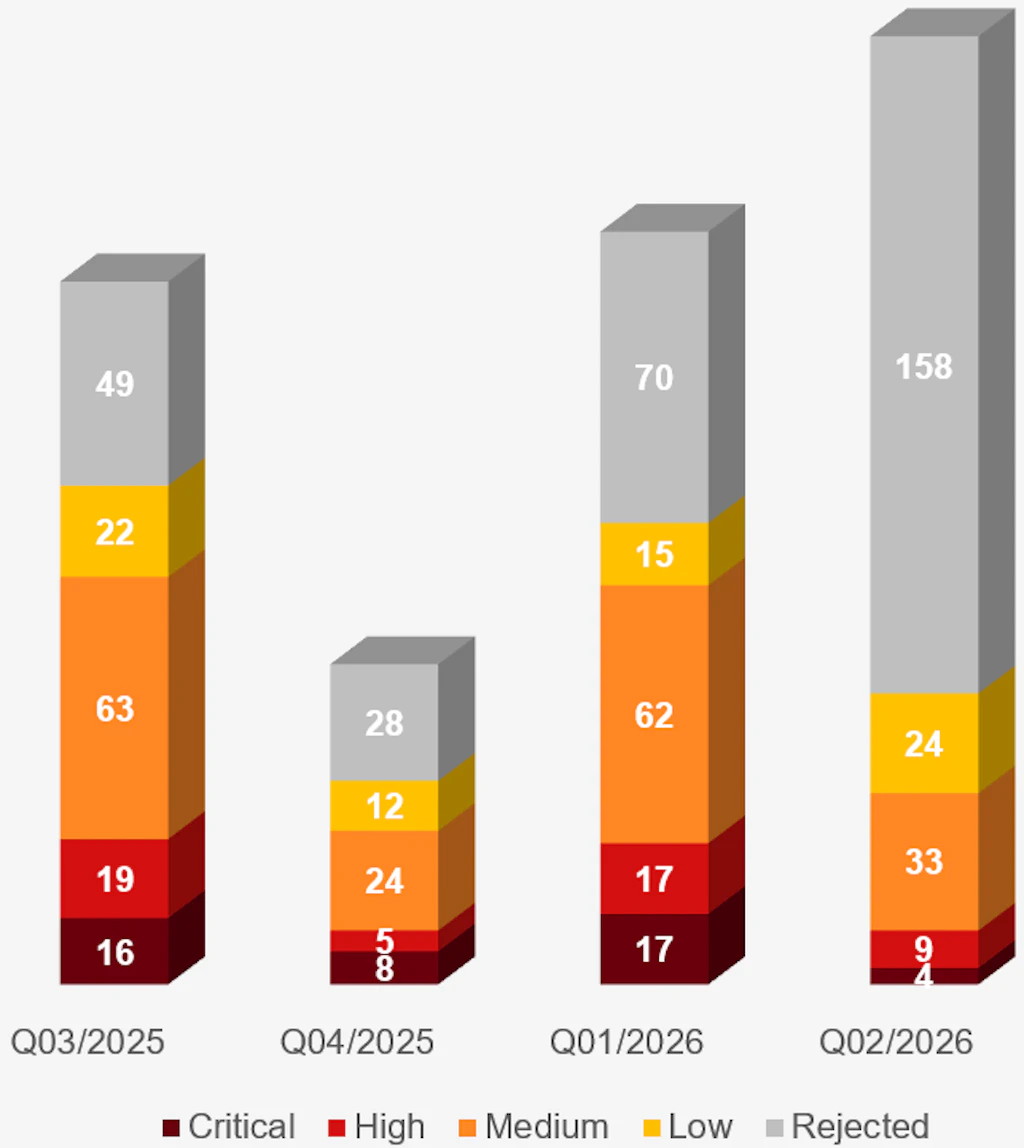
Indicazione: la statistica riportata rappresenta un quadro momentaneo della situazione. La classificazione delle segnalazioni di vulnerabilità può cambiare in singoli casi.
Tabella: vulnerabilità segnalate e la loro classificazione negli ultimi 12 mesi
Accepted: Numero di vulnerabilità accettate come valide dopo l'analisi e la verifica e che comportano misure volte a risolvere o migliorare la situazione.
Totale delle segnalazioni dall’avvio del programma nell’agosto 2022
Accepted: Numero di vulnerabilità accettate come valide dopo l'analisi e la verifica e che comportano misure volte a risolvere o migliorare la situazione.