

Woche 38: Echte Google-Mails, vermeintlicher Support und eine gefährliche Hintertür
Eine Sicherheitsmeldung direkt von Google im Postfach, kurz darauf ein Telefonanruf des angeblichen «Google Security Support» und dies sogar mit Schweizer Nummer auf dem Display. Im aktuellen Wochenrückblick zeigt das BACS eine raffinierte Angriffskette, bei der Betrüger echte Google-Benachrichtigungen kapern, über manipulierte Webseiten Phishing betreiben und sich über sogenannte App-Passwörter eine unbemerkte Hintertür ins Konto verschaffen.
Anrufe von falschen Support-Mitarbeitenden von Microsoft, Google oder anderen Institutionen beschäftigen das BACS seit vielen Jahren. In der vergangenen Woche erreichten uns jedoch mehrere Meldungen, die eine zusätzliche Spezialität aufweisen: Die Angreifer bereiten ihre Opfer mit echten Systemnachrichten von Google gezielt auf den Betrugsanruf vor und manipulieren im Erfolgsfall die Kontoeinstellungen so geschickt, dass ein normales Ändern des Passworts wirkungslos bleibt.
Echte Sicherheitswarnungen mit Betrüger-Text
Wer ein Google-Konto einrichtet, kann für den Notfall eine alternative Adresse hinterlegen: die sogenannte Wiederherstellungsadresse. An diese Adresse sendet Google automatisch eine E-Mail, um über sicherheitsrelevante Ereignisse zu informieren.
Genau diese Funktion machten sich die Angreifer zunutze:
- Sie erstellten ein eigenes, neues Google-Konto und trugen die Mail-Adresse des Opfers als Wiederherstellungsadresse ein.
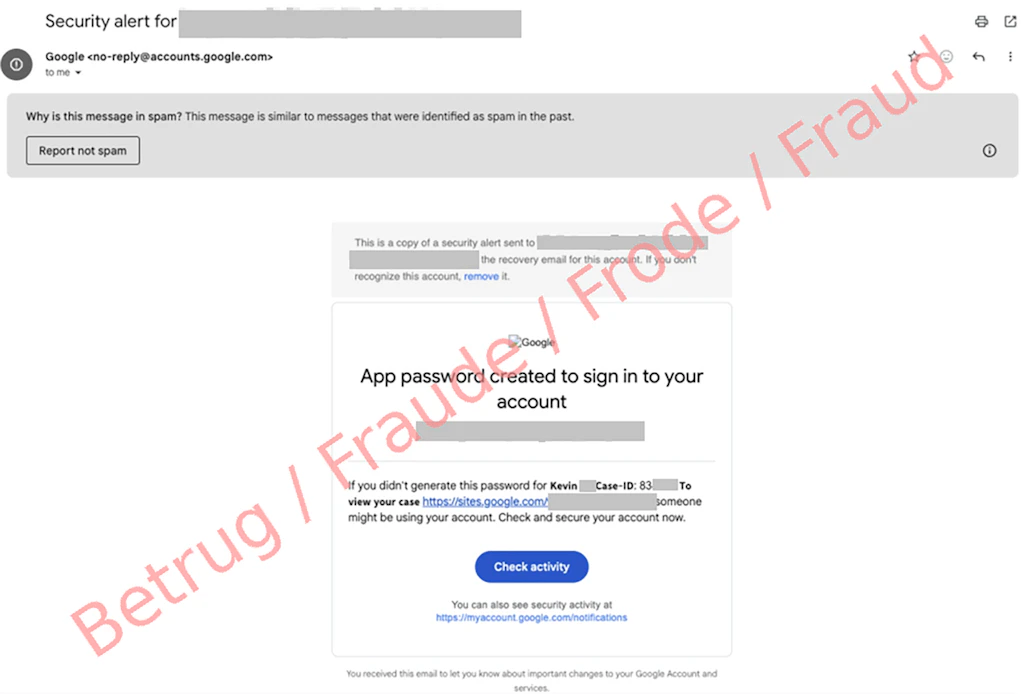
- Anschliessend generierten sie in ihrem eigenen Konto ein App-Passwort und benannten dieses im Textfeld mit: «Kevin W. Case-ID: 834333 To view your case…».
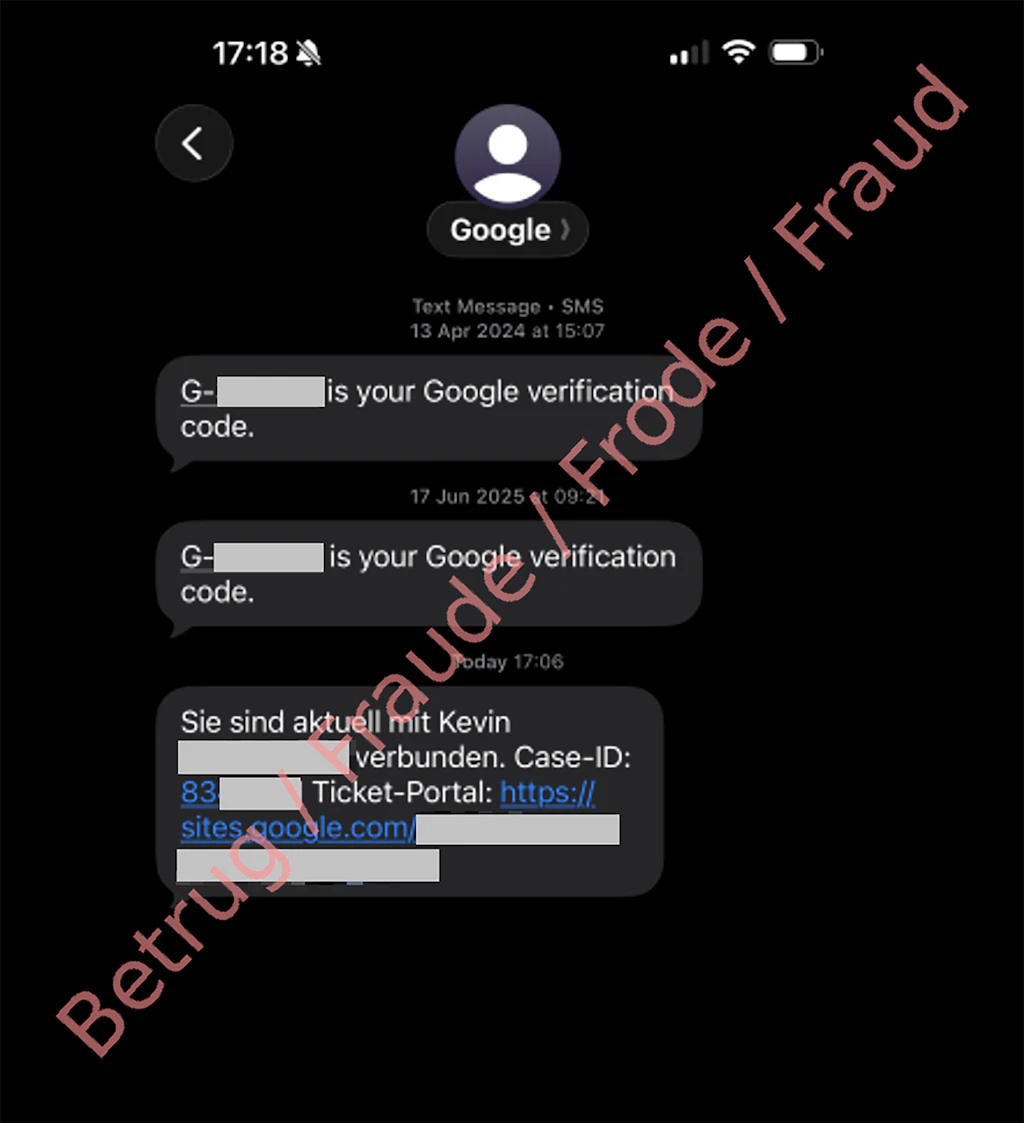
- Googles automatisches System verschickte daraufhin eine offizielle, technisch völlig einwandfreie Sicherheitswarnung an das Opfer. Da der Benennungstext automatisch in die E-Mail übernommen wurde, sah es für die empfangende Person so aus, als führe Google einen dringenden Support-Fall mit Bearbeiter und Fallnummer.
Schweizer Nummer im Display und Phishing via «Google Sites»
Kurz nach dem Eintreffen der E-Mail klingelte bei den Opfern das Telefon. Am Apparat meldete sich ein angeblicher Google-Mitarbeiter. Im Telefondisplay war eine scheinbar vertrauenswürdige Festnetznummer von Google zu sehen, die von den Betrügern «gespooft» wurde.
Die Anrufer bauten enormen Druck auf. Das Konto sei akut gefährdet und man verliere den Zugriff, wenn man nicht sofort handle. Selbst der Hinweis eines Nutzers, sein Konto sei mit einem physischen Hardware-Schlüssel geschützt, liess den Anrufer nicht aufgeben.
Um den vermeintlichen Notfall zu beheben, leiteten die Betrüger die Betroffenen auf eine Phishing-Seite weiter. Hierfür missbrauchten sie die Plattform «Google Sites» (sites.google.com) auf der sich einfach eigene Webseiten erstellen lassen. Da in der Adresszeile des Browsers eine legitime Google-Domain angezeigt wird, wirkt die Seite auf den ersten Blick vertrauenswürdig und erweckt weniger Misstrauen. Tatsächlich war jedoch ein bösartiges Anmeldeformular eingebettet, das die eingegebenen Zugangsdaten direkt an die Täter übermittelte.
Die Hintertür: Was sind «App-Passwörter»?
Nachdem das Opfer seine Zugangsdaten eingegeben hatte, verschafften sich die Angreifer umgehend Zugriff auf das Google-Konto und richteten innerhalb weniger Minuten ein sogenanntes App-Passwort ein. Dabei handelt es sich um einen speziellen Zugangscode für ältere Anwendungen, der auch ohne zusätzliche Bestätigung mittels Zwei-Faktoren-Authentisierung genutzt werden kann. Dadurch behielten die Täter selbst nach einer Passwortänderung weiterhin Zugriff auf das Konto. Im gemeldeten Fall wurden noch längere Zeit nach dem Angriff unbemerkt E-Mails und Kontakte auf ein Gerät im Ausland synchronisiert.
Telefon-Spoofing trotz Schutzmassnahmen
Seit Mitte 2026 greifen in der Schweiz verschärfte Vorgaben der Fernmeldedienst-Anbieter, um gefälschte Schweizer Festnetz- und Mobilfunknummern aus dem Ausland zu unterbinden oder als «unbekannt» zu markieren. Dies führte bereits zu einem spürbaren Rückgang von Fake-Behördenanrufen. Dieser Fall zeigt jedoch, dass ein Schweizer Anrufername, eine Schweizer Telefonnummer oder eine lokale Vorwahl im Display nach wie vor kein Garant für die Echtheit eines Anrufs ist, da die Betrüger neue Wege suchen.
Empfehlungen
- Echte Plattformbetreiber kontaktieren Nutzerinnen und Nutzer niemals spontan telefonisch wegen Sicherheitsvorfällen. Legen Sie bei solchen Anrufen sofort auf.
- Nennen Sie niemals Passwörter, SMS-Codes oder Bestätigungsaufforderungen am Telefon und tippen Sie diese auf keiner Website ein, wenn Sie am Telefon dazu gedrängt werden.
- Offizielle Login-Seiten von Google befinden sich ausschliesslich unter «accounts.google.com», niemals unter «sites.google.com».
- Nach einem Angriff gilt es, die Hintertüren zu schliessen. Falls Sie vermuten, dass Zugangsdaten abgeflossen sind:
- Ändern Sie umgehend das Konto-Passwort.
- Melden Sie in den Konto-Einstellungen alle aktiven Sitzungen und fremden Geräte ab.
- Kontrollieren Sie im Google-Konto unter «Sicherheit» den Bereich «App-Passwörter». Löschen Sie dort ausnahmslos alle hinterlegten Einträge.
- Prüfen Sie hinterlegte Wiederherstellungs-Mail-Adressen und automatische Weiterleitungsregeln im E-Mail-Postfach.
Weiterführende Informationen
Aktuelle Zahlen und Statistiken
Die Anzahl Meldungen der letzten Woche nach Kategorien sind publiziert unter: