
Woche 44: Wenn das Heimnetzwerk zum Einfallstor für Cyberkriminelle wird
Dem BACS wurden mehrere Fälle von Schadsoftware gemeldet, welche Heimnetzwerke von Privatpersonen betreffen. Aus dem Internet erreichbare Geräte mit Sicherheitslücken machen es den Kriminellen einfach, auch auf Geräte von Privatpersonen einzudringen. Installieren die Angreifer dann eine Ransomware, sind private Daten wie Fotos oder Dokumente unter Umständen nicht mehr zu retten.
In vielen Haushalten gibt es heute eine ganze Reihe vernetzter Geräte. Von PCs, Tablets und Netzwerkspeichern (NAS) bis hin zu Kameras, der Heizung, Rollläden oder der Klimaanlage. Ob diese Geräte vom Internet aus erreichbar sind, hängt wesentlich davon ab, wie das Heimnetzwerk respektive der Router eingerichtet ist.
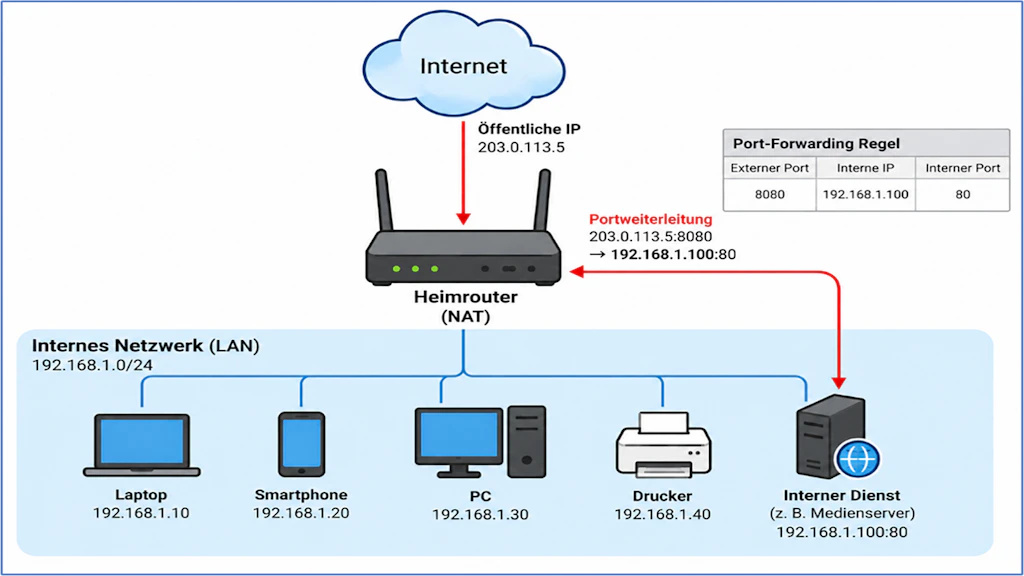
Nur noch wenige Provider liefern ihre Geräte im sogenannten «Bridge»-Modus aus, bei dem keine Router-Funktionalität vorhanden ist. Ohne zusätzliche Schutzmassnahmen stehen die Geräte in solchen Heimnetzwerken ungeschützt im Internet und werden zu einem leichten Ziel für Angreifer. Die meisten Provider liefern ihre Geräte deshalb heute glücklicherweise im sogenannten «Router»-Modus aus. Damit wird ein sogenanntes privates Netzwerk erstellt. Die dahinterstehenden Geräte wie PCs, Tablets, Handys, NAS, Heimautomatisierung usw. sind damit weder direkt vom Internet her sichtbar noch erreichbar.
Viele Nutzerinnen und Nutzer möchten aber bestimmte Anwendungen oder ein Gerät aus dem Heimnetzwerk von unterwegs nutzen und von überall her steuern. Zum Beispiel wollen sie Musik hören oder Freunden die Fotosammlung zeigen, oder auch Teile der Heimautomatisierung wie beispielsweise eine Überwachungskamera steuern. Möglich macht dies die sogenannte «Port-Weiterleitung», je nach Gerät auch bezeichnet als «Port Forwarding» oder «Network Address Translation (NAT)». Dabei wird ein von einem internen Gerät angebotener einzelner Dienst gegen aussen verfügbar gemacht. Dadurch wird nicht das ganze Heimnetzwerk exponiert, sondern nur dieser eine Dienst.
Schwachstellen bei häufig genutzten Produkten
In den letzten Wochen wurde viel über die PHP-Schwachstelle berichtet. Dabei handelt es sich um eine Lücke bei einer weitverbreiteten Programmiersprache für Webanwendungen. Das BACS hat dazu eine entsprechende Warnung veröffentlicht. PHP wird auch bei Diensten im Heimnetzwerk häufig verwendet. Nicht immer ist auf den ersten Blick erkennbar, dass PHP im Hintergrund für eine Anwendung eingesetzt wird. Die Aktualisierung der eingesetzten Produkte und Dienste sollte deshalb zeitnah ins Auge gefasst werden.
Aktuell gibt es nicht nur bei PHP Schwachstellen, sondern unter anderem auch beim bekannten Medienserver «Plex». Wer das Produkt bislang nicht aktualisiert hat, läuft Gefahr, dass das Gerät gehackt wird und Kriminelle so die komplette Kontrolle über das Gerät erlangen. Dass dies eine akute Gefahr ist, zeigen entsprechende Meldungen an das BACS.
Die gefährliche Kombination
Schwachstellen, die nicht zeitnah gepatched werden und aus dem Internet erreichbar sind, sind eine gefährliche Kombination, die von Kriminellen gezielt angegriffen und ausgenutzt wird. Das Zusammenspiel beider Faktoren erhöht das Risiko einer Kompromittierung deutlich. Unter Umständen erlaubt dies das unbemerkte Eindringen und das Erlangen von Administrationsrechten.
Haben Täter erst einmal Zugriff auf das System erlangt, sind verschiedene Vorgehensweisen möglich, zum Beispiel:
- Einsatz von Ransomware (Verschlüsselungstrojaner) mit Erpressung des Benutzers;
- Diebstahl von privaten Daten (häufig kombiniert mit Ransomware), ebenfalls mit Erpressung;
- Installation einer Software für das Schürfen von Kryptowährungen auf Kosten des Opfers («Cryptomining»);
- Verwendung als «Residential Proxy»; Die Internetverbindung des Opfers wird ohne sein Wissen von Fremden missbraucht, um damit die Herkunft der Angreifer zu verschleiern.
Ob ein System infiziert ist, lässt sich leider nicht immer einfach erkennen. Häufig bemerken Betroffene dies erst, wenn sie erpresst werden. Ein mögliches Anzeichen für einen Systembefall ist ein langsameres Gerät, oft begleitet von einem ungewöhnlich lauten oder dauernd laufenden Lüfter. Installierte Cryptominer benötigen beispielsweise viel Rechenleistung und belasten das System spürbar.
Im schlimmsten Fall ist eine Neuinstallation des Gerätes unumgänglich, und es empfiehlt sich, auch die anderen Geräte im selben Netz zu untersuchen, beziehungsweise von einer Fachperson untersuchen zu lassen.
Empfehlungen
- Updates und starke Passwörter
Es ist unerlässlich, dass auch im internen Netz alle Geräte bezüglich Aktualisierungen auf dem neuesten Stand sind. Zudem sind zu kurze oder sehr einfache Passwörter zu vermeiden. Das BACS empfiehlt, dass für exponierte Dienste mindestens 12-stellige Passwörter verwendet werden sollten. Gute Passwörter enthalten ausserdem Gross- und Kleinbuchstaben, Sonderzeichen und Ziffern. - Nicht alles im selben Netzwerk
Dienste, die gegen aussen sichtbar gemacht werden, sollten idealerweise nicht im selben Teil des Netzwerks (Netzwerksegment) stehen, wie die anderen Heimgeräte. Manche Heimrouter bieten diese Funktion an. Dafür hat sich der Begriff «DMZ» eingebürgert. «DMZ» steht für «Demilitarisierte Zone». - Netzwerk-Zugriff beschränken
Ob der Zugriff vom ganzen Internet her möglich sein darf, will gut überlegt sein. Das sogenannte «Geofencing» erlaubt den Zugriff nur aus bestimmten Ländern. Die Router-Hersteller integrieren entsprechende Lösungen teils bereits in ihren Geräten. Um das Durchprobieren von Passwortlisten zu verhindern, ermöglichen einige Produkte auch, eine maximale Anzahl von Fehlversuchen zu definieren, nach welchen der Zugang gesperrt wird. - VPN verwenden
Das BACS empfiehlt insbesondere die Verwendung eines VPN («Virtual Private Network»). Damit erhält man einen authentisierten und verschlüsselten Zugang ins heimische Netz, ohne Dienste direkt exponieren zu müssen. Die meisten Router unterstützen eines oder mehrere der gängigen VPN-Protokolle wie z. B. OpenVPN oder Wireguard. Wenn immer möglich, sollten exponierte Dienste und VPN-Zugänge mit einem zweiten Faktor geschützt werden (Zwei-Faktoren-Authentisierung, kurz «2FA»). - Klarheit schaffen
Sind Sie unsicher bezüglich der Einrichtung und Sicherheit Ihres Heimnetzes, zögern Sie nicht, sich zum Beispiel von einem versierten Bekannten oder einem Spezialisten beraten zu lassen.
Aktuelle Zahlen und Statistiken
Die Anzahl Meldungen der letzten Woche nach Kategorien sind publiziert unter: