
Settimana 38: E-mail di Google autentiche, un presunto servizio di assistenza e una pericolosa backdoor
Un messaggio di sicurezza recapitato direttamente da Google nella casella di posta elettronica, seguito poco dopo da una telefonata del presunto «Google Security Support», con un numero svizzero visualizzato sul display. Nella retrospettiva di questa settimana, l’UFCS illustra una sofisticata catena di attacchi in cui i truffatori dirottano le notifiche autentiche di Google, praticano il phishing tramite siti web manipolati e si procurano una backdoor impercettibile nell’account tramite le cosiddette password delle app.
Da molti anni l’UFCS riceve segnalazioni relative a chiamate da parte di falsi addetti all’assistenza di Microsoft, Google o altre istituzioni. La scorsa settimana, tuttavia, ci sono pervenute diverse segnalazioni che presentano una particolarità in più: i malintenzionati preparano il terreno per le telefonate fraudolente alle loro vittime utilizzando messaggi di sistema autentici provenienti da Google e, se l’operazione ha esito positivo, modificano le impostazioni dell’account in modo così abile che una normale modifica della password risulta inefficace.
Avvisi di sicurezza autentici con testo fraudolento
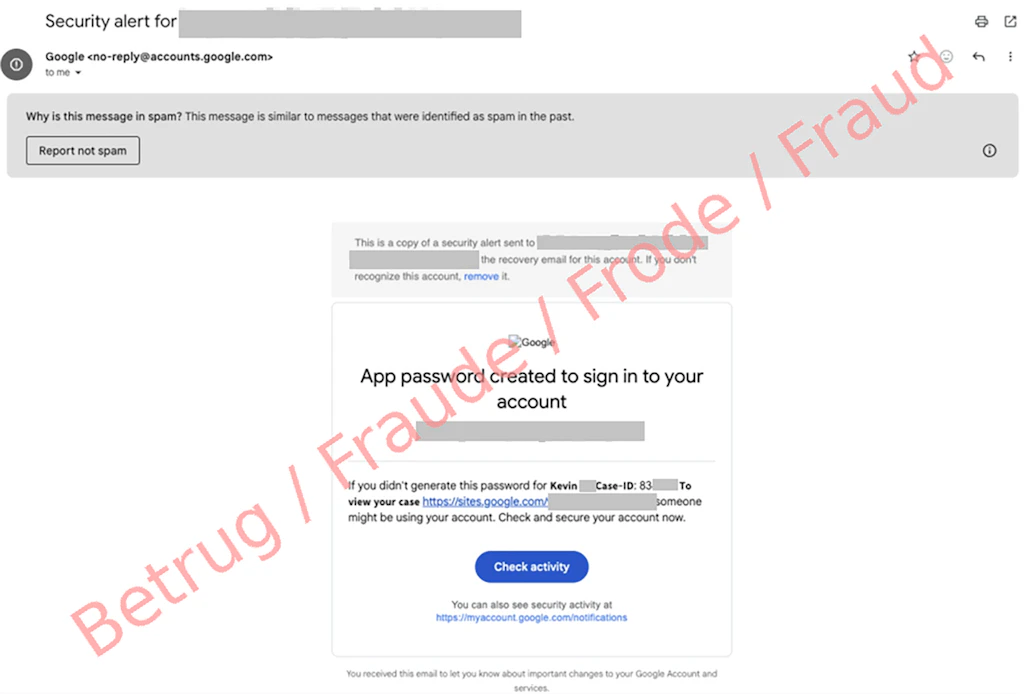
Chi crea un account Google può inserire un indirizzo alternativo da utilizzare in caso di emergenza, il cosiddetto indirizzo di ripristino. Google invia automaticamente un’e-mail a questo indirizzo per comunicare eventi rilevanti per la sicurezza.
Gli hacker sfruttano proprio questa funzione:
- Creano un nuovo account Google a loro nome e inseriscono l’indirizzo e-mail della vittima come indirizzo di recupero.
- Successivamente generano una password per il dispositivo nel proprio account denominandola nel campo di testo come: «Kevin W. Case-ID: 834333 To view your case…».
- Il sistema automatico di Google ha quindi inviato alla vittima un avviso di sicurezza ufficiale, tecnicamente impeccabile. Poiché il testo dell’oggetto era stato inserito automaticamente nell’e-mail, al destinatario sembrava che Google avesse aperto un caso di assistenza urgente con un responsabile e un numero di pratica.
Numero svizzero sul display e phishing tramite «Google Sites»
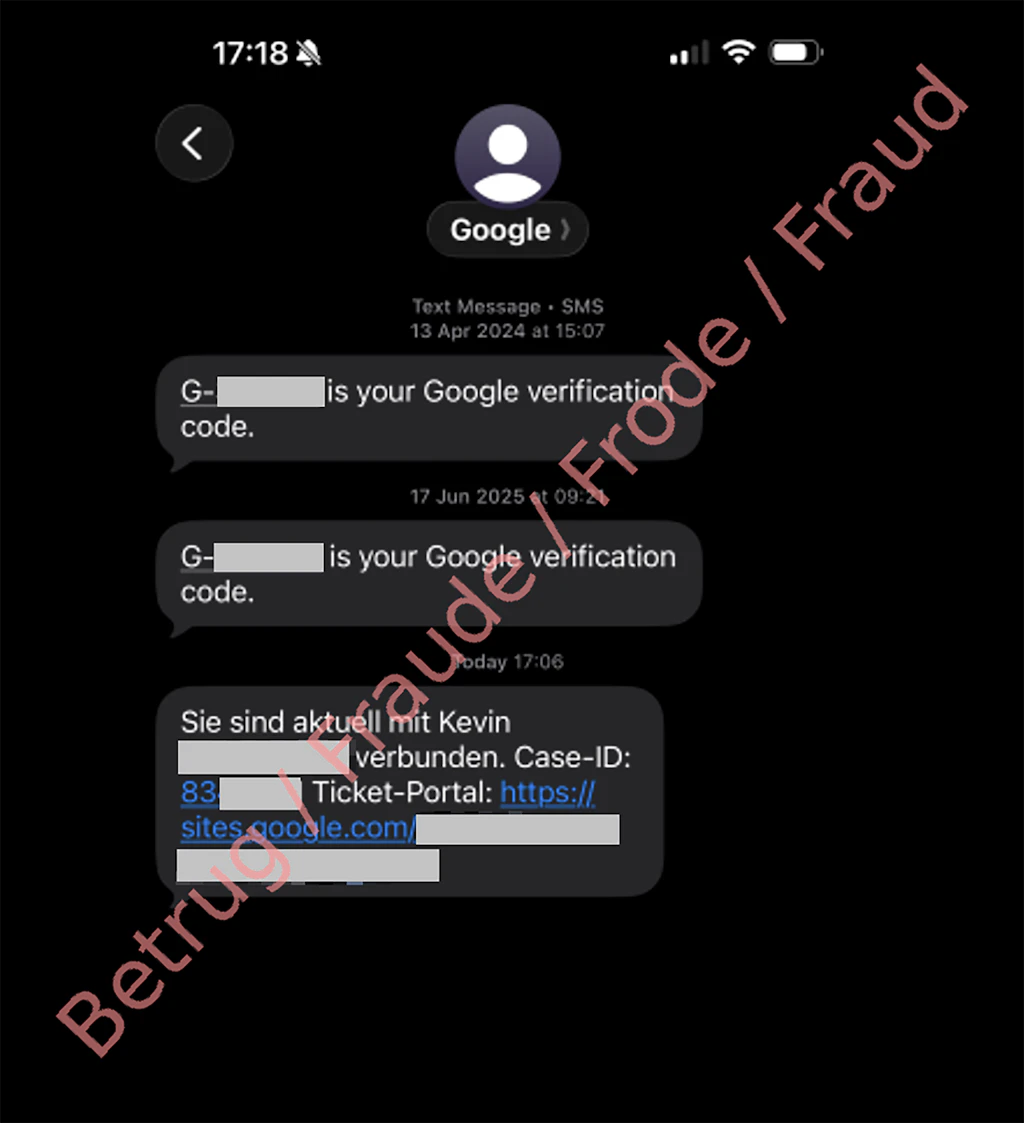
Poco dopo la ricezione dell’e-mail, alle vittime è squillato il telefono. Al telefono ha risposto una persona che sosteneva di essere un dipendente di Google. Sul display del telefono era visibile un numero di rete fissa apparentemente attendibile di Google, che era stato falsificato dai truffatori.
Chi chiamava esercitava una pressione enorme: il conto sarebbe gravemente a rischio e si perderebbe l’accesso se non si intervenisse immediatamente. Persino la precisazione da parte di un utente secondo cui il suo account era protetto da una chiave hardware fisica non ha indotto il chiamante a rinunciare.
Per risolvere la presunta emergenza, i truffatori hanno reindirizzato le vittime verso un sito di phishing. A tal fine hanno abusato della piattaforma «Google Sites» (sites.google.com), che consente di creare facilmente siti web personalizzati. Poiché nella barra degli indirizzi del browser viene visualizzato un dominio Google autentico, la pagina sembra a prima vista affidabile e suscita meno sospetti. In realtà, però, era stato inserito un modulo di registrazione dannoso che trasmetteva direttamente ai malintenzionati le credenziali di accesso inserite.
La backdoor: Cosa sono le «password per le app»?
Dopo che la vittima aveva inserito le proprie credenziali di accesso, gli hacker hanno immediatamente ottenuto l’accesso all’account Google e, nel giro di pochi minuti, hanno configurato una cosiddetta «password per le app». Si tratta di uno speciale codice di accesso per applicazioni meno recenti, che può essere utilizzato anche senza un’ulteriore conferma tramite autenticazione a due fattori. In questo modo, gli hacker hanno continuato ad avere accesso al conto anche dopo la modifica della password. Nel caso segnalato, per un periodo piuttosto lungo dopo l’attacco, e-mail e contatti sono stati sincronizzati su un dispositivo all’estero senza che nessuno se ne accorgesse.
Spoofing telefonico nonostante le misure di protezione
Dalla metà del 2026, in Svizzera sono entrate in vigore norme più severe per i fornitori di servizi di telecomunicazione, volte a impedire l’uso dall’estero di numeri falsi di rete fissa e mobile svizzeri o a contrassegnarli come «sconosciuti». Ciò ha già portato a un calo significativo delle chiamate fraudolente da parte di presunte autorità. Questo caso dimostra tuttavia che un nome di chiamante svizzero, un numero di telefono svizzero o un prefisso locale sul display non costituiscono ancora una garanzia dell’autenticità di una chiamata, poiché i truffatori cercano sempre nuovi espedienti di raggiro.
Raccomandazioni
- I veri gestori delle piattaforme non contattano mai spontaneamente gli utenti per telefono in merito a incidenti di sicurezza. In caso di chiamate di questo tipo, riattaccate immediatamente.
- Non rivelate mai al telefono password, codici SMS o richieste di conferma e non inseriteli su nessun sito web se vi viene chiesto di farlo durante una telefonata.
- Le pagine ufficiali di accesso a Google si trovano esclusivamente su «accounts.google.com», mai su «sites.google.com».
- Dopo un attacco, è necessario chiudere le backdoor. Se sospettate che le vostre credenziali di accesso siano state divulgate:
- Modificate immediatamente la password dell’account.
- Nelle impostazioni dell’account, disconnettetevi da tutte le sessioni attive e dai dispositivi non associati.
- Nell’account Google, nella sezione «Sicurezza», controllate la voce «password per le app. Cancellate tutte le voci memorizzate, senza eccezioni.
- Verificate gli indirizzi e-mail di ripristino registrati e le regole di inoltro automatico presenti nella casella di posta.