Passare al contenuto principale

In primo piano

23 ottobre 2026

Cyber Security Month 2026: Workshop «Condividere con consapevolezza»

Durante i workshop «Condividere con consapevolezza» organizzati da Netpathie, i giovani e i senior hanno discusso approfonditamente delle attività criminali che possono essere condotte utilizzando le informazioni condivise online.

22 ottobre 2026

«PMI Cyber sicurezza 2026»: La cybercriminalità diventa un rischio aziendale per le PMI svizzere

Quattro PMI svizzere su cinque prevedono che le minacce per le aziende aumenteranno in seguito all’avvento dell’intelligenza artificiale. Lo studio «PMI Cybersicurezza 2026» della Mobiliare, realizzato in collaborazione con diversi partner, evidenzia inoltre che molte aziende dispongono di una solida protezione sul piano tecnico, ma che permangono ancora lacune nella preparazione organizzativa.

21 ottobre 2026

Vulnerabilità critiche in PHP: installate immediatamente gli aggiornamenti di sicurezza

Due vulnerabilità critiche in PHP potrebbero consentire agli hacker di eseguire codice dannoso sui server interessati senza doversi autenticare. Sono ora disponibili aggiornamenti di sicurezza. L’Ufficio federale per la cibersicurezza (UFCS) raccomanda di aggiornare senza indugio e immediatamente i sistemi interessati. Oltre ai server web, controllate anche le applicazioni e i dispositivi che utilizzano PHP come componente integrato.

20 ottobre 2026

Settimana 42: Conti TWINT nel mirino – una nuova variante di phishing dietro le prenotazioni alberghiere

L’UFCS ha già segnalato più volte campagne di phishing in cui i criminali hanno sfruttato le prenotazioni alberghiere per sottrarre dati di pagamento. In questo contesto, i truffatori miravano soprattutto a ottenere i dati delle carte di credito. I casi recenti dimostrano che queste truffe continuano a evolversi: nelle varianti più recenti, i truffatori cercano anche di ottenere il controllo dei conti TWINT e di e-banking. La dinamica ricorda i metodi utilizzati nel phishing tramite piccoli annunci.

19 ottobre 2026

Valutazione tecnologica: Cinque livelli di autenticazione sicura per una maggiore chiarezza

Password, passkey o smart card: esistono molte possibilità per proteggere l’accesso a sistemi e applicazioni. Ma quanto sono sicuri i singoli metodi? Una classificazione offre un punto di riferimento e aiuta a determinare quali livelli di sicurezza possano effettivamente garantire le diverse procedure, strumenti e servizi di autenticazione.

16 ottobre 2026

IA nel lavoro quotidiano: Cogliere le opportunità, proteggere i dati

Che si tratti di scrivere e-mail, tradurre testi o analizzare tabelle, l’intelligenza artificiale è ormai da tempo parte integrante della quotidianità lavorativa di molte persone in Svizzera. Come per ogni nuovo strumento, vale la pena conoscerne le potenzialità e i limiti e sapere cosa succede con i propri dati inseriti. Infatti, chi inserisce incautamente informazioni personali, confidenziali o aziendali rischia di condividere troppo con l’IA.

15 ottobre 2026

Florian Schütz alla Singapore Cyber Week

In occasione della Singapore Cyber Week, tenutasi dal 12 al 15 ottobre, Florian Schütz e la delegazione svizzera hanno avuto scambi con diversi partner internazionali provenienti dal mondo dell’industria, dai rappresentanti del settore economico e dall’amministrazione.

13 ottobre 2026

Settimana 41: Quando il riferimento alla Svizzera inganna - negozi online con indirizzo di restituzione in Asia

Un dominio .ch, il nome di una città svizzera nell’URL e la storia toccante di un’attività fondata in Svizzera: tutto sembra essere locale e affidabile. Tuttavia, gettando uno sguardo più approfondito all’impressum, alle condizioni generali oppure nel codice sorgente del sito web si scopre che l’azienda ha sede all’estero, le immagini sono state generate con l’IA e il magazzino si trova in Asia.

12 ottobre 2026

Dialogo internazionale: Il direttore dell’UFCS partecipa alla EU Cyber Week in Irlanda e alla Singapore Cyber Week

Il 8 ottobre, nell’ambito della EU Cyber Week, i direttori della cibersicurezza europei si sono riuniti a Dublino per discutere delle attuali sfide nel ciberspazio. Al centro dell’attenzione vi è stata la gestione dell’intelligenza artificiale nel campo della cibersicurezza. Florian Schütz, direttore dell’UFCS, ha partecipato a una tavola rotonda relativa alla sovranità digitale e alla resilienza delle catene di approvvigionamento. Il direttore dell’UFCS prosegue questa settimana i suoi scambi internazionali in occasione della Singapore Cyber Week, dove approfondirà in particolare le questioni relative alla sicurezza dei sistemi di intelligenza artificiale (IA) autonomi.

6 ottobre 2026

Settimana 40: Miti sui malware e misure da adottare in caso di sospetto di un’infezione

L’UFCS sta ricevendo un numero crescente di segnalazioni concernenti attacchi mirati di malware. La settimana scorsa sono stati presentati i modi con i quali un dispositivo può essere infettato, questa seconda parte illustra invece come comportarsi in caso di sospetto di un’infezione. Sfata inoltre i miti diffusi su cui l’UFCS riceve regolarmente richieste di chiarimenti.

5 ottobre 2026

Cyber Security Month 2026: «Oversharing» – quanto riveliamo su di noi?

Una foto, un luogo, un nome: presi singolarmente, questi dati sembrano innocui, ma combinati tra loro forniscono un quadro preciso che i criminali possono sfruttare in modo mirato. In occasione dell’inizio del Cyber Security Month, l’UFCS illustra quante informazioni riveliamo involontariamente su di noi ogni giorno e invita i senior a partecipare a un workshop per imparare, insieme ai giovani, a gestire i propri dati in modo più consapevole.

1 ottobre 2026

Cyber Security Month 2026: Oversharing  – condividere con consapevolezza

Che si tratti dei social media, della vita lavorativa quotidiana o dell’uso dell’intelligenza artificiale, ogni giorno condividiamo informazioni e lasciamo tracce digitali. Spesso più di quanto ci rendiamo conto. Per i criminali, queste informazioni pubblicate su Internet possono essere preziose. L’Ufficio federale della cibersicurezza (UFCS) dedica il Cyber Security Month di quest’anno al tema «Oversharing – condividere con consapevolezza».

29 settembre 2026

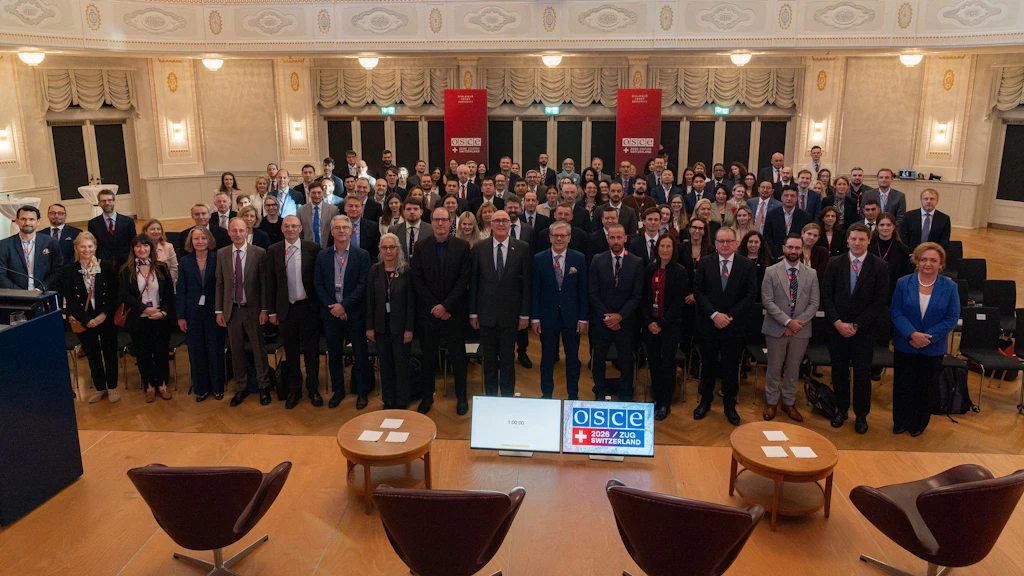
Conferenza dell’OSCE a Zugo: la Svizzera punta sulla prevenzione, sul dialogo e sulla cooperazione per evitare l’escalation a seguito di incidenti cibernetici

Nell’ambito della sua presidenza dell’Organizzazione per la sicurezza e la cooperazione in Europa (OSCE), il 29 settembre 2026 la Svizzera ha riunito rappresentanti di alto livello del mondo politico, diplomatico e della cibersicurezza per discutere di come evitare un’escalation a seguito di incidenti cibernetici. Il consigliere federale Ignazio Cassis, presidente in carica dell’OSCE e capo del DFAE, ha sottolineato in tale occasione il ruolo del dialogo; il consigliere federale Martin Pfister, capo del Dipartimento federale della difesa, della protezione della popolazione e dello sport (DDPS), ha evidenziato l’importanza delle misure preventive. La conferenza di due giorni svoltasi a Zugo sul tema «De-escalation nel ciberspazio: mediazione e diplomazia preventiva» è l’ultima conferenza tematica prima della riunione del Consiglio dei ministri dell’OSCE, che si terrà il 3 e il 4 dicembre 2026 a Lugano.

29 settembre 2026

Settimana 39: Come i malware riescono a raggiungere i vostri dispositivi

Le segnalazioni che l’UFCS riceve in relazione ai malware sono piuttosto ridotte rispetto al numero totale delle segnalazioni ricevute. Nella maggior parte dei casi si tratta di attacchi ransomware che possono causare danni gravi. Nelle ultime settimane l’UFCS ha ricevuto un numero crescente di segnalazioni concernenti attacchi nei quali gli hacker tentano di infettare i dispositivi con malware, per esempio attraverso infezioni causate dal cosiddetto «ClickFix» oppure inducendo le persone a scaricare un malware durante un processo di candidatura. L’UFCS dedicherà quindi le prossime due retrospettive settimanali all’argomento dei malware, trattando temi che spaziano dall’infezione alla protezione dai ransomware. La prima delle due tratta i vettori d’infezione e illustra come i malware possono raggiungere un dispositivo.

28 settembre 2026

Progetto pilota per rafforzare la cibersicurezza negli stabilimenti a rischio di incidenti rilevanti

La crescente digitalizzazione rende anche gli stabilimenti che trattano sostanze pericolose più vulnerabili ai ciber-rischi. Un progetto pilota congiunto dell’UFAM, dell’UFCS e dell’organo d’esecuzione cantonale competente per la prevenzione degli incidenti rilevanti, mostra come sia possibile sensibilizzare in modo mirato le aziende su questi rischi e migliorare la loro ciber-resilienza.

25 settembre 2026

Il Consiglio federale intende creare una nuova legge sulla cibersicurezza

Per rafforzare la cibersicurezza nazionale, nella sua seduta del 25 settembre 2026 il Consiglio federale ha incaricato il Dipartimento federale della difesa, della protezione della popolazione e dello sport (DDPS) di elaborare entro giugno 2027 un progetto da porre in consultazione per una nuova legge federale autonoma sulla cibersicurezza. In questo modo si intende attuare tre interventi parlamentari in un unico atto normativo.

24 settembre 2026

Rafforzare la cibersicurezza della Svizzera attraverso la cooperazione

In occasione della Conferenza nazionale sulla cibersicurezza svoltasi a Berna, circa 250 rappresentanti della politica, dell’amministrazione, dell’economia e del mondo scientifico hanno discusso sulle opportunità e sulle sfide legate alla sicurezza digitale in Svizzera. Nel suo discorso d’apertura, il consigliere federale Martin Pfister ha lanciato un appello a rafforzare insieme la cibersicurezza.

22 settembre 2026

Settimana 38: E-mail di Google autentiche, un presunto servizio di assistenza e una pericolosa backdoor

Un messaggio di sicurezza recapitato direttamente da Google nella casella di posta elettronica, seguito poco dopo da una telefonata del presunto «Google Security Support», con un numero svizzero visualizzato sul display. Nella retrospettiva di questa settimana, l’UFCS illustra una sofisticata catena di attacchi in cui i truffatori dirottano le notifiche autentiche di Google, praticano il phishing tramite siti web manipolati e si procurano una backdoor impercettibile nell’account tramite le cosiddette password delle app.

15 settembre 2026

Settimana 37: Impennata delle «truffe da richiamata», spesso con i prefissi 021, 022, 026, 071

Una presunta fattura della Migros, una transazione TWINT sospetta o un presunto addebito sul conto corrente. Attualmente, tramite questo tipo di e-mail e SMS, i truffatori stanno cercando sempre più spesso di indurre le loro vittime a chiamare i numeri di telefono indicati nei messaggi. Così, chi chiama finisce direttamente nelle mani dei truffatori, che cercano di ottenere dati sensibili durante la conversazione o di indurre i destinatari a effettuare pagamenti. I casi segnalati all’UFCS in merito a questo fenomeno sono aumentati notevolmente nelle ultime settimane.

8 settembre 2026

Settimana 36: Skimming analogico – psicologia anziché tecnologia

Mentre lo skimming classico, ovvero la lettura o la copia dei dati delle carte di credito, oggi è ormai un fenomeno raro, i truffatori ricorrono sempre più spesso a stratagemmi psicologici, il cosiddetto «social engineering», per impossessarsi delle carte di credito. In una variante di truffa segnalata all’UFCS, le vittime vengono indotte per telefono a consegnare il chip della propria carta bancaria. I malintenzionati si spacciano per impiegati della banca e simulano un incidente di sicurezza. I chip sottratti vengono poi utilizzati per prelievi abusivi di contanti.

1 settembre 2026

Settimana 35: Skimming nei servizi di consegna di cibo a domicilio: rimanere a bocca asciutta e con la carta di credito vuota

I truffatori ricorrono a diversi modi per appropriarsi dei dati delle carte di credito: oltre al classico phishing, nel quale le vittime inseriscono i dati delle loro carte di credito su un sito web all’apparenza autentico, le informazioni relative a carte di credito possono finire nelle mani di criminali anche a causa di fughe di dati dai fornitori di servizi online. Un caso segnalato all’UFCS illustra un altro modo di procedere: un tentativo di rubare dati di carte di credito tramite «website skimming» sul sito web ufficiale di un servizio di consegna di cibo a domicilio.
25 agosto 2026

Settimana 34: Integratori alimentari sospetti sui siti web di ex studi medici e farmacie

L’UFCS ha già più volte sottolineato quali conseguenze rischiano di insorgere in caso di abbandono dei domini o di mancato pagamento entro i termini previsti delle tasse di registrazione. Segnalazioni recenti evidenziano una manifestazione di questo fenomeno negli indirizzi web di ex studi medici e farmacie. Nella sua ultima retrospettiva settimanale, l’UFCS spiega per quale motivo proprio i domini del settore sanitario ne siano particolarmente colpiti.
24 agosto 2026

L’obbligo di identificazione ha effetto: le telefonate fraudolente a nome di autorità sono diminuite di oltre il 75 per cento

Le misure contro le chiamate fraudolente effettuate a nome di autorità stanno dando i loro frutti. A seguito dell’estensione dell’obbligo di identificazione per le chiamate provenienti dall’estero con numeri svizzeri falsificati, nel luglio 2026 le segnalazioni sono diminuite di oltre il 75 per cento. Allo stesso tempo, la ciberminaccia rimane elevata: nel primo semestre, l’Ufficio federale della cibersicurezza (UFCS) ha ricevuto 27 128 segnalazioni volontarie e 200 segnalazioni nell’ambito dell’obbligo di segnalazione relative ad attacchi a infrastrutture critiche. L’attuale rapporto semestrale dell’UFCS mostra inoltre come i cibercriminali utilizzino l’intelligenza artificiale per attacchi sempre più personalizzati.

20 agosto 2026

Nuovo sito web dell’UFCS

Più moderno e intuitivo: il sito web dell’UFCS si presenta con una nuova veste in linea con il design dell’Amministrazione federale. I contenuti precedenti e la navigazione di base rimangono invariati, mentre le informazioni importanti relative alla protezione dai ciberincidenti e alle procedure da seguire in caso di emergenza sono state messe in evidenza.

18 agosto 2026

Aggiornamento sulla notizia relativa a SwissNovaChat

Attualmente l'UFCS sta ricevendo numerose segnalazioni relative a fatture riguardanti un presunto servizio fornito da Swissnovachat, il cui pagamento viene richiesto tramite un'agenzia di recupero crediti (Letterdata). Il BACS raccomanda alle persone che non hanno usufruito di tale servizio di contestare per iscritto la richiesta di pagamento e di conservare con cura tutta la corrispondenza, nel caso in cui la richiesta venga portata avanti.

18 agosto 2026

Settimana 33: Phishing tramite posta dei portafogli di criptovalute

L’UFCS ha ricevuto diverse segnalazioni relative a lettere contenenti un codice QR che invitavano a scaricare un aggiornamento urgente per i portafogli di criptovalute. Dopo aver scansionato il codice QR, tuttavia, i destinatari vengono reindirizzati a un sito web di phishing, dove viene loro chiesto di inserire la propria frase di recupero. Rivelandola, i criminali possono assumere il controllo completo del portafoglio di criptovalute in questione.

11 agosto 2026

Settimana 32: Mettete a prova le vostre conoscenze sull’IA

Con la sua serie estiva in quattro parti, l’UFCS ha illustrato quanto siano efficaci gli attuali modelli di IA e in quali ambiti i truffatori utilizzino già oggi l’intelligenza artificiale. Ora tocca a voi. Mettete alla prova le vostre conoscenze e scoprite se riuscite a distinguere le foto reali da quelle generate con l’intelligenza artificiale.

7 agosto 2026

Aumento dei siti web compromessi con CAPTCHA falsificati

L’UFCS sta attualmente rilevando un aumento di siti web compromessi che, tramite CAPTCHA falsificati, tentano di indurre i visitatori a eseguire comandi dannosi sul proprio computer, allo scopo di infettarli con malware. A livello mondiale sono interessati oltre 100 000 siti web. Allo stesso tempo, l’UFCS sta attualmente registrando anche un aumento del numero di siti web svizzeri compromessi dai cibercriminali e volti a diffondere malware.

4 agosto 2026

Settimana 31: Cosa ci porterà il futuro - interattività nell’era dell’IA

L’ultima parte della serie estiva è dedicata al tema dei video interattivi generati con l’IA che vengono realizzati sulla base di immagini e registrazioni audio esistenti, e agli sviluppi futuri in questo ambito. Grazie all’intelligenza artificiale (IA) è possibile generare rapidamente dei video con l’ausilio di immagini statiche. Per clonare una voce basta attualmente un documento audio di circa dieci secondi.

31 luglio 2026

Attacchi di phishing mirati ai portafogli di criptovalute: sono attualmente in circolazione delle lettere con un codice QR

L'UFCS ha ricevuto diverse segnalazioni relative a lettere contenenti un codice QR che invitano a scaricare un aggiornamento urgente per diversi portafogli di criptovalute. Dopo aver scansionato il codice QR, tuttavia, i destinatari vengono reindirizzati a un sito web di phishing, dove viene loro richiesto di inserire le proprie parole di recupero. La divulgazione di tali informazioni consente agli hacker di assumere il controllo completo del portafoglio di criptovalute. Non comunicate mai password a terzi.

27 luglio 2026

Settimana 30: Attuali varianti di truffa con immagini e video generati con l’IA

I cosiddetti deepfake vengono sovente utilizzati per pubblicizzare proposte d’investimento fraudolente con interviste fasulle a personaggi famosi. Possono tuttavia essere utilizzati anche a scopo di mobbing o estorsione presentando persone in situazioni compromettenti. Nella terza parte della serie estiva, l’UFCS fornisce spiegazioni sul tema «Face Swapping»: con l’ausilio dell’IA è oggi possibile sostituire in brevissimo tempo e in modo sorprendentemente autentico il viso dei personaggi raffigurati.

21 luglio 2026

Settimana 29: Riconoscere testi e contenuti web generati con l’IA

I testi e i siti web generati con l’intelligenza artificiale (IA) sono sempre più difficili da riconoscere. Le segnalazioni relative a e-mail e siti web realizzati con l’ausilio dell’intelligenza artificiale giunte all’UFCS sono tuttora in aumento. Dato che i modelli IA vengono costantemente perfezionati, molte delle attuali caratteristiche distintive spariscono. È dunque ancora più importante conoscere gli indicatori rimanenti. Nella seconda edizione della serie estiva l’UFCS fornisce spiegazioni per facilitare il riconoscimento di testi e siti web generati con l’intelligenza artificiale.

14 luglio 2026

Settimana 28: Il riconoscimento delle immagini generate con l’IA tra passato e futuro

L’intelligenza artificiale fa ormai parte della vita quotidiana e viene utilizzata sempre più spesso anche per tentativi di frode. Oggi è possibile creare in pochi minuti e-mail a prima vista autentiche, siti web dal design professionale o immagini generate con l’intelligenza artificiale. Nella serie estiva di quest’anno, l’UFCS illustra come i truffatori utilizzino immagini generate con l’IA e come riconoscere i falsi.

7 luglio 2026

Settimana 27: I ciberconsigli per partire in sicurezza per le vacanze

Il periodo delle vacanze è alta stagione anche per i cibercriminali. Piattaforme di prenotazione fasulle, siti di vendita di biglietti fraudolenti o smartphone rubati possono trasformare in un attimo la vacanza tanto attesa in una fonte di puro stress. Adottando alcune semplici misure di precauzione è possibile ridurre notevolmente i rischi.

1 luglio 2026

Avviso su SwissNovaChat / SwissNovaCare

L'UFCS sta ricevendo al momento numerose segnalazioni relative ai siti web swissnovachat.ch e swissnovacare.com. Potrebbero esserci altri siti web simili. Queste sono gestite da soggetti il cui modello di business consiste nell’inviare fatture anche se non c’è alcun abbonamento. Nell’impressum è indicata la società «Margot Brands Ltd» di Hong Kong. Ignora questi messaggi, non cliccare sui link che contengono e non effettuare alcun pagamento.

30 giugno 2026

Settimana 26: Quando l’aggiornamento è una trappola – Malware tramite falsi inviti Zoom

Nelle ultime settimane, l’Ufficio federale della cibersicurezza (UFCS) ha ricevuto segnalazioni relative a una truffa in cui i cibercriminali sfruttano la fiducia riposta nelle piattaforme di videoconferenza. Tramite inviti a una finta riunione su Zoom, le vittime vengono indotte a scaricare un presunto «aggiornamento» necessario, che in realtà contiene malware o un tool di manutenzione remota. A livello internazionale si osservano varianti dello stesso tipo anche su Microsoft Teams e Google Meet.

26 giugno 2026

Assessment sulla ciber-resilienza (CyRA): Quanto sono resilienti i Comuni e le aziende svizzere di fronte ai ciberattacchi?

L’Ufficio federale della cibersicurezza (UFCS) ha sviluppato uno strumento standardizzato per la valutazione della ciber-resilienza e lo ha testato per la prima volta in condizioni reali nel Cantone di Argovia. I risultati dimostrano che, sebbene siano presenti misure di protezione informatica di base, in molte organizzazioni manca ancora un approccio globale e orientato ai processi in materia di resilienza.

23 giugno 2026

Settimana 25: Falsi messaggi vocali diffondono malware e mirano a sottrarre le credenziali di accesso

La settimana scorsa l’UFCS ha registrato un aumento delle segnalazioni relative a una truffa che contempla l’invio di messaggi vocali («voicemail») tramite e-mail. Gli autori degli attacchi sfruttano il design di noti servizi Microsoft per attirare le vittime su siti di phishing o indurle a installare malware.

17 giugno 2026

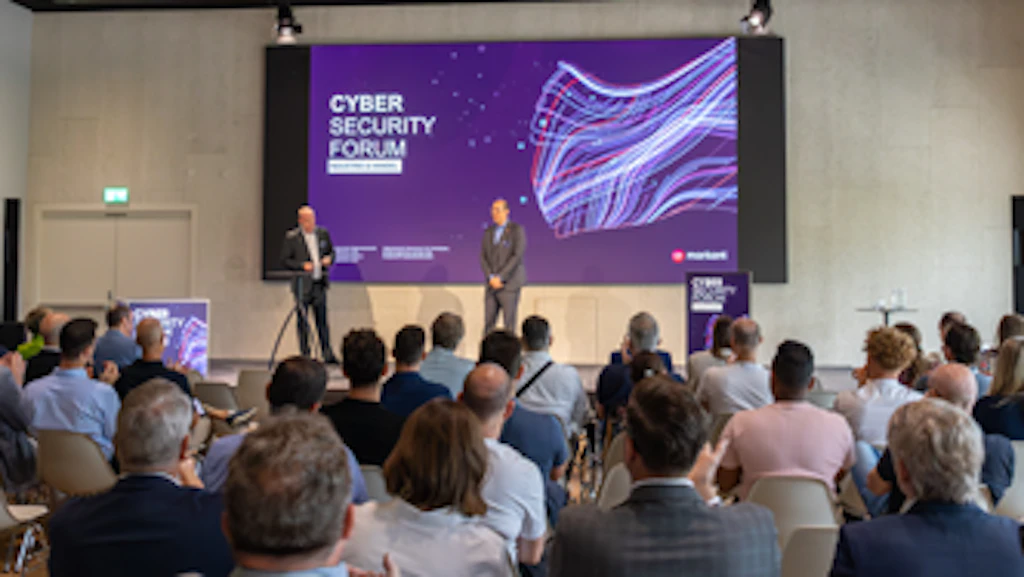
Cyber Security Forum – Industria e commercio

I ciberattacchi alle catene di approvvigionamento e alle imprese commerciali rappresentano un rischio crescente anche in Svizzera. Il settore industriale e commerciale è particolarmente esposto a causa del suo elevato livello di digitalizzazione e della sua stretta interconnessione: eventuali interruzioni nei sistemi di approvvigionamento, logistici o di pagamento possono avere conseguenze di vasta portata. Al fine di rafforzare lo scambio di informazioni e promuovere la resilienza nel settore, l’Ufficio federale della cibersicurezza (UFCS) e la Markant AG hanno svolto congiuntamente, il 16 giugno 2026 il «Cyber Security Forum – Industria e commercio».

16 giugno 2026

Settimana 24: Phishing nelle casette postali – codici QR contraffatti sugli inviti di ritiro

La settimana scorsa l’UFCS ha ricevuto una segnalazione relativa a una sofisticata truffa che combina un documento cartaceo con tecniche di phishing digitale. Gli autori lasciano inviti di ritiro falsificati («avis de passage») a nome della Posta Svizzera nelle cassette postali delle potenziali vittime.

12 giugno 2026

Esercitazione «Cyber Europe» 2026: La Svizzera mette alla prova la propria ciberresilienza nei settori ferroviario e marittimo

Il 10 e l’11 giugno 2026 la Svizzera ha partecipato alla «Cyber Europe 2026», la più grande esercitazione europea sulla cibersicurezza organizzata dall’Agenzia dell’Unione europea per la cibersicurezza (ENISA). L’edizione di quest’anno era dedicata alla gestione degli ciberincidenti nei settori ferroviario e marittimo. Sotto la direzione dell’Ufficio federale della cibersicurezza (UFCS), all’esercitazione hanno preso parte diverse autorità nazionali nonché gestori di infrastrutture critiche.

9 giugno 2026

Settimana 23: I processi di candidatura nel mirino dei cibercriminali – phishing, frodi e malware

Le persone in cerca di lavoro finiscono sempre più spesso nel mirino dei cibercriminali. La speranza di ottenere un nuovo lavoro e la conseguente disponibilità a reagire rapidamente e a farsi coinvolgere in processi sconosciuti riducono la soglia di vigilanza. I criminali sfruttano questo aspetto in modo mirato e mettono in pratica tutto il repertorio, dal phishing e dalle frodi classiche alla distribuzione di malware.

3 giugno 2026

Focus sulle PMI: Come individuare e contrastare gli ciberattacchi

Da tempo ormai gli ciberattacchi non colpiscono più solo le grandi aziende. Le piccole e medie imprese (PMI) sono sempre più spesso bersaglio di phishing, ransomware e ingegneria sociale. Allo stesso tempo, spesso mancano loro il tempo, le risorse o i punti di riferimento per affrontare la cibersicurezza in modo strutturato. Per facilitare l’approccio alla cibersicurezza per le PMI, l’UFS, ITSec4KMU e l’ASA hanno organizzato un evento di sensibilizzazione il 2 giunio. L’UFCS organizzerà inoltre, il 2 e il 9 settembre 2026, due brown bag lunches destinati alle PMI svizzere per presentare il modello di piano di emergenza e gli strumenti associati.

2 giugno 2026

Settimana 22: Un’ondata mirata di phishing a nome di piattaforme di prenotazione e hotel

L’UFCS sta registrando attualmente un aumento delle segnalazioni di messaggi WhatsApp fraudolenti concernenti prenotazioni alberghiere. I malintenzionati ricorrono a stratagemmi particolarmente subdoli e credibili per estorcere i dati delle carte di credito delle vittime.

1 giugno 2026

Ciber-resilienza durante grandi eventi e conferenze internazionali

I grandi eventi e le conferenze internazionali sono spesso utilizzati come punto di partenza per ciberattacchi. L’Ufficio federale della cibersicurezza considera altamente probabile che in occasione del G7 organizzato dalla Francia dal 15 al 17 giugno 2026 a Évian, si verifichino in particolare operazioni di disturbo nel ciberspazio. Le organizzazioni attive nel manifestazioni si espongono a ciber-rischi per possono essere ridotti al minimo applicando le principali misure generiche di protezione. L’UFCS ha pubblicato relative raccomandazioni accompagnate da un compendio delle principali misure di protezione.

28 maggio 2026

Valutazione tecnologica per l’elaborazione distribuita sicura delle informazioni sensibili

Le aziende dispongono di svariate informazioni che devono essere protette affinché rimangano confidenziali, inalterate e disponibili in ogni momento. Mentre esistono buone soluzioni per l’archiviazione e la trasmissione dei dati, la protezione durante l’elaborazione è spesso ancora difficile, soprattutto quando la collaborazione coinvolge più partecipanti, ad esempio sulle piattaforme digitali. La presente valutazione tecnologica riassume i requisiti per l’elaborazione distribuita sicura delle informazioni degne di protezione. Inoltre propone un’idonea architettura auspicata e formula raccomandazioni per i relativi progetti di sviluppo e acquisizione.

26 maggio 2026

Settimana 21: Falsi concorsi - quando gli hacker compromettono gli account WhatsApp con un sondaggio truccato

L’Ufficio federale della cibersicurezza (UFCS) sta osservando una sofisticata truffa utilizzata dai cibercriminali per impossessarsi degli account WhatsApp. Le vittime ricevono da un presunto contatto noto la richiesta di votare per il proprio figlio in un concorso. Chiunque segua il link e inserisca un codice di verifica o scansioni uno speciale codice QR sul sito web fraudolento perderà immediatamente l’accesso al proprio account WhatsApp. La retrospettiva di questa settimana mostra come si può prevenire un attacco di questo tipo e come recuperare il proprio account WhatsApp in caso di hackeraggio.

20 maggio 2026

Progressi nel rafforzamento della cibersicurezza

La Svizzera sta facendo progressi nel rafforzamento della cibersicurezza. L’attuale rapporto sull’attuazione della Ciberstrategia nazionale (CSN) documenta lo stato dei lavori nel 2025 e mostra che nei progetti in corso sono stati compiuti dei progressi. Inoltre il rapporto mostra quali misure si stanno adottando per affrontare la crescente importanza dell’intelligenza artificiale (IA) nell’ambito cibersicurezza. Il Consiglio federale è stato informato in merito al rapporto durante la sua seduta del 20 maggio 2026.

19 maggio 2026

Settimana 20: Quando l’hype si rivela una trappola – Biglietti truffa per il campionato mondiale e affini

Il campionato mondiale di hockey su ghiaccio è appena iniziato e quello di calcio è già ai blocchi di partenza. Ma non sono solo i tifosi ad attendere con trepidazione questi grandi eventi: anche i truffatori li vedono come un’opportunità per trarre profitto e frodare i fan. La scorsa settimana, ad esempio, l’UFCS ha ricevuto diverse segnalazioni di siti web legati al campionato mondiale di calcio che imitavano i punti vendita ufficiali dei biglietti. Tuttavia, i criminali sfruttano ogni occasione per ingannare le persone in cerca di biglietti, indipendentemente dai grandi eventi.

18 maggio 2026

Al sicuro nella crisi: il piano d’emergenza per garantire la ciber-resilienza

L’UFCS aiuta le aziende e le organizzazioni in Svizzera a rafforzare la loro ciber-resilienza in modo mirato ed efficiente. A tal fine è stata sviluppata una versione del piano d’emergenza appositamente adattata alle esigenze delle PMI, sulla base degli ausili esistenti per i Comuni svizzeri. Il 2 e il 9 settembre 2026, l’UFCS organizzerà un brownbag lunch online per le PMI svizzere, per presentare il modello di piano d’emergenza e gli strumenti ausiliari associati. Il piano d’emergenza sarà presentato anche all’evento ITSec4KMU. L’evento si terrà il 2 giugno 2026.

12 maggio 2026

Settimana 19: Truffa dell’anticipo – Un classico senza tempo

Una presunta eredità, vincita alla lotteria o una generosa donazione: per ottenere il denaro promesso, basta solo anticipare le commissioni. Ciò che all’inizio sembra allettante, a un’analisi più attenta si rivela una classica truffa dell’anticipo. Questa frode non è affatto nuova: i criminali ingannano le loro vittime in questo modo da secoli. Il fatto che abbia successo ancora oggi è dovuto principalmente alla sua costante adattabilità. I truffatori utilizzano sempre argomenti ed eventi attuali per far apparire credibili le loro storie. I cibercriminali sfruttano attualmente le crisi geopolitiche per fingere rispettabilità, instaurare fiducia e, infine, estorcere denaro.

7 maggio 2026

Quando dietro la promessa di una grossa somma di denaro si nasconde una truffa dell’anticipo

Sarebbe facile incassare una grossa somma di denaro senza sforzi. È proprio su questa speranza che fanno leva i criminali nella truffa dell’anticipo con falsa eredità. Quella che all’inizio pare una sorprendente opportunità, però, non si conclude con l’incasso del denaro, ma con continue richieste di pagamento di tasse, imposte o presunte spese. Mentre il patrimonio promesso non esiste affatto.

5 maggio 2026

Settimana 18: Il phishing dei pacchi dal seguito perfido – La truffa del «double phishing»

La scorsa settimana, l’Ufficio federale della cibersicurezza (UFCS) ha nuovamente ricevuto un numero crescente di segnalazioni concernenti messaggi fraudolenti a nome di noti fornitori di servizi di spedizione pacchi, come la Posta Svizzera, DHL o DPD. Tuttavia, questa truffa ha conosciuto uno sviluppo particolarmente perfido: il cosiddetto «double phishing», in cui i criminali contattano le vittime anche telefonicamente dopo aver rubato i loro dati.

1 maggio 2026

Utilizzo dell’IA nella gestione delle vulnerabilità – Una classificazione dell’UFCS

L’uso dei sistemi di IA è oggetto di un intenso dibattito tra esperti. In questo contesto, l’Ufficio federale della cibersicurezza (UFCS) riceve un numero crescente di richieste da parte dell’amministrazione, dell’economia e dell’opinione pubblica. Per questo motivo, l’UFCS ha voluto sintetizzare le sue valutazioni.

30 aprile 2026

Truffa del pacco «bloccato»: Quando 1,99 CHF diventano una trappola costosa

Anche se oggi molti messaggi di phishing o truffa vengono individuati ed eliminati, la truffa del pacco continua ad avere successo. Gli avvisi riguardanti i pacchi sembrano credibili perché fanno riferimento a problemi di consegna comuni ed è sufficiente cliccare su un link per ottenere ulteriori informazioni. Chi clicca sul link, tuttavia, finisce in siti web fraudolenti in cui vengono richiesti i dati della carta di credito o si viene indotti a sottoscrivere un abbonamento trappola. Proprio a causa del crescente utilizzo dei servizi di consegna, diventa sempre più difficile distinguere un vero problema di consegna da un messaggio fittizio.

28 aprile 2026

Settimana 17: «Ciao mamma, mi si è rotto il telefono» – I truffatori all’arrembaggio di iMessage

L’Ufficio federale della cibersicurezza (UFCS) sta ricevendo un gran numero di segnalazioni relative alla cosiddetta truffa «Ciao mamma/papà». Questa settimana è emersa una novità: come canale di contatto i truffatori utilizzano quasi esclusivamente il servizio di messaggistica iMessage di Apple. Spesso impiegano prefissi telefonici stranieri o indirizzi e-mail iCloud e talvolta scrivono anche in svizzero tedesco.

23 aprile 2026

«Operare online e offline in tutta sicurezza» – misure di sensibilizzazione presso la BEA 2026

Dal 24 aprile al 3 maggio 2026, al fine di consentire alla popolazione di comprendere meglio la cibersicurezza, l’Ufficio federale della cibersicurezza (UFCS) parteciperà alla fiera pubblica «BEA» con uno stand interattivo. L’UFCS, insieme alla Prevenzione Svizzera della Criminalità (PSC), alle Ferrovie federali svizzere (FFS), alla Posta Svizzera, alla piattaforma «e-Banking ma sicuro!» della Scuola Universitaria Professionale di Lucerna e a Netpathie, dimostrerà quanto siano concreti i pericoli digitali e come sia possibile proteggersi efficacemente con misure semplici.

21 aprile 2026

Settimana 16: Una sola password per tanti account – un’abitudine molto rischiosa

L’UFCS riceve regolarmente segnalazioni da parte di persone i cui conti online sono stati indebitamente sottratti, nonostante non abbiano mai rivelato la loro password. È qui che casca l’asino: anche una sola password trafugata è spesso sufficiente a mettere a rischio non solo uno, ma più account. Chi utilizza la stessa password per diversi servizi facilita il lavoro ai cibercriminali, che possono innescare un’intera reazione a catena con un solo colpo. Le conseguenze sono particolarmente gravi se si riesce a reimpostare e ad appropriarsi di altri account utilizzando la funzione «Password dimenticata».

20 aprile 2026

Quando una password rischia di compromettere più account

Le password complesse e sicure sono un elemento fondamentale per proteggere adeguatamente l’accesso ai servizi Internet. Ma sono difficili da ricordare. Questo induce molte persone a utilizzare la medesima password per diversi servizi o a creare le proprie password seguendo uno schema ricorrente. Sono abitudini che riducono notevolmente la sicurezza degli account: il rischio legato al ricorso a password identiche viene spesso sottovalutato!

14 aprile 2026

Settimana 15: Falsi dipendenti di banca chiedono l’installazione di un software di manutenzione remota

L’UFCS ha registrato un aumento delle segnalazioni di telefonate fraudolente, il cosiddetto voice phishing o «vishing». I criminali si fingono al telefono impiegati di note banche svizzere affermando di voler bloccare presunti addebiti errati. Tuttavia, ora anche l’UFCOM è entrato nel campionario da cui attingono i malintenzionati per mettere a segno questa variante di frode. Il perfido obiettivo dei truffatori: le vittime devono installare un software di manutenzione remota come «AnyDesk», che dà loro il pieno controllo del computer.

13 aprile 2026

Il phishing nell’e-banking: Quando la telefonata della «banca» è una trappola

Quasi ogni giorno riceviamo tentativi di phishing o frode nella nostra casella di posta elettronica o sui nostri smartphone. Molti di questi tentativi criminali vengono individuati ed eliminati. Tuttavia, proprio nel contesto dell’e-banking, spesso basta una telefonata formulata in modo credibile, un numero di telefono apparentemente ufficiale o un SMS con un codice di conferma perché i truffatori riescano a ottenere dati sensibili. Simili situazioni comportano rischi considerevoli. La campagna nazionale di sensibilizzazione S-U-P-E-R.ch 2026, all’insegna del motto «SUPER, NO?», invita quindi a verificare sempre la plausibilità delle informazioni e ad attenersi alle note strategie di sicurezza informatica.

9 aprile 2026

«SUPER, no?» – Lancio della campagna nazionale di sensibilizzazione alla cibersicurezza 2026

I tentativi di phishing e di frode sono molto diffusi ma vengono spesso individuati, consentendo di adottare adeguate misure di cibersicurezza. Eppure sussistono incertezze, poiché i messaggi concepiti con l’intelligenza artificiale sono sempre più personalizzati e, di conseguenza, appaiono ancora più autentici. Questa ambivalenza è presentata con il motto «SUPER, no?», in una nuova campagna di sensibilizzazione sulla cibersicurezza. Dal 13 aprile al 10 maggio 2026 l’Ufficio federale per la cibersicurezza (UFCS), la Prevenzione Svizzera della Criminalità e i corpi di polizia cantonali e comunali (PSC), le Ferrovie federali svizzere (FFS), la Posta Svizzera e l’Associazione Svizzera d’Assicurazioni (ASA) lanciano una nuova fase della campagna nazionale «S-U-P-E-R.ch» per sensibilizzare l’opinione pubblica sull’importanza della cibersicurezza.

7 aprile 2026

Settimana 14: L'evoluzione della truffa dell'amore – l'intelligenza artificiale al servizio dell'inganno perfetto

I cosiddetti «romance scam» possono causare notevoli danni economici e sottopongono le persone coinvolte a una forte pressione emotiva. Gli autori inscenano falso interesse amoroso su piattaforme di social media e siti di incontri per convincere le vittime a effettuare successivamente dei pagamenti. Recentemente, i truffatori hanno anche iniziato a utilizzare immagini generate con l’IA per avvalorare ulteriormente la propria messinscena. Una presunta emergenza medica è stata deliberatamente utilizzata come mezzo di pressione. Il caso dimostra che il campo di applicazione dell’IA copre ormai una grande varietà di truffe.

6 aprile 2026

E-mail di phishing relative all’E-Vignette

Al momento il UFCS riceva segnalazioni relative a e-mail in cui si sostiene che l'e-vignetta sia stata disattivata a causa di un problema di fatturazione. L'e-mail rimanda a una pagina di phishing. Nell'e-mail è indicato l'indirizzo e-mail generico del UFCS. L'e-mail non proviene all’UFCS. Ignoratela e cancellatela.

31 marzo 2026

Settimana 13: E-mail di phishing a nome di piattaforme di annunci – nel mirino i nuovi venditori

Attualmente sulle piattaforme di annunci stanno circolando tentativi di abuso mirato degli annunci di vendita, come ha riportato Cybercrimepolice.ch la settimana scorsa. In questo contesto l’UFCS ha osservato un nuovo fenomeno finora poco conosciuto, quello di persone che pubblicano per la prima volta un annuncio per vendere un articolo su Ricardo e vengono prese di mira con e-mail di phishing dall’aspetto apparentemente autentico. I messaggi riportano il logo ufficiale della piattaforma, sono formulate correttamente e danno l’impressione di costituire una vera misura di sicurezza da parte di Ricardo. Chi non ha ancora familiarità con la piattaforma ha poche possibilità di riconoscere i messaggi fittizi a un primo sguardo.

30 marzo 2026

Il livello di ciberminaccia rimane elevato e gli attacchi diventano sempre più mirati e complessi

Il rapporto semestrale pubblicato oggi dall’Ufficio federale della cibersicurezza (UFCS) descrive gli incidenti e gli sviluppi rilevanti nel contesto delle ciberminacce contro la Svizzera e a livello internazionale nel secondo semestre del 2025. Oltre alle segnalazioni volontarie relative a ciberincidenti, vengono conteggiati per la prima volta anche i ciberattacchi a infrastrutture critiche, soggetti all’obbligo di segnalazione dal 1º aprile 2025. Le segnalazioni volontarie ricevute mantengono numeri stabili a livelli elevati, ma assumono caratteristiche sempre più sviluppate e sono sempre più mirate. Per proteggersi efficacemente è importante una stretta collaborazione a livello nazionale e internazionale tra Stato, economia e società.

27 marzo 2026

Cooperazione internazionale al centro della Conferenza RSAC 2026

La situazione geopolitica sempre più difficile lascia il segno anche nel ciberspazio. Lo scambio internazionale e una collaborazione stretta assumono dunque una connotazione ancora più determinante. In occasione della Conferenza RSAC 2026 a San Francisco, Florian Schütz ha intavolato con rappresentanti di oltre 45 Paesi una discussione sugli aspetti fondamentali legati all’intelligenza artificiale, alla regolamentazione e alla cooperazione globale.

24 marzo 2026

Settimana 12: Offerte di lavoro fraudolente sui siti web di presunte aziende svizzere

Le offerte di lavoro fraudolente si presentano sotto diverse varianti e livelli di sofisticazione. Qualche anno fa, i truffatori prendevano di mira soprattutto chi cercava lavoro nel settore della ristorazione. In quei casi gli interessati dovevano versare in anticipo dei contributi fittizi alla cassa malati. A ciò sono seguite offerte di lavoro che prevedevano di svolgere mandati su piattaforme fittizie per i quali a conti fatti si era speso più di quanto guadagnato. Nella variante più recente non vengono inventate solo aziende svizzere fittizie, ma vengono anche impersonificate aziende esistenti e, in questi casi, gli annunci di lavoro vengono addirittura pubblicati sui giornali.

23 marzo 2026

Il direttore dell’UFCS Florian Schütz alla conferenza RSAC a San Francisco

Il direttore dell’Ufficio federale della cibersicurezza (UFCS) Florian Schütz parteciperà alla conferenza RSAC a San Francisco dal 23 al 26 marzo 2026. Tra i più importanti eventi nel settore della sicurezza informatica e della cibersicurezza al mondo, la conferenza riunisce rappresentanti dell’industria, del mondo scientifico e dell’amministrazione. Florian Schütz parteciperà a diverse tavole rotonde e discussioni bilaterali con rappresentanti dell’industria e di organizzazioni internazionali.

17 marzo 2026

Settimana 11: Quando i truffatori cercano di ingannare le aziende e addirittura l’UFCS

L’UFCS riceve un numero crescente di segnalazioni da parte di aziende che ricevono fatture sospette. A ogni messaggio è allegato un file ZIP, che a sua volta contiene un file HTML. A prima vista, la fattura non dà nell’occhio: Nessun link, nessuna anomalia, nessun sospetto di malware. Ma l’apparenza inganna: La retrospettiva di questa settimana svela l’impressionante impegno profuso dai criminali per mascherare i loro attacchi e ispirare fiducia.

10 marzo 2026

Settimana 10: Vecchie truffe in una nuova veste

I truffatori cercano costantemente di adattare i loro metodi per ingannare gli internauti. Nell’ultima settimana sono stati segnalati all’UFCS due nuovi tipi di frode, che si basano su fenomeni già esistenti o che combinano diversi tipi di truffe.

3 marzo 2026

Settimana 9: Quando il vecchio dominio finisce nelle mani sbagliate

L’UFCS riceve costantemente segnalazioni da parte di aziende o organizzazioni circa l’improvviso ritorno online del loro sito internet abbandonato. I contenuti dei siti redivivi sono svariati: in alcuni casi appare un sito web identico, in altri casi il sito riattivato contiene contenuti pornografici o offerte dubbie. Che cosa si cela dietro a questi casi?

27 febbraio 2026

E-mail ricattatorie in circolazione

Attualmente, l'UFCS sta ricevendo segnalazioni relative a e-mail in cui i ricattatori affermano di essere in possesso di dati relativi a carte di credito, patenti di guida, numeri di previdenza sociale e altre informazioni. Minacciano di venderli sul dark web. Le e-mail sembrano spesso provenire dall'indirizzo del destinatario stesso, ma non è così. L'indirizzo del mittente è contraffatto. L'e-mail è un bluff. La invitiamo a ignorarla e a non lasciarsi intimidire.

24 febbraio 2026

Settimana 8: «ClickFix» – quando una presunta correzione o verifica degli errori installa un malware

Attualmente l’UFCS sta osservando un aumento delle segnalazioni del metodo di infezione noto come «ClickFix». Con il pretesto di risolvere problemi tecnici gli utenti vengono indotti a inserire ed eseguire un codice dannoso nella riga di comando del computer. La truffa aggira abilmente le misure tecniche di sicurezza, in quanto le vittime autorizzano di fatto l’infezione del loro sistema.

18 febbraio 2026

Migliore protezione delle infrastrutture critiche in Svizzera

Il Consiglio federale intende proteggere meglio le infrastrutture critiche, essenziali per la popolazione e l’economia della Svizzera, da guasti di ogni tipo. Anche i dati elettronici più importanti della Confederazione, dei Cantoni e delle infrastrutture critiche devono essere protetti meglio da ciberattacchi e manipolazioni. Per questo motivo, nella sua seduta del 18 febbraio 2026, il Consiglio federale ha deciso di portare avanti i lavori per i relativi progetti di legge, al fine di migliorare la resilienza e la sicurezza dei dati delle infrastrutture critiche, in attuazione di due mozioni trasmessegli.

17 febbraio 2026

Settimana 7: Quando i truffatori arrivano fino alla porta di casa

Le segnalazioni di chiamate a nome di presunte autorità sono da mesi tra i casi più frequentemente segnalati all’UFCS. Gli autori spesso si spacciano per collaboratori delle autorità di polizia. Il fenomeno sta ora assumendo una nuova dimensione: i truffatori si fanno passare ora anche per collaboratori UFCS. Mentre le varianti precedenti miravano per lo più a impossessarsi direttamente dei dati di accesso o delle informazioni finanziarie, i casi attuali combinano la pressione psicologica e includono sia l’accesso remoto al computer che la visita in persona presso il domicilio di residenza della vittima.

16 febbraio 2026

Rapporto annuale 2025 dell’Ufficio federale della cibersicurezza: Strutture consolidate, effetto rafforzato

L’Ufficio federale della cibersicurezza (UFCS) ripercorre un anno di consolidamento e rafforzamento delle proprie capacità operative. Con l’introduzione dell’obbligo di segnalare ciberattacchi contro i gestori di infrastrutture critiche, nel 2025 l’UFCS ha raggiunto un traguardo importante. Il rapporto annuale pubblicato oggi offre una panoramica delle attività dell’UFCS, illustra i principali sviluppi ed evidenzia il contributo fornito dall’Ufficio al rafforzamento della cibersicurezza in Svizzera.

13 febbraio 2026

Florian Schütz partecipa alla Conferenza internazionale sulla cibersicurezza a Monaco

Nell’ambito della Conferenza di Monaco sulla cibersicurezza e della Conferenza di Monaco di sulla sicurezza (MSK) Florian Schütz, direttore dell’Ufficio federale della cibersicurezza, ha preso parte a una serie di incontri e tavole rotonde di alto rango su scala internazionale. Le discussioni erano incentrate su questioni strategiche in materia di cibersicurezza nonché sull’approfondimento della cooperazione internazionale.

10 febbraio 2026

Settimana 6: «Subscription Bombing» – Quando a essere sotto tiro è la casella di posta elettronica

Durante la scorsa settimana sono giunte all’UFCS numerose segnalazioni riguardo a un fenomeno che a prima vista potrebbe sembrare un massiccio attacco spam, mentre in realtà si tratta di una manovra diversiva mirata dei cibercriminali: Il cosiddetto «Subscription Bombing».

3 febbraio 2026

Settimana 5: Il phishing su «SharePoint» dilaga a livello mondiale – colpita anche la Svizzera

Nelle ultime settimane, l’UFCS ha ricevuto segnalazioni relative all’invio di e-mail secondo cui i rispettivi mittenti avrebbero condiviso con i destinatari un file sulla piattaforma Microsoft «SharePoint». I link riportati nelle e-mail rimandano effettivamente all’autentica piattaforma «SharePoint». Nella retrospettiva di questa settimana illustriamo lo scopo perseguito dai criminali con l’invio delle e-mail, il contesto in cui questi attacchi sono realizzati e le relative implicazioni per gli utenti.

27 gennaio 2026

Settimana 4: «Versamento urgente» – La truffa del CEO torna alla carica delle PMI

La cosiddetta truffa del CEO rimane una delle frodi più comunemente segnalate all’UFCS, con un aumento da 719 a 971 casi nel 2025 rispetto al 2024. La scorsa settimana l’UFCS ha ricevuto nuovamente segnalazioni che dimostrano come i criminali stiano costantemente perfezionando la loro truffa. Tra gli espedienti utilizzati non rientrano più solo le e-mail false, ma anche la manipolazione psicologica e l’intelligenza artificiale. La retrospettiva di questa settimana analizza come riconoscere i sottili segnali di allarme nella quotidianità lavorativa.

21 gennaio 2026

Alla Swissbau 2026 l’UFCS e la SIA pongono al centro dell’attenzione la cibersicurezza

Alla Swissbau 2026, la fiera edile e immobiliare che si tiene a Basilea dal 20 al 23 gennaio 2026, l’Ufficio federale della cibersicurezza (UFCS) e la Società svizzera degli ingegneri e degli architetti (SIA) tematizzano i ciber-rischi nel settore edile e immobiliare. In occasione di diversi eventi viene illustrata la crescente minaccia legata ai ciberattacchi e vengono fornite alle imprese raccomandazioni operative concrete in relazione alla cibersicurezza nella catena di fornitura.

20 gennaio 2026

Settimana 3: Quando gli hacker si danno all’ottimizzazione dei motori di ricerca

Per molti utenti, i motori di ricerca fanno da Cicerone su Internet. I risultati visualizzati sembrano presentare contenuti verificati e pertinenti. I truffatori sfruttano proprio questa autorevolezza, manipolando i risultati di ricerca per reindirizzare gli utenti verso siti web fraudolenti, spesso senza che gli operatori del sito o i visitatori se ne rendano conto immediatamente.

16 gennaio 2026

Ciber-resilienza nel dialogo globale: l’UFCS al WEF 2026

La partecipazione di Florian Schütz al World Economic Forum (WEF) 2026 permette all’UFCS di avvalersi di tale piattaforma internazionale per approfondire il dialogo con il mondo della politica e dell’economia nonché con gli esperti del settore su questioni centrali relative alla cibersicurezza. A tale scopo, l’UFCS organizzerà durante il WEF un evento dedicato alle tematiche degli sviluppi geopolitici, dei ruoli in prima linea nelle tecnologie chiave e della sovranità digitale. Come negli scorsi anni, anche quest’anno l’UFCS sosterrà l’organizzazione del WEF garantendo la protezione del ciberspazio.

13 gennaio 2026

Settimana 2: Quando il tuo migliore amico inizia improvvisamente a darti consigli sulle criptovalute – Furto d’identità sui social media

Immaginate di ricevere un messaggio da un caro amico o da un conoscente su Instagram. Nel messaggio si parla con entusiasmo di un investimento che consentirebbe di guadagnare migliaia di franchi in poche ore. A riprova di ciò viene allegato uno screenshot del saldo del conto. Molti sarebbero scettici, ma poiché il messaggio proviene da un profilo familiare, la soglia di diffidenza si abbassa. È proprio questo l’obiettivo dei criminali informatici. La retrospettiva settimanale mostra come funziona questa truffa e perché l’autenticazione a due fattori è indispensabile.

8 gennaio 2026

Ciber-resilienza durante grandi eventi e conferenze internazionali

I grandi eventi e le conferenze internazionali sono spesso utilizzati come punto di partenza per ciberattacchi. L’Ufficio federale della cibersicurezza considera altamente probabile che in occasione dello svolgimento del World Economic Forum (WEF) nel gennaio 2026 si verifichino in particolare operazioni di disturbo nel ciberspazio. Le organizzazioni attive nel manifestazioni si espongono a ciber-rischi per possono essere ridotti al minimo applicando le principali misure generiche di protezione. L’UFCS ha pubblicato relative raccomandazioni accompagnate da un compendio delle principali misure di protezione.

6 gennaio 2026

Settimana 1: Contrassegno elettronico - attenzione al phishing e alle offerte ingannevoli

Il 31 gennaio si avvicina e pertanto anche la data di scadenza dell’attuale contrassegno autostradale. In questo periodo molti proprietari di veicoli devono acquistare un nuovo contrassegno. Dall’introduzione del contrassegno elettronico, in data 1º agosto 2023, sono sempre più numerosi i cittadini che rinnovano il contrassegno autostradale online. L’acquisto digitale è comodo, ma comporta anche dei rischi. Truffatori e rivenditori poco affidabili sfruttano questa situazione in modo mirato, attirando i proprietari di veicoli su siti web dall’aspetto ingannevolmente autentico.

Informazioni degli anni precedenti

In primo piano 2025

In primo piano 2024

In primo piano 2023

In primo piano 2022

In primo piano 2021